A 5 de outubro de 2026, uma caixa de correio em Portugal recebeu um e-mail com o assunto «Ação necessária: confirme sua identidade para restabelecer o limite da sua conta», em nome do «Banco-CTT». Diz que a conta «permanecerá com limite temporário» até à verificação da identidade. Analisámos a mensagem num laboratório isolado: é phishing.
Os cinco sinais de alerta
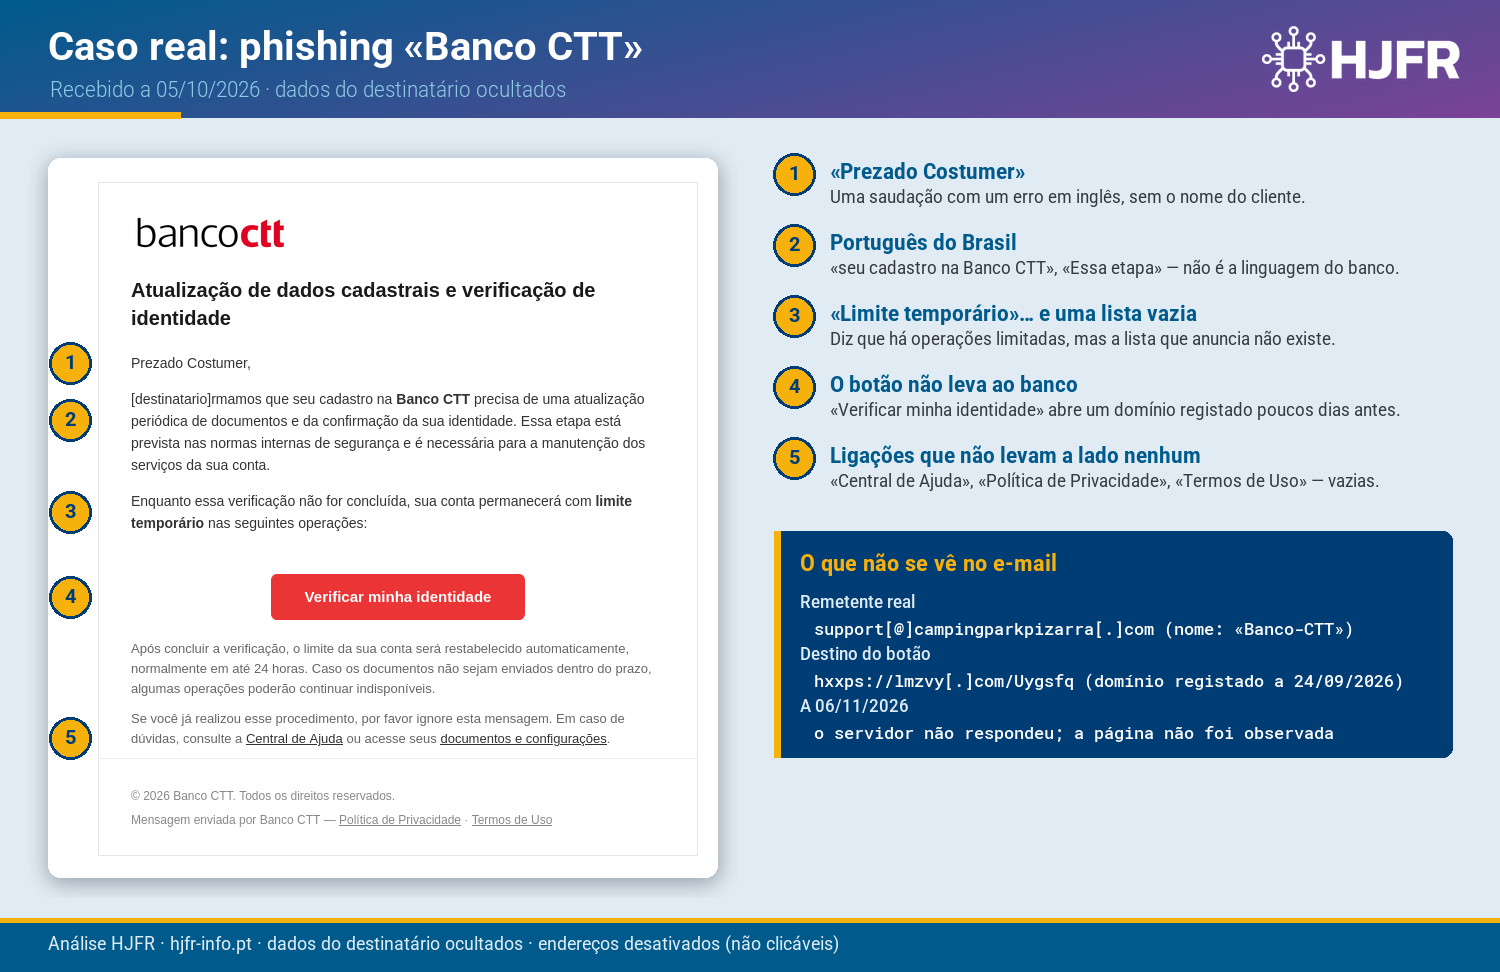
- «Prezado Costumer». Uma saudação com um erro em inglês, sem o nome do cliente.
- Português do Brasil. O texto está em português do Brasil («seu cadastro na Banco CTT», «Essa etapa está prevista»), com erros de concordância — o Banco CTT é um banco português.
- «Limite temporário»… e uma lista vazia. «Sua conta permanecerá com limite temporário nas seguintes operações:» — e a seguir não vem lista nenhuma.
- O botão não leva ao banco. «Verificar minha identidade» abre um domínio sem relação com o banco, registado a 24 de setembro de 2026.
- Ligações que não levam a lado nenhum. «Central de Ajuda», «documentos e configurações», «Política de Privacidade» e «Termos de Uso» não têm destino.
O remetente e o destino
O nome mostrado é «Banco-CTT», mas o endereço é support[@]campingparkpizarra[.]com, de um domínio sem qualquer relação com o banco. O botão leva a hxxps://lmzvy[.]com/Uygsfq, um domínio registado a 24 de setembro de 2026, menos de duas semanas antes do envio. Quando seguimos os links, a 6 de novembro de 2026, o servidor não respondeu; por isso não observámos a página.
Na captura, a primeira palavra do texto aparece como «[destinatario]rmamos»: é a nossa ocultação automática dos dados do destinatário, não um erro do e-mail.
Outros e-mails em nome do Banco CTT que analisámos: «conta em risco de bloqueio», «atualização de segurança» e «acesso não autorizado».
Recebeu um e-mail destes?
- Não clique. Entre no homebanking escrevendo o endereço do banco à mão ou use a aplicação oficial; em caso de dúvida, ligue para o número que está no seu cartão.
- Se clicou e introduziu dados: altere de imediato a palavra-passe, contacte a entidade pelo número oficial e siga a nossa lista de verificação para incidentes de cibersegurança.
- Reporte ao CERT.PT (cert@cert.pt) e à entidade imitada.
Para equipas de TI
Juntámos os indicadores deste e-mail — o destino do botão, o domínio, o remetente e o hash do ficheiro do e-mail à nossa lista de IOCs de phishing, em listas de texto com um indicador por linha, prontas a importar em firewalls, proxies, DNS, gateways de correio e ferramentas de deteção.
| Indicador | Papel | Ação |
|---|---|---|
hxxps://lmzvy[.]com/Uygsfq | Destino do link | Bloquear |
lmzvy[.]com | Domínio do destino | Bloquear |
support[@]campingparkpizarra[.]com | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
e008afb60aa677027096317e33ccb897722abed59420d818c0d79e33ba17d80c | Ficheiro do e-mail | Bloquear (SHA-256) |
Os endereços estão desativados (hxxp, [.]) para não serem clicáveis: para os usar numa ferramenta, troque hxxp por http e [.] por um ponto.
Nota. Este artigo descreve apenas o que a HJFR observou nas mensagens recebidas e na análise feita a 6 de novembro de 2026. A referência a domínios, endereços, serviços ou servidores identifica a infraestrutura técnica que aparece nos cabeçalhos, nos links e nos ficheiros à data da análise; não significa que os titulares desses domínios ou endereços, os seus fornecedores ou a entidade imitada tenham participado ou tido conhecimento. Informação prestada de boa-fé, a confirmar pelos próprios.
O Banco CTT foi imitado e não tem qualquer responsabilidade nesta mensagem.
Workshops de sensibilização
Casos reais como este são a melhor matéria para preparar equipas. Nos workshops da HJFR treinamos a deteção de phishing e de anexos maliciosos com exemplos recentes, em português.
Fontes
- MITRE ATT&CK — T1566, Phishing
- Análise da HJFR ao e-mail recebido a 05/10/2026, em laboratório isolado.