A 3 de outubro de 2026, uma caixa de correio em Portugal recebeu um e-mail com o assunto «Notificação de atualização do sistema NetBanco», em nome do «Santander NetBanco». Anuncia um «novo protocolo de segurança» e pede a «validação imediata» dos dados da conta. Analisámos a mensagem num laboratório isolado: é phishing.
Os cinco sinais de alerta
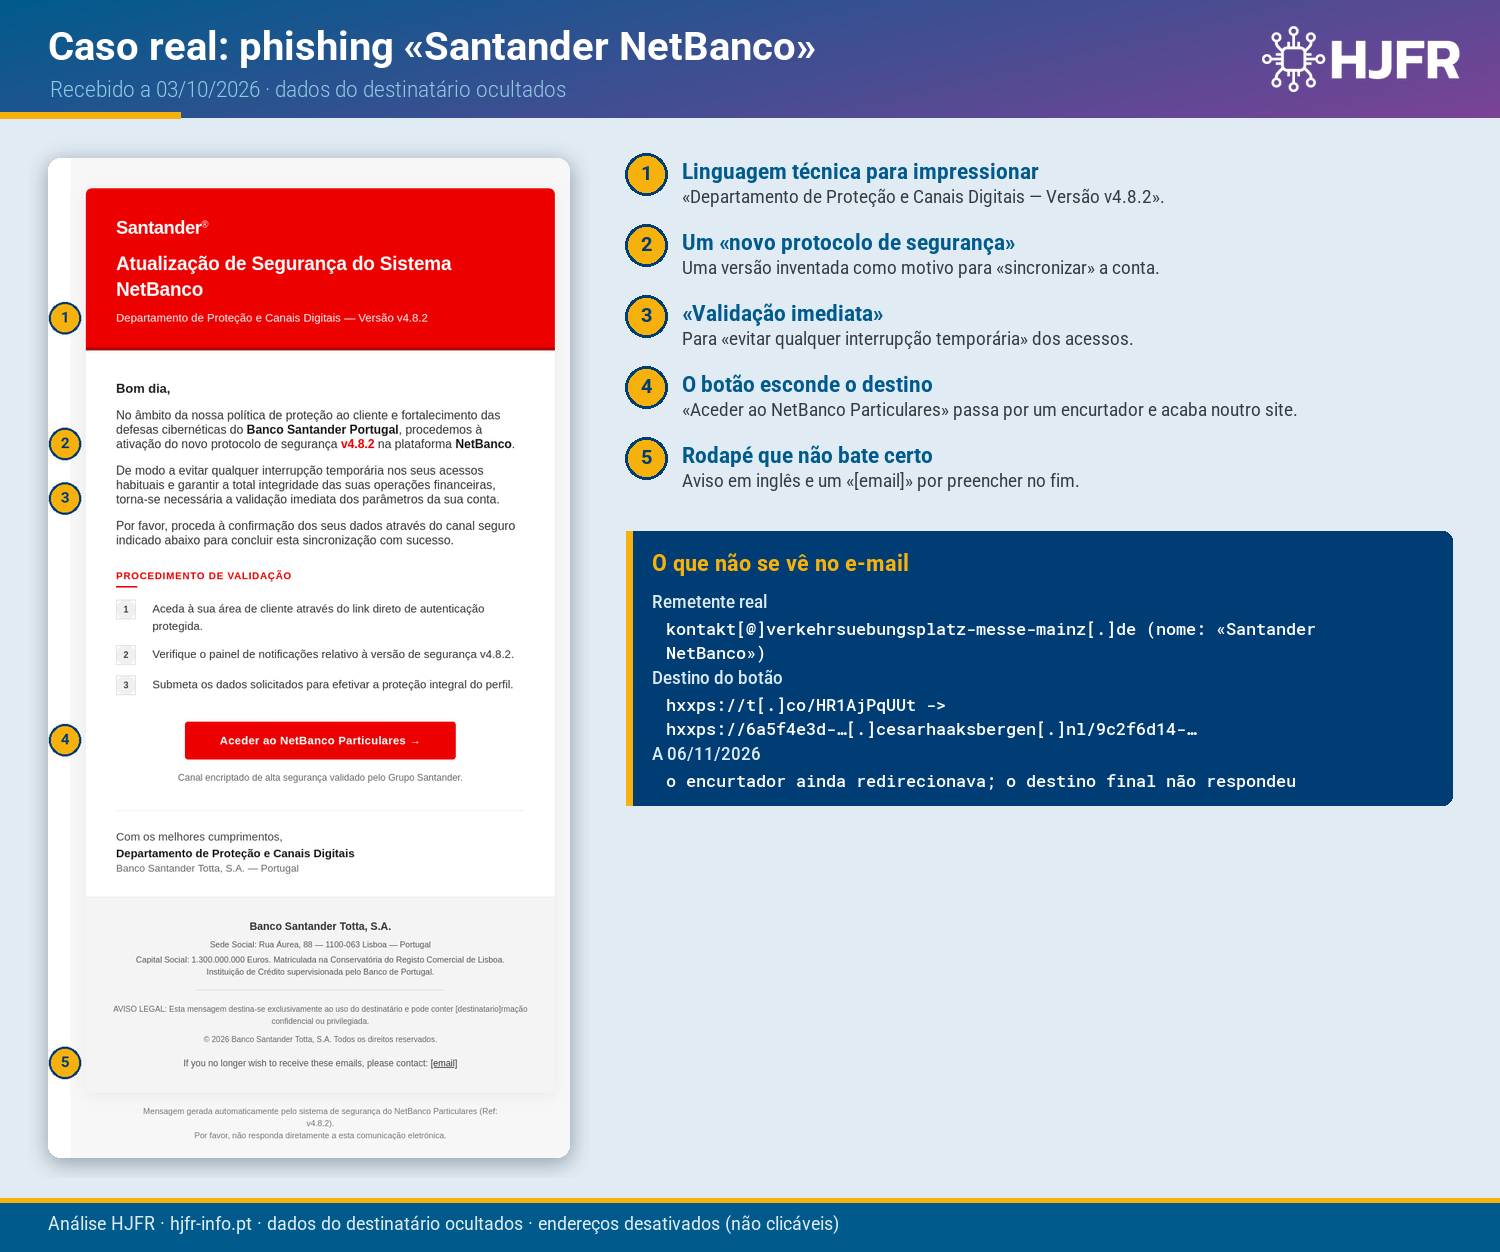
- Linguagem técnica para impressionar. «Departamento de Proteção e Canais Digitais — Versão v4.8.2».
- Um «novo protocolo de segurança». O e-mail anuncia a «ativação do novo protocolo de segurança v4.8.2 na plataforma NetBanco» — um motivo inventado para pedir dados.
- «Validação imediata». «Torna-se necessária a validação imediata dos parâmetros de segurança da sua conta» — a pressa como argumento.
- O botão esconde o destino. «Aceder ao NetBanco Particulares» passa por um encurtador de links que esconde o destino: um subdomínio de letras e números aleatórios num site dos Países Baixos, sem relação com o banco.
- Rodapé que não bate certo. O rodapé termina em inglês («If you no longer wish to receive these emails, please contact: [email]»), com o endereço por preencher.
O remetente e o destino
O nome mostrado é «Santander NetBanco», mas o endereço é kontakt[@]verkehrsuebungsplatz-messe-mainz[.]de, de um domínio alemão sem relação com o banco.
Quando seguimos o botão, a 6 de novembro de 2026, o encurtador ainda redirecionava para hxxps://6a5f4e3d-2c1b-0a9f-8e7d-6c5b4a3f2e1d[.]cesarhaaksbergen[.]nl/9c2f6d14-8a0b-4e31-bf74-5e1a3c8f2d90, mas esse servidor não respondeu; por isso não observámos a página.
Do encurtador só listamos este link exato: o serviço é usado por milhões de links legítimos.
Recebeu um e-mail destes?
- Não clique. Entre no NetBanco escrevendo o endereço do banco à mão ou use a aplicação oficial; um banco não pede «validações» de segurança por links em e-mails.
- Se clicou e introduziu dados: altere de imediato a palavra-passe, contacte a entidade pelo número oficial e siga a nossa lista de verificação para incidentes de cibersegurança.
- Reporte ao CERT.PT (cert@cert.pt) e à entidade imitada.
Para equipas de TI
Juntámos os indicadores deste e-mail — o link encurtado, o destino, o remetente e o hash do ficheiro do e-mail à nossa lista de IOCs de phishing, em listas de texto com um indicador por linha, prontas a importar em firewalls, proxies, DNS, gateways de correio e ferramentas de deteção.
| Indicador | Papel | Ação |
|---|---|---|
hxxps://t[.]co/HR1AjPqUUt | Link encurtado do botão | Bloquear |
hxxps://6a5f4e3d-2c1b-0a9f-8e7d-6c5b4a3f2e1d[.]cesarhaaksbergen[.]nl/9c2f6d14-8a0b-4e31-bf74-5e1a3c8f2d90 | Destino final do botão | Bloquear |
kontakt[@]verkehrsuebungsplatz-messe-mainz[.]de | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
90004e1b0b9564c2765aa59637d5c8ccad06a7510526e436dc4faa9baa311968 | Ficheiro do e-mail | Bloquear (SHA-256) |
Os endereços estão desativados (hxxp, [.]) para não serem clicáveis: para os usar numa ferramenta, troque hxxp por http e [.] por um ponto.
Nota. Este artigo descreve apenas o que a HJFR observou nas mensagens recebidas e na análise feita a 6 de novembro de 2026. A referência a domínios, endereços, serviços ou servidores identifica a infraestrutura técnica que aparece nos cabeçalhos, nos links e nos ficheiros à data da análise; não significa que os titulares desses domínios ou endereços, os seus fornecedores ou a entidade imitada tenham participado ou tido conhecimento. Informação prestada de boa-fé, a confirmar pelos próprios.
O Banco Santander foi imitado e não tem qualquer responsabilidade nesta mensagem.
Workshops de sensibilização
Casos reais como este são a melhor matéria para preparar equipas. Nos workshops da HJFR treinamos a deteção de phishing e de anexos maliciosos com exemplos recentes, em português.
Fontes
- MITRE ATT&CK — T1566, Phishing
- Análise da HJFR ao e-mail recebido a 03/10/2026, em laboratório isolado.