A 20 de setembro de 2026, uma caixa de correio em Portugal recebeu um e-mail com o assunto «Atualização de dados 2026», em nome do «Cetelem». Diz que a Lei n.º 83/2017 obriga todos os bancos a atualizar os dados dos clientes em 2026 e que, sem isso, a conta ficaria restringida a partir de 30 de setembro. Analisámos a mensagem num laboratório isolado: é phishing.
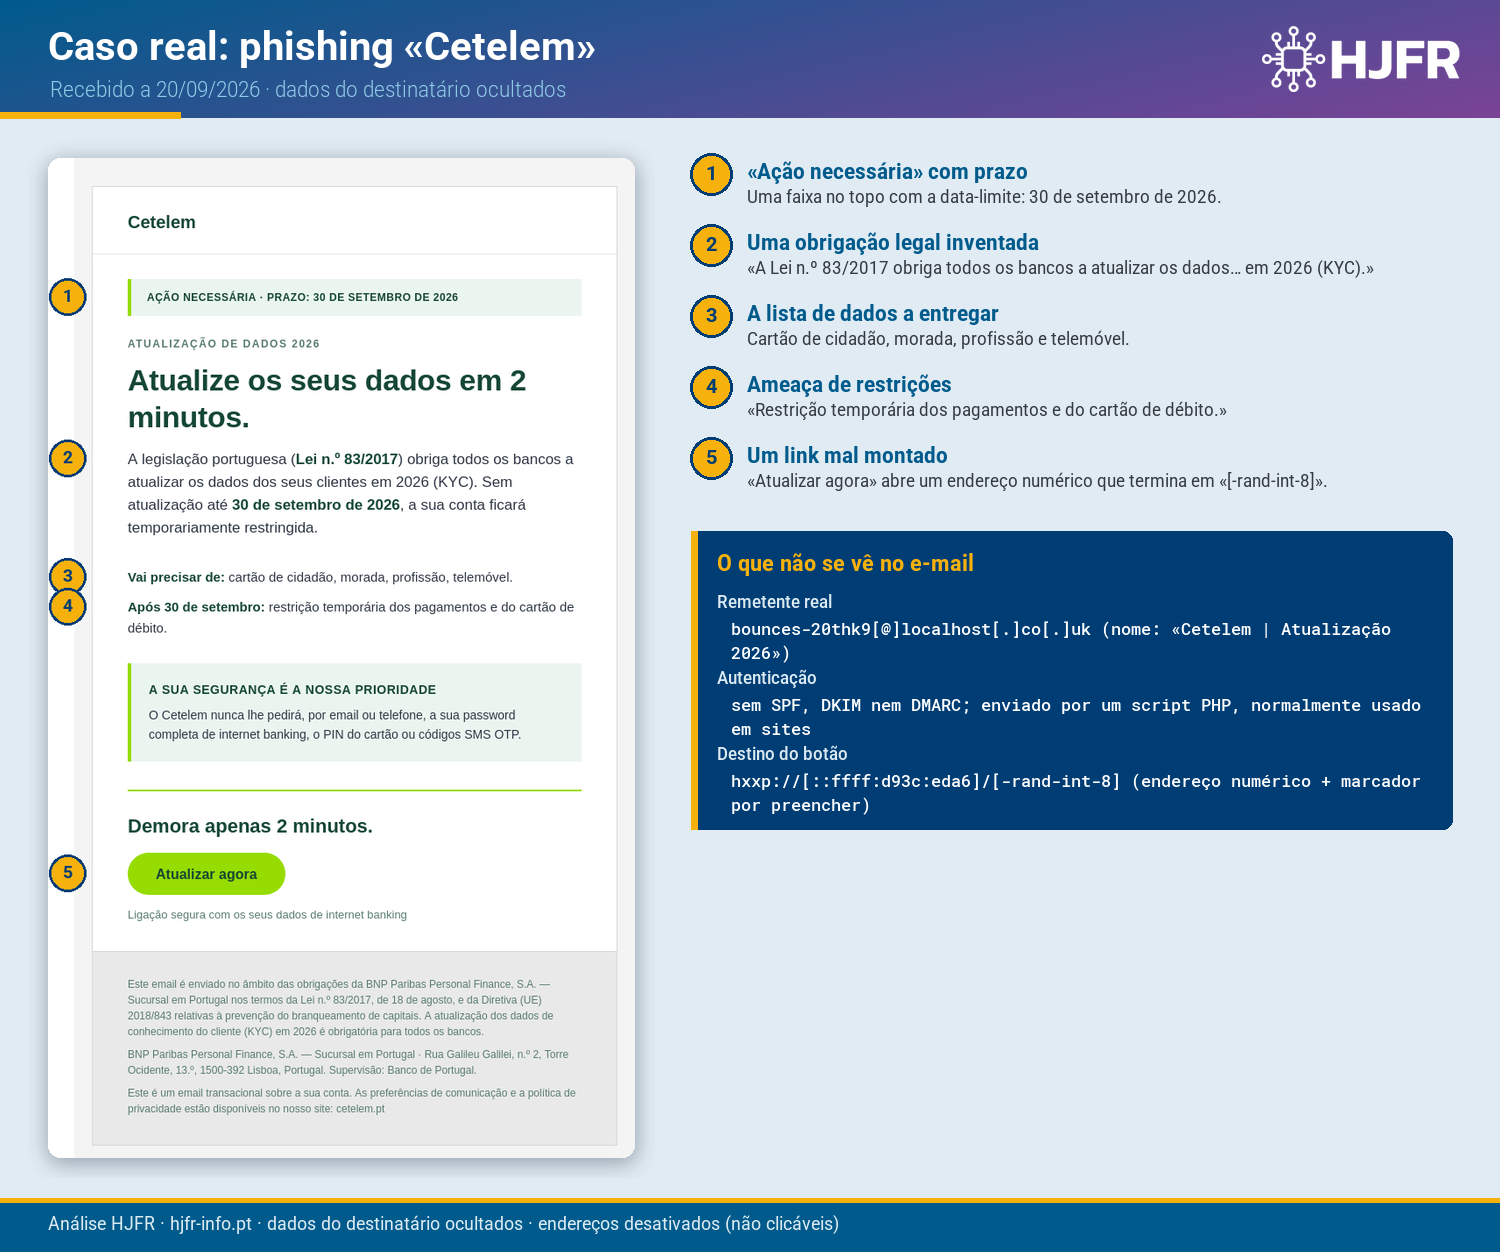
Os cinco sinais de alerta
- «Ação necessária» com prazo. Uma faixa no topo com a data-limite: 30 de setembro de 2026.
- Uma obrigação legal inventada. O e-mail afirma que «a legislação portuguesa (Lei n.º 83/2017) obriga todos os bancos a atualizar os dados dos seus clientes em 2026». A lei existe, mas não impõe uma atualização por link num e-mail com data marcada.
- A lista de dados a entregar. «Vai precisar de: cartão de cidadão, morada, profissão, telemóvel» — o e-mail prepara a vítima para entregar tudo.
- Ameaça de restrições. «Restrição temporária dos pagamentos e do cartão de débito.»
- Um link mal montado. «Atualizar agora» abre um endereço numérico, sem nome de domínio, que termina num marcador de modelo por preencher («[-rand-int-8]») — o programa de envio nem chegou a gerar o código do link.
O remetente e o destino
O nome mostrado é «Cetelem | Atualização 2026», mas o endereço é bounces-20thk9[@]localhost[.]co[.]uk, sem SPF, DKIM nem DMARC, e a mensagem foi enviada por um script PHP, normalmente usado em sites.
O botão aponta para um endereço numérico escrito em IPv6 abreviado, hxxp://[::ffff:d93c:eda6]/[-rand-int-8]. O fim do link é um marcador por preencher: o código que devia identificar cada destinatário não foi gerado. Como o link estava incompleto, não o seguimos.
O endereço numérico pertence à mesma gama de outros links que vimos em campanhas contra bancos portugueses: «Caixa Empresas» e Millennium bcp e Universo+.
Recebeu um e-mail destes?
- Não clique. Entre na sua área de cliente escrevendo o endereço à mão ou use a aplicação oficial.
- Se clicou e introduziu dados: altere de imediato a palavra-passe, contacte a entidade pelo número oficial e siga a nossa lista de verificação para incidentes de cibersegurança.
- Reporte ao CERT.PT (cert@cert.pt) e à entidade imitada.
Para equipas de TI
Juntámos os indicadores deste e-mail — o link, o remetente e o hash do ficheiro do e-mail à nossa lista de IOCs de phishing, em listas de texto com um indicador por linha, prontas a importar em firewalls, proxies, DNS, gateways de correio e ferramentas de deteção.
| Indicador | Papel | Ação |
|---|---|---|
hxxp://[::ffff:d93c:eda6]/[-rand-int-8] | Destino do link | Bloquear |
bounces-20thk9[@]localhost[.]co[.]uk | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
757a71df279be9f8c99b142f58d879441aa443ce8719989c4b027c5edaae2a94 | Ficheiro do e-mail | Bloquear (SHA-256) |
Atualizado em 08/11/2026
A 8 de novembro de 2026 analisámos mais três e-mails com este mesmo texto: um com o nome Cetelem, recebido a 20 de setembro de 2026, e dois com o nome Moey, recebidos a 21 de setembro de 2026 — o mesmo modelo, com a marca e as cores trocadas. Juntámos os remetentes e os hashes dos ficheiros dos e-mails à lista:
| Indicador | Papel | Ação |
|---|---|---|
bounces-kqsjob[@]localhost[.]co[.]uk | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
bounces-dye5hr[@]localhost[.]co[.]uk | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
bounces-jp3sw3[@]localhost[.]co[.]uk | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
06e62c3a73e96c83e91d02b40ddc1ec610b9101e935eaee7fab843901a963a4d | Ficheiro do e-mail | Bloquear (SHA-256) |
c868ae05f024c8dc6d71df475eeee0df9a2ed4064c9ed6633a4179db57499fc6 | Ficheiro do e-mail | Bloquear (SHA-256) |
2196b70806831a35a8dc36fe300e71590f5d44fd002ed6862d2f242a00647553 | Ficheiro do e-mail | Bloquear (SHA-256) |
Na lista, os mesmos links aparecem também escritos de outras duas formas (com o endereço IPv4 e em IPv6 abreviado), para que as ferramentas os reconheçam em qualquer formato.
A lista inclui também o mesmo link escrito com o endereço IPv4.
Os endereços estão desativados (hxxp, [.]) para não serem clicáveis: para os usar numa ferramenta, troque hxxp por http e [.] por um ponto.
Nota. Este artigo descreve apenas o que a HJFR observou nas mensagens recebidas e na análise feita a 6 de novembro de 2026. A referência a domínios, endereços, serviços ou servidores identifica a infraestrutura técnica que aparece nos cabeçalhos, nos links e nos ficheiros à data da análise; não significa que os titulares desses domínios ou endereços, os seus fornecedores ou a entidade imitada tenham participado ou tido conhecimento. Informação prestada de boa-fé, a confirmar pelos próprios.
O Cetelem (BNP Paribas Personal Finance) foi imitado e não tem qualquer responsabilidade nesta mensagem.
Workshops de sensibilização
Casos reais como este são a melhor matéria para preparar equipas. Nos workshops da HJFR treinamos a deteção de phishing e de anexos maliciosos com exemplos recentes, em português.
Fontes
- MITRE ATT&CK — T1566, Phishing
- Análise da HJFR ao e-mail recebido a 20/09/2026, em laboratório isolado.