A 16 de setembro de 2026, à mesma hora, chegaram a caixas de correio em Portugal quatro e-mails iguais com o assunto «Foi registado um novo ato no seu processo», em nome do «TRIBUNAL JUDICIAL». Mostram uma ficha de processo e pedem para «consultar» a decisão numa área reservada. Analisámos as mensagens num laboratório isolado: é phishing.
Os cinco sinais de alerta
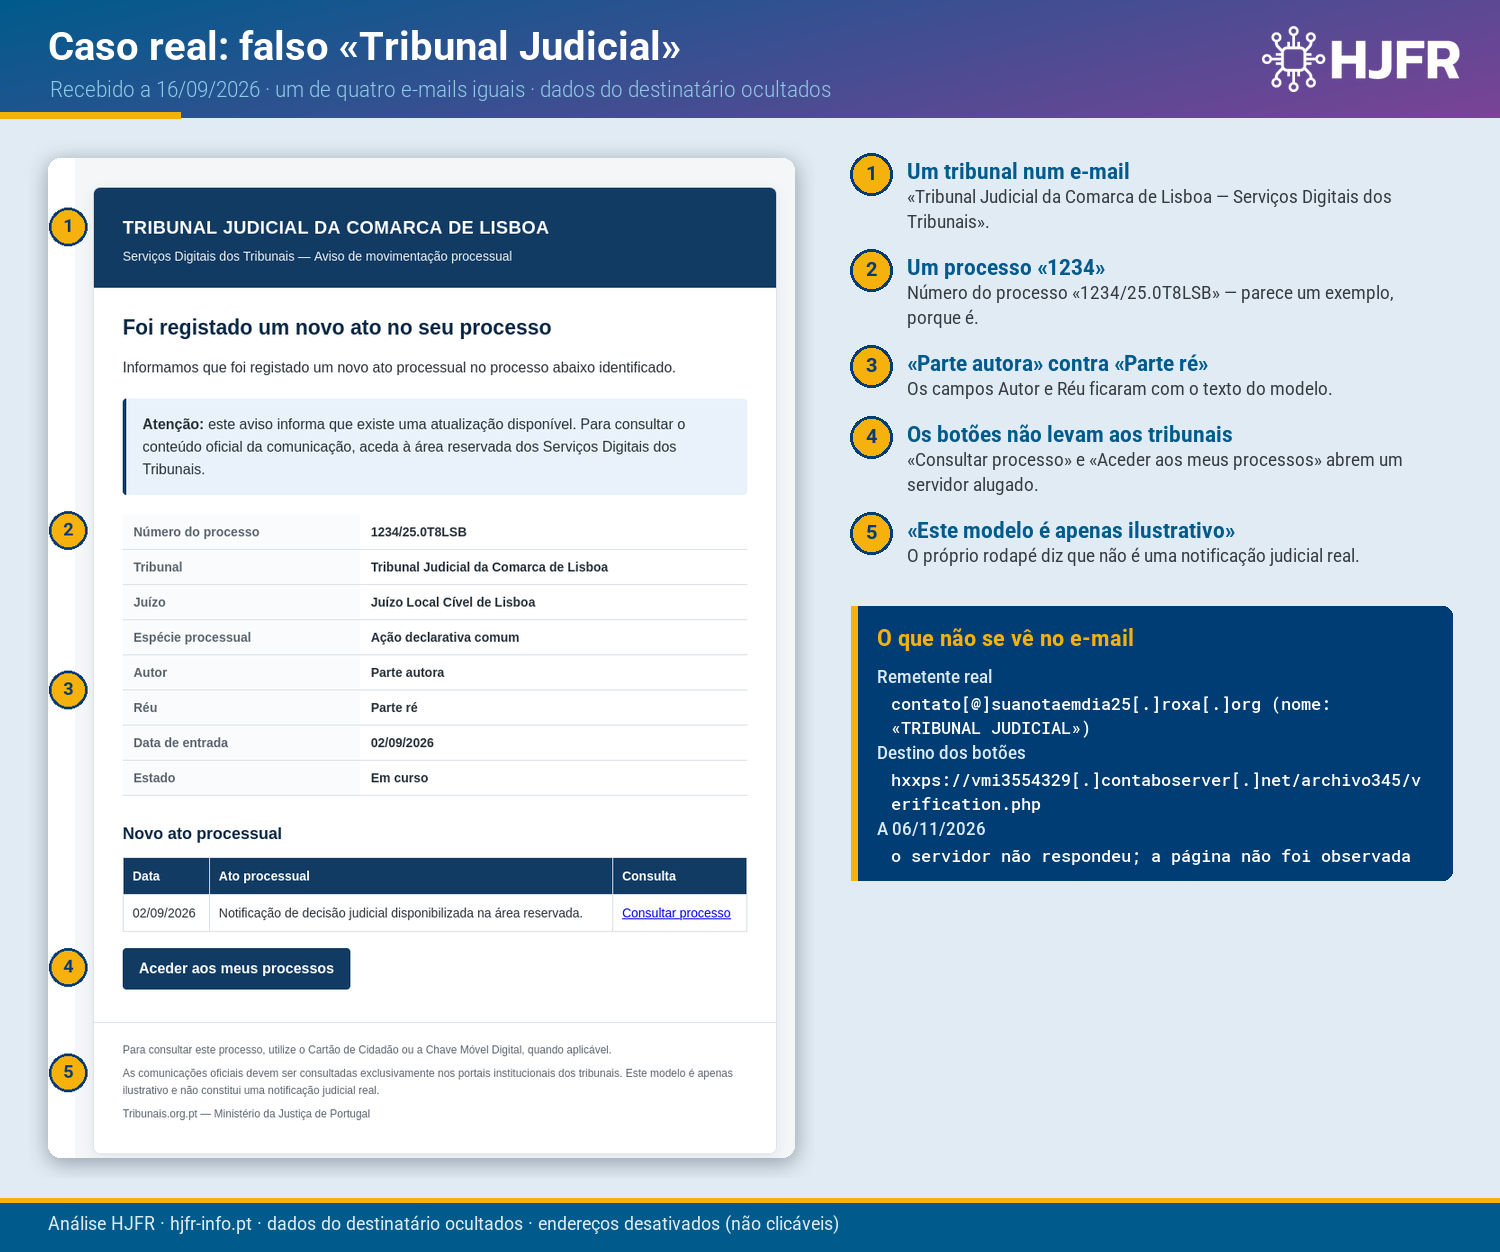
- Um tribunal num e-mail. «Tribunal Judicial da Comarca de Lisboa — Serviços Digitais dos Tribunais».
- Um processo «1234». Número do processo «1234/25.0T8LSB» — parece um exemplo, porque é.
- «Parte autora» contra «Parte ré». Os campos «Autor» e «Réu» dizem apenas «Parte autora» e «Parte ré»: o modelo nem foi preenchido.
- Os botões não levam aos tribunais. «Consultar processo» e «Aceder aos meus processos» abrem uma página «verification.php» num servidor virtual alugado, não um portal da Justiça.
- «Este modelo é apenas ilustrativo». O rodapé diz, palavra por palavra: «Este modelo é apenas ilustrativo e não constitui uma notificação judicial real.»
O remetente e o destino
O nome mostrado é «TRIBUNAL JUDICIAL», mas o endereço é contato[@]suanotaemdia25[.]roxa[.]org — o mesmo endereço que, no mesmo dia, enviou um falso pedido de atualização de dados em nome do novobanco. O texto usa português do Brasil («contato»).
Os botões abrem hxxps://vmi3554329[.]contaboserver[.]net/archivo345/verification.php, num servidor virtual alugado. Quando seguimos os links, a 6 de novembro de 2026, o servidor não respondeu; por isso não observámos a página.
Outros casos com tema judicial: falsa notificação do CITIUS e falsa «Notificação Formal» de um advogado. As notificações eletrónicas reais consultam-se no CITIUS, entrando pelo endereço oficial.
Recebeu um e-mail destes?
- Não clique. Se tem um processo, confirme no portal oficial da Justiça entrando pelo endereço escrito à mão, ou contacte o tribunal pelo telefone publicado no site da Justiça.
- Se clicou e introduziu dados: altere de imediato a palavra-passe, contacte a entidade pelo número oficial e siga a nossa lista de verificação para incidentes de cibersegurança.
- Reporte ao CERT.PT (cert@cert.pt) e à entidade imitada.
Para equipas de TI
Juntámos os indicadores destes quatro e-mails — o destino dos botões, o remetente e os hashes dos ficheiros dos e-mails à nossa lista de IOCs de phishing, em listas de texto com um indicador por linha, prontas a importar em firewalls, proxies, DNS, gateways de correio e ferramentas de deteção.
| Indicador | Papel | Ação |
|---|---|---|
hxxps://vmi3554329[.]contaboserver[.]net/archivo345/verification[.]php | Destino do link | Bloquear |
hxxps://vmi3554329[.]contaboserver[.]net/archivo345/verification[.]php?done=25aa6dda4ce3a67f5c72e714 | Destino do link | Bloquear |
contato[@]suanotaemdia25[.]roxa[.]org | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
3e3fcc63f0af1c0e2660773bca44fdce5f19fe981d385406e4d628ded7504bb4 | Ficheiro do e-mail | Bloquear (SHA-256) |
f1f9d05ec46be901d54379ef2fedb073f99195dbd4deb16fdebd7a9e20cbd44f | Ficheiro do e-mail | Bloquear (SHA-256) |
d7e2864feb974446cb2c02f6ab78bdf3eacfec34e4297b6aa08bf490af3d9b8c | Ficheiro do e-mail | Bloquear (SHA-256) |
30bf6fea2d256dd6b50578f334d8619b2fc90d3cab4626189652d9d59e55487e | Ficheiro do e-mail | Bloquear (SHA-256) |
Atualizado em 08/11/2026
A 8 de novembro de 2026 analisámos mais um e-mail igual, recebido a 15 de setembro de 2026, com outro endereço do mesmo tipo (contato[@]suanotaemdia24[.]roxa[.]org) e os botões a apontar para a mesma página. Juntámos o remetente e o hash do ficheiro do e-mail à lista:
| Indicador | Papel | Ação |
|---|---|---|
contato[@]suanotaemdia24[.]roxa[.]org | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
7bf173d6b938dd6e3755bcf564ab5205448e0a44ea4894e25a610764a71e5039 | Ficheiro do e-mail | Bloquear (SHA-256) |
Os endereços estão desativados (hxxp, [.]) para não serem clicáveis: para os usar numa ferramenta, troque hxxp por http e [.] por um ponto.
Nota. Este artigo descreve apenas o que a HJFR observou nas mensagens recebidas e na análise feita a 6 de novembro de 2026. A referência a domínios, endereços, serviços ou servidores identifica a infraestrutura técnica que aparece nos cabeçalhos, nos links e nos ficheiros à data da análise; não significa que os titulares desses domínios ou endereços, os seus fornecedores ou a entidade imitada tenham participado ou tido conhecimento. Informação prestada de boa-fé, a confirmar pelos próprios.
Os tribunais e o Ministério da Justiça foram imitados e não têm qualquer responsabilidade nestas mensagens.
Workshops de sensibilização
Casos reais como este são a melhor matéria para preparar equipas. Nos workshops da HJFR treinamos a deteção de phishing e de anexos maliciosos com exemplos recentes, em português.
Fontes
- MITRE ATT&CK — T1566, Phishing
- Análise da HJFR aos quatro e-mails recebidos a 16/09/2026, em laboratório isolado.