A 4 de outubro de 2026, ao longo do dia, chegaram a caixas de correio em Portugal seis e-mails com o assunto «Conta bloqueada – confirme NIF (72h)», seguido de um código diferente em cada um (em alguns, com «RE:» à frente). Dizem vir do «Banco CTT S.A.» e pedem o NIF, o documento de identificação e a morada fiscal para «desbloquear» a conta. Analisámos as mensagens num laboratório isolado: é phishing.
Os seis sinais de alerta
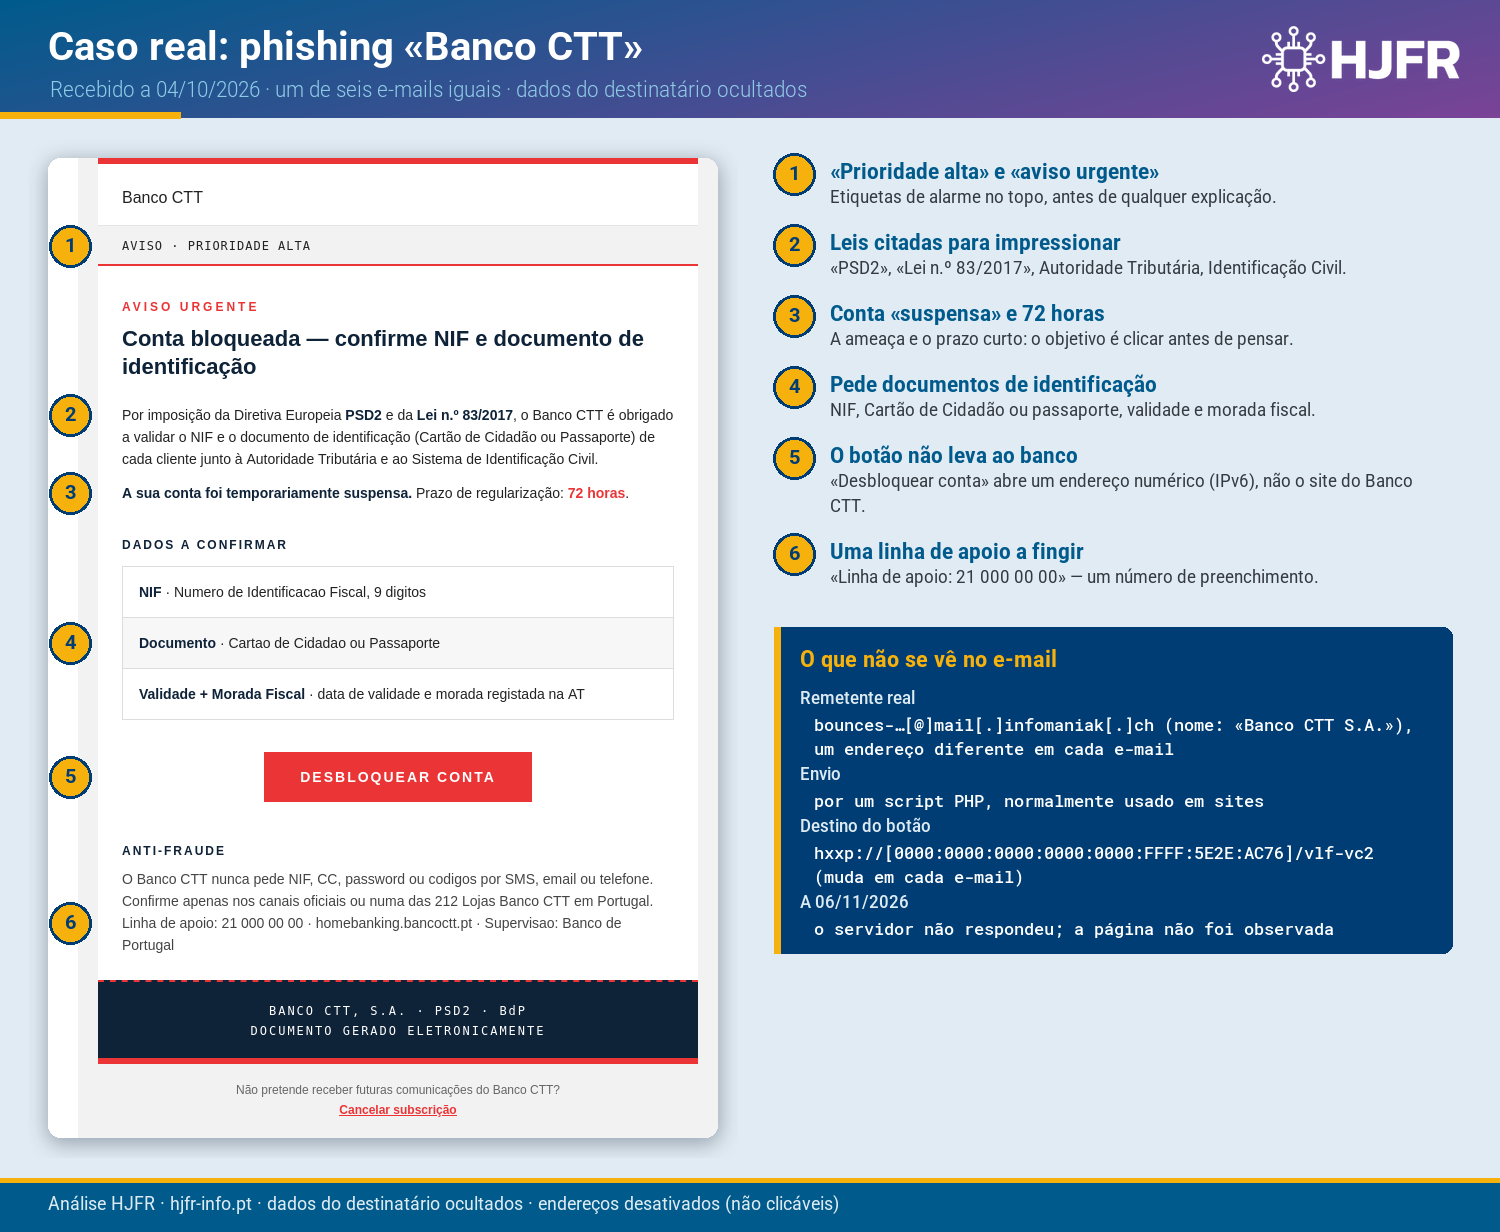
- «Prioridade alta» e «aviso urgente». Etiquetas de alarme no topo, antes de qualquer explicação.
- Leis citadas para impressionar. O texto invoca a PSD2, a Lei n.º 83/2017, a Autoridade Tributária e o Sistema de Identificação Civil para justificar o pedido. Nenhuma destas entidades pede dados por um link num e-mail.
- Conta «suspensa» e 72 horas. «A sua conta foi temporariamente suspensa. Prazo de regularização: 72 horas.»
- Pede documentos de identificação. A lista «Dados a confirmar» pede o NIF, o Cartão de Cidadão ou o passaporte, a validade e a morada fiscal — o suficiente para usar a identidade da vítima noutros sítios. Um banco não pede documentos por um link num e-mail.
- O botão não leva ao banco. «Desbloquear conta» abre um endereço numérico, sem nome de domínio — nunca o site do banco.
- Uma linha de apoio a fingir. O bloco «Anti-fraude» dá como linha de apoio o «21 000 00 00», um número de preenchimento, e repete conselhos de segurança para inspirar confiança.
O remetente e o destino
O nome mostrado é «Banco CTT S.A.», mas os endereços são de um serviço de envio de correio (bounces-…[@]mail[.]infomaniak[.]ch), um diferente em cada e-mail, e as mensagens foram enviadas por um script PHP, normalmente usado em sites.
O botão não tem um nome de domínio: aponta para um endereço numérico escrito em formato IPv6, com um endereço IPv4 lá dentro — por exemplo, hxxp://[0000:0000:0000:0000:0000:FFFF:5E2E:AC76]/vlf-vc2. O caminho (três letras ou números, um hífen e mais três) muda de e-mail para e-mail.
Quando seguimos os links, a 6 de novembro de 2026, o servidor não respondeu; por isso não observámos a página.
O mesmo endereço numérico aparece noutra vaga em nome do Banco CTT, enviada no dia seguinte, com o assunto «RE: Confirmação de dados – 72 horas para concluir». Já vimos este formato de link — endereço numérico em IPv6 e caminho com três caracteres, um hífen e mais três — noutras campanhas que analisámos: «Caixa Empresas» e Millennium bcp, Universo+ e Crédito Agrícola.
Porque pedem documentos
Com o NIF, o número e a validade do documento de identificação e a morada fiscal, é possível tentar abrir contas, pedir crédito ou fazer-se passar pela vítima junto de outras entidades. Se já enviou estes dados, além de avisar o banco, contacte as autoridades e esteja atento a pedidos ou contratos que não reconheça.
Recebeu um e-mail destes?
- Não clique. Entre no homebanking escrevendo o endereço do banco à mão ou use a aplicação oficial; um banco não pede documentos de identificação por um link num e-mail.
- Se clicou e introduziu dados: altere de imediato a palavra-passe, contacte a entidade pelo número oficial e siga a nossa lista de verificação para incidentes de cibersegurança.
- Reporte ao CERT.PT (cert@cert.pt) e à entidade imitada.
Para equipas de TI
Juntámos os indicadores destes seis e-mails — os links, os remetentes e os hashes dos ficheiros dos e-mails à nossa lista de IOCs de phishing, em listas de texto com um indicador por linha, prontas a importar em firewalls, proxies, DNS, gateways de correio e ferramentas de deteção.
| Indicador | Papel | Ação |
|---|---|---|
hxxp://[0000:0000:0000:0000:0000:FFFF:5E2E:AC76]/vlf-vc2 | Destino do link | Bloquear |
hxxp://[0000:0000:0000:0000:0000:FFFF:5E2E:AC76]/8ch-us8 | Destino do link | Bloquear |
hxxp://[0000:0000:0000:0000:0000:FFFF:5E2E:AC76]/b14-4nz | Destino do link | Bloquear |
hxxp://[0000:0000:0000:0000:0000:FFFF:5E2E:AC76]/led-tt5 | Destino do link | Bloquear |
hxxp://[0000:0000:0000:0000:0000:FFFF:5E2E:AC76]/7aq-04o | Destino do link | Bloquear |
hxxp://[0000:0000:0000:0000:0000:FFFF:5E2E:AC76]/cal-gpx | Destino do link | Bloquear |
bounces-wg13if[@]mail[.]infomaniak[.]ch | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
bounces-qhgbwd[@]mail[.]infomaniak[.]ch | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
bounces-rihq9x[@]mail[.]infomaniak[.]ch | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
bounces-go8u4j[@]mail[.]infomaniak[.]ch | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
bounces-8mo19f[@]mail[.]infomaniak[.]ch | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
17886c3395e43133e78286ded9dae4b905a4ae7eba2e59f3b56221be307e3e94 | Ficheiro do e-mail | Bloquear (SHA-256) |
139d97ad34f623cc1d8bfa6126677df986388c22c34b3d5daf3ebddfcded2a8f | Ficheiro do e-mail | Bloquear (SHA-256) |
9232d454aa61ff6b1a8f8bc41f5628d269c4d651c82c1b557afa275613130651 | Ficheiro do e-mail | Bloquear (SHA-256) |
0328a3a61d32ee8c029f6cbef7b952c00c2977fae1bfd94d70d75b1ce6ac21f6 | Ficheiro do e-mail | Bloquear (SHA-256) |
cae5e64ddd6e4227e39ae45a54b66e63b1d35f02dae8e97e9ec0e5f20a7d4563 | Ficheiro do e-mail | Bloquear (SHA-256) |
db97b3697a34e394e271d392cda5b79d939b550a3a53bee8f17c5623b653a3b4 | Ficheiro do e-mail | Bloquear (SHA-256) |
Na lista, os mesmos links aparecem também escritos de outras duas formas (com o endereço IPv4 e em IPv6 abreviado), para que as ferramentas os reconheçam em qualquer formato.
Os endereços estão desativados (hxxp, [.]) para não serem clicáveis: para os usar numa ferramenta, troque hxxp por http e [.] por um ponto.
Nota. Este artigo descreve apenas o que a HJFR observou nas mensagens recebidas e na análise feita a 6 de novembro de 2026. A referência a domínios, endereços, serviços ou servidores identifica a infraestrutura técnica que aparece nos cabeçalhos, nos links e nos ficheiros à data da análise; não significa que os titulares desses domínios ou endereços, os seus fornecedores ou a entidade imitada tenham participado ou tido conhecimento. Informação prestada de boa-fé, a confirmar pelos próprios.
O Banco CTT foi imitado e não tem qualquer responsabilidade nestas mensagens.
Workshops de sensibilização
Casos reais como este são a melhor matéria para preparar equipas. Nos workshops da HJFR treinamos a deteção de phishing e de anexos maliciosos com exemplos recentes, em português.
Fontes
- MITRE ATT&CK — T1566, Phishing
- Análise da HJFR aos seis e-mails recebidos a 04/10/2026, em laboratório isolado.