A 6 de novembro de 2026, um contacto profissional reencaminhou-nos um e-mail recebido nesse dia, «Confirme os dados da fatura», em nome da «EDP Fatura», e o ficheiro que um cliente dele tinha descarregado a partir do e-mail (sem o abrir). Analisámos tudo num laboratório isolado: o botão do e-mail leva, só em computadores Windows, a um ficheiro que instala um programa de acesso remoto.
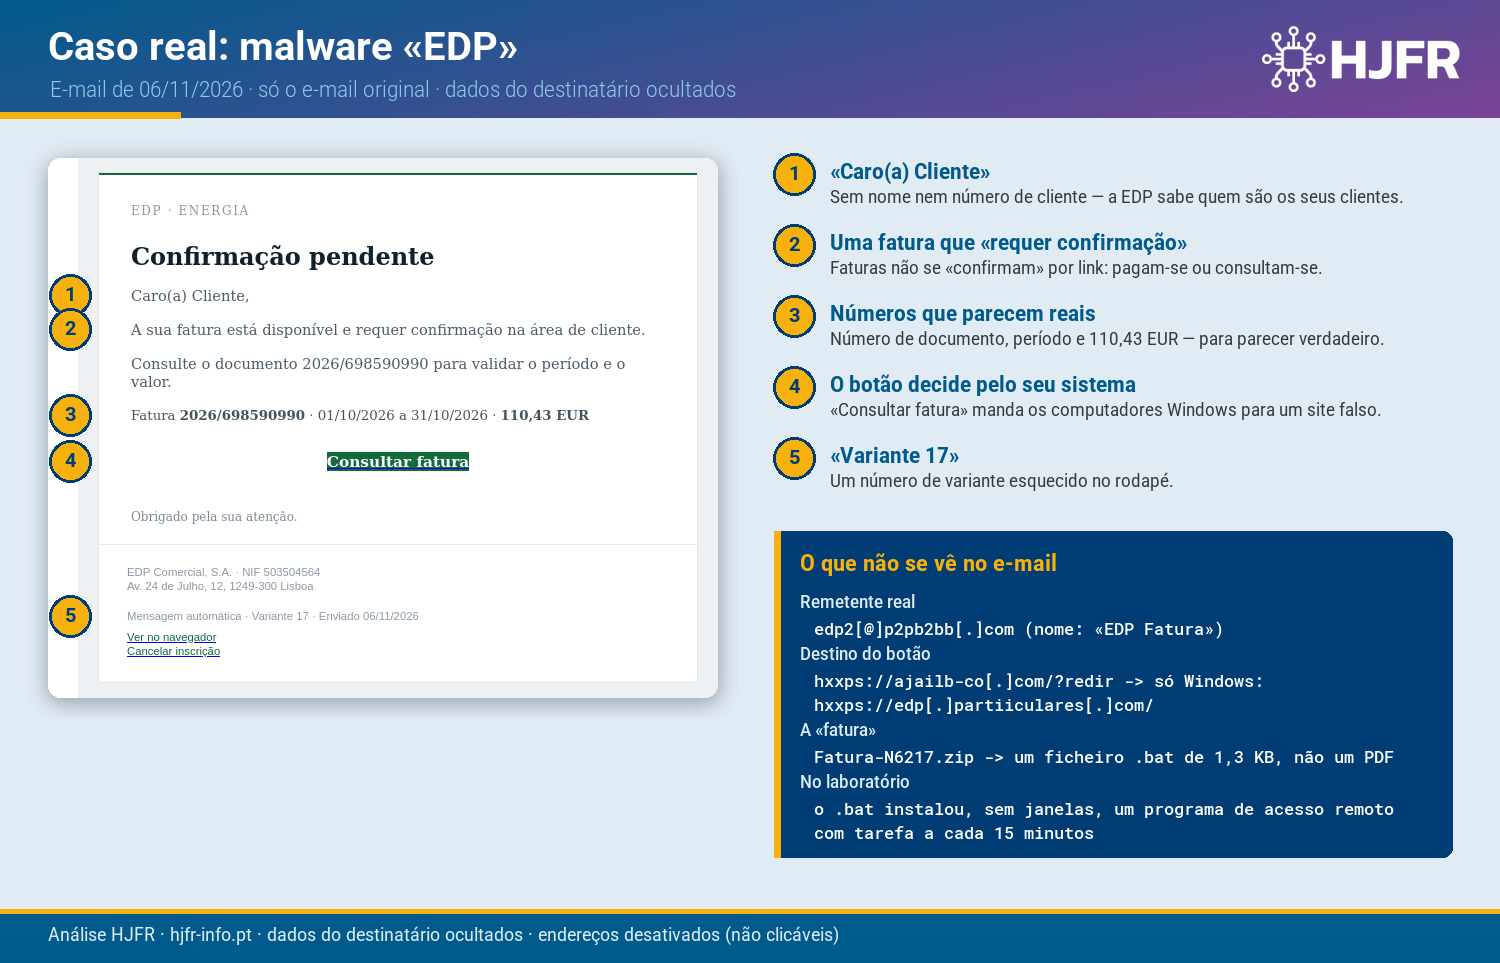
Os cinco sinais de alerta
- «Caro(a) Cliente». Sem nome nem número de cliente — a EDP sabe quem são os seus clientes.
- Uma fatura que «requer confirmação». «A sua fatura está disponível e requer confirmação na área de cliente» — as faturas não se «confirmam» por um link num e-mail.
- Números que parecem reais. Número de fatura, período e valor (110,43 EUR) dão ar de verdade a uma fatura que não existe.
- O botão decide pelo seu sistema. «Consultar fatura» passa por um site intermédio que manda os computadores Windows para um domínio a imitar a EDP —
edp[.]partiiculares[.]com, com dois «i» — e os restantes para o site verdadeiro, para não levantar suspeitas. - «Variante 17». O rodapé diz «Mensagem automática · Variante 17» — um resto do sistema que gera variantes do e-mail.
O caminho até ao programa
Seguimos o botão no laboratório, a 6 de novembro de 2026. O caminho tem estes passos:
- o link
hxxps://ajailb-co[.]com/?redir, de um domínio registado a 25 de agosto de 2026, verifica o sistema do visitante; - a quem usa Windows, abre uma página «Detalhe da Fatura · EDP» no domínio com dois «i», que entrega um ZIP «Fatura-N6217.zip»;
- dentro do ZIP não há fatura: há um ficheiro
.batde 1,3 KB — um programa; - aberto, o ficheiro reinicia-se escondido, descarrega um script PowerShell e decifra uma terceira fase;
- essa fase descarrega e executa em silêncio um programa Windows («Jcop.exe»);
- o programa instala-se como serviço, descarrega uma biblioteca e um «agente» de 23 MB, arranca-o e cria uma tarefa agendada que corre a cada 15 minutos.
O «agente» apresenta-se como um programa de suporte remoto. Num computador real, ficaria a correr em segundo plano e a arrancar sozinho — um acesso remoto que o utilizador não pediu. As mensagens internas do programa estão em português.
Já tínhamos analisado outro e-mail em nome da EDP, com outro aspeto: «confirme a fatura» com prazo curto.
Porque só em Windows
Quem abre o link num telemóvel ou num Mac vai parar ao site verdadeiro da EDP e não vê nada de estranho. O ficheiro só funciona em Windows, por isso só é entregue a quem o pode executar — e quem verifica o link noutro equipamento pode achar que está tudo bem.
Recebeu um e-mail destes?
- Não descarregue. Uma fatura é um PDF, nunca um ficheiro .bat, .cmd, .exe ou .ps1; consulte as faturas na área de cliente, escrevendo o endereço à mão.
- Se já abriu o ficheiro: desligue o computador da rede, não introduza mais palavras-passe nele, avise a equipa de TI e siga a nossa lista de verificação para incidentes de cibersegurança; mude as palavras-passe a partir de outro equipamento.
- Reporte ao CERT.PT (cert@cert.pt) e à entidade imitada.
Para equipas de TI
Juntámos os indicadores deste caso — os links, o domínio e os hashes de todos os ficheiros da cadeia à nossa lista de IOCs de phishing, em listas de texto com um indicador por linha, prontas a importar em firewalls, proxies, DNS, gateways de correio e ferramentas de deteção.
| Indicador | Papel | Ação |
|---|---|---|
hxxps://ajailb-co[.]com/?redir | Link do botão (verifica o sistema) | Bloquear |
hxxps://ssl[.]whbridge[.]com/l/l9gTfitFxnA9/p?run=Lf3tXRHSwFs6cBMZ3lZJLQ | Descarga do script PowerShell | Bloquear |
hxxps://pub-eb1c2b2fa91d4c5abea0f7dc72f88ccf[.]r2[.]dev/Jcop[.]exe | Descarga do programa Jcop.exe | Bloquear |
hxxps://sv1[.]whbridge[.]com/agent_6fd26a51[.]bin | Descarga do «agente» de acesso remoto | Bloquear |
ajailb-co[.]com | Domínio do destino | Bloquear |
bb156adcf4dd9b55becbe665f8568c6a649179f1b1ef735f290d8c9fd73d8b3d | ZIP «Fatura-N6217.zip» | Bloquear (SHA-256) |
b8e797c829466c295b650369a19089d02765e1507f8cd4bea1d95f892763faea | Ficheiro .bat | Bloquear (SHA-256) |
c636a40cbd7987fe2b98369f4e4b45c0e367a493c2f5f296ecad97ccfc733beb | Script PowerShell descarregado | Bloquear (SHA-256) |
842186c2317e39cfff6f3396ce0f0feea54c220947b155bfa82acc8245eec90d | Terceira fase (PowerShell decifrado) | Bloquear (SHA-256) |
f212ebc893a25a2fff540c9cb1322d864b976aaf11fd25f65eaa953cf638c97f | Programa Jcop.exe | Bloquear (SHA-256) |
716d8b0d8f45b0999ecf93a1adf8c28c22a11be133067e07c2d96e18c2fe1486 | «Agente» de acesso remoto | Bloquear (SHA-256) |
202249dd404a5d1e9535da4185cdcdfb5666df495b3a6a2ac081fd72023cf9cd | Atualização do programa | Bloquear (SHA-256) |
70d96119563cf47027d4a76571767b4d60b8190bc0a42ec5aee65961caf016b4 | Programa criado pelo Jcop.exe | Bloquear (SHA-256) |
0e4a8e077154ce5faed8e235e4355500d59126c6d57e5e993ede7e751b2fdfc8 | Cópia instalada do programa | Bloquear (SHA-256) |
Os dois servidores contactados pelo programa estão na lista de endereços IP a rever antes de bloquear. O domínio a imitar a EDP (com dois «i») está em revisão antes de bloquear.
Os endereços estão desativados (hxxp, [.]) para não serem clicáveis: para os usar numa ferramenta, troque hxxp por http e [.] por um ponto.
Nota. Este artigo descreve apenas o que a HJFR observou nas mensagens recebidas e na análise feita a 6 de novembro de 2026. A referência a domínios, endereços, serviços ou servidores identifica a infraestrutura técnica que aparece nos cabeçalhos, nos links e nos ficheiros à data da análise; não significa que os titulares desses domínios ou endereços, os seus fornecedores ou a entidade imitada tenham participado ou tido conhecimento. Informação prestada de boa-fé, a confirmar pelos próprios.
A EDP foi imitada e não tem qualquer responsabilidade nesta mensagem.
Workshops de sensibilização
Casos reais como este são a melhor matéria para preparar equipas. Nos workshops da HJFR treinamos a deteção de phishing e de anexos maliciosos com exemplos recentes, em português.
Fontes
- MITRE ATT&CK — T1566, Phishing
- MITRE ATT&CK — T1204.002, User Execution: Malicious File
- MITRE ATT&CK — T1219, Remote Access Software
- Análise da HJFR ao e-mail de 06/11/2026 e ao ficheiro descarregado, em laboratório isolado.