A 5 de outubro de 2026, uma caixa de correio em Portugal recebeu um e-mail com o assunto «Informações sobre a entrega», em nome dos «CTT». Diz que não foi possível entregar uma carta registada e que a informação para a levantar está «em anexo». Analisámos a mensagem num laboratório isolado: o anexo não é um documento — é um disco virtual com um script que descarrega e executa código da Internet.
Os quatro sinais de alerta
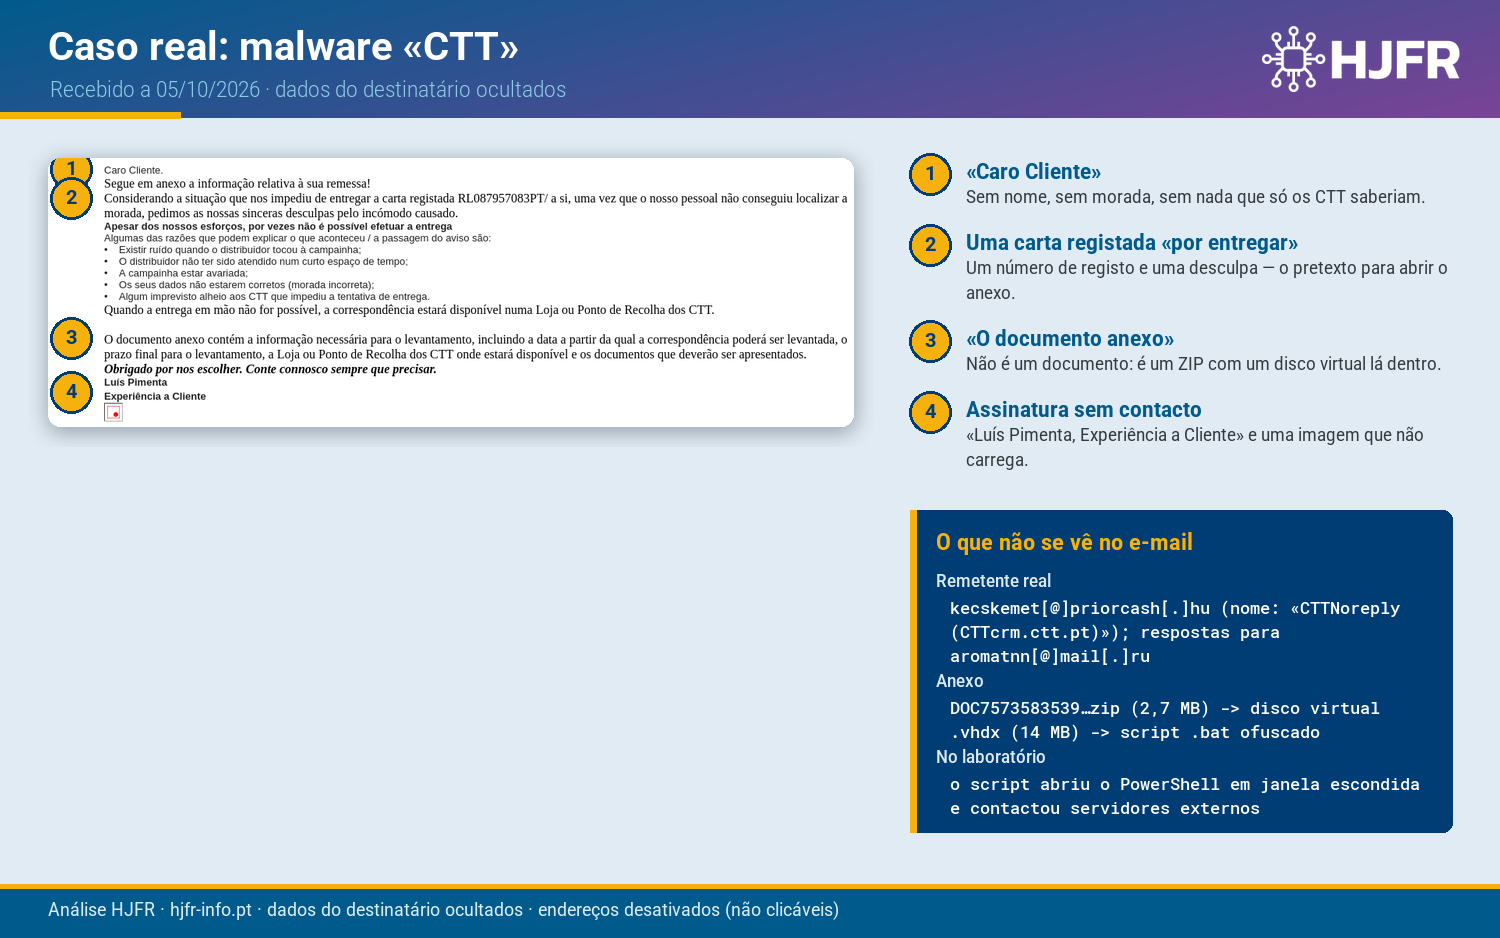
- «Caro Cliente». Sem nome, sem morada, sem nada que só os CTT saberiam.
- Uma carta registada «por entregar». Cita um número de carta registada e uma longa lista de desculpas («o distribuidor não ter sido atendido», «a campainha estar avariada») — o pretexto para abrir o anexo.
- «O documento anexo». «O documento anexo contém a informação necessária para o levantamento» — mas o anexo é um ZIP com um nome de 39 algarismos e, lá dentro, um disco virtual.
- Assinatura sem contacto. «Luís Pimenta, Experiência a Cliente» e uma imagem que não carrega.
O remetente
O nome mostrado é «CTTNoreply (CTTcrm.ctt.pt)», mas o endereço é kecskemet[@]priorcash[.]hu, de um domínio húngaro, e as respostas iriam para aromatnn[@]mail[.]ru. O e-mail foi enviado pelo servidor de correio desse domínio húngaro, com a autenticação válida para esse domínio — não para os CTT.
O que está no anexo
O anexo, «DOC757358353959358539777958945634747535.zip» (2,7 MB), contém um disco virtual (.vhdx, 14 MB) com o mesmo nome. No Windows, um disco virtual abre-se com um duplo clique e aparece como uma nova unidade — e lá dentro está um único ficheiro útil: um script «.bat» de 5,9 KB, cheio de funções inúteis e palavras aleatórias para esconder umas poucas linhas que chamam o PowerShell.
Executado no laboratório, o script abriu o PowerShell numa janela escondida e contactou servidores externos para descarregar e executar mais código. Esses servidores estão em revisão antes de os pormos nas listas de bloqueio; os hashes do anexo e o remetente já estão nas listas.
Os CTT não enviam avisos de entrega com anexos ZIP: o estado de um envio consulta-se no site oficial, com o número de registo, escrito à mão.
Recebeu um e-mail destes?
- Não abra. Avisos de entrega não trazem ZIP, discos virtuais nem scripts; consulte o envio no site dos CTT escrevendo o endereço à mão.
- Se já abriu o ficheiro: desligue o computador da rede, não introduza mais palavras-passe nele, avise a equipa de TI e siga a nossa lista de verificação para incidentes de cibersegurança; mude as palavras-passe a partir de outro equipamento.
- Reporte ao CERT.PT (cert@cert.pt) e à entidade imitada.
Para equipas de TI
Juntámos os indicadores deste caso — os remetentes e os hashes dos ficheiros à nossa lista de IOCs de phishing, em listas de texto com um indicador por linha, prontas a importar em firewalls, proxies, DNS, gateways de correio e ferramentas de deteção.
| Indicador | Papel | Ação |
|---|---|---|
kecskemet[@]priorcash[.]hu | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
aromatnn[@]mail[.]ru | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
419da2912d793a834b8a9c2c3f8876f884320410304661adf4c29a3f6a3b6b81 | Anexo ZIP | Bloquear (SHA-256) |
7a9d534cbbd5176008418795c0303b40f0ca60b3cfb2cc86dd20013638f93233 | Ficheiro do e-mail | Bloquear (SHA-256) |
Os endereços estão desativados (hxxp, [.]) para não serem clicáveis: para os usar numa ferramenta, troque hxxp por http e [.] por um ponto.
Nota. Este artigo descreve apenas o que a HJFR observou nas mensagens recebidas e na análise feita a 6 de novembro de 2026. A referência a domínios, endereços, serviços ou servidores identifica a infraestrutura técnica que aparece nos cabeçalhos, nos links e nos ficheiros à data da análise; não significa que os titulares desses domínios ou endereços, os seus fornecedores ou a entidade imitada tenham participado ou tido conhecimento. Informação prestada de boa-fé, a confirmar pelos próprios.
Os CTT foram imitados e não têm qualquer responsabilidade nesta mensagem.
Workshops de sensibilização
Casos reais como este são a melhor matéria para preparar equipas. Nos workshops da HJFR treinamos a deteção de phishing e de anexos maliciosos com exemplos recentes, em português.
Fontes
- MITRE ATT&CK — T1566, Phishing
- MITRE ATT&CK — T1566.001, Phishing: Spearphishing Attachment
- MITRE ATT&CK — T1204.002, User Execution: Malicious File
- Análise da HJFR ao e-mail recebido a 05/10/2026, em laboratório isolado.