Nos dias 28 e 29 de outubro de 2026, uma empresa portuguesa recebeu seis e-mails que pareciam vir da Caixa Geral de Depósitos e do Millennium bcp. Pediam uma «atualização dos dados» no prazo de 14 dias. Eram phishing — e bem feito. Analisámos as mensagens num laboratório isolado e mostramos aqui, com imagens reais, como reconhecer o golpe, o que acontece por trás e o que bloquear.
O e-mail «Caixa Empresas»
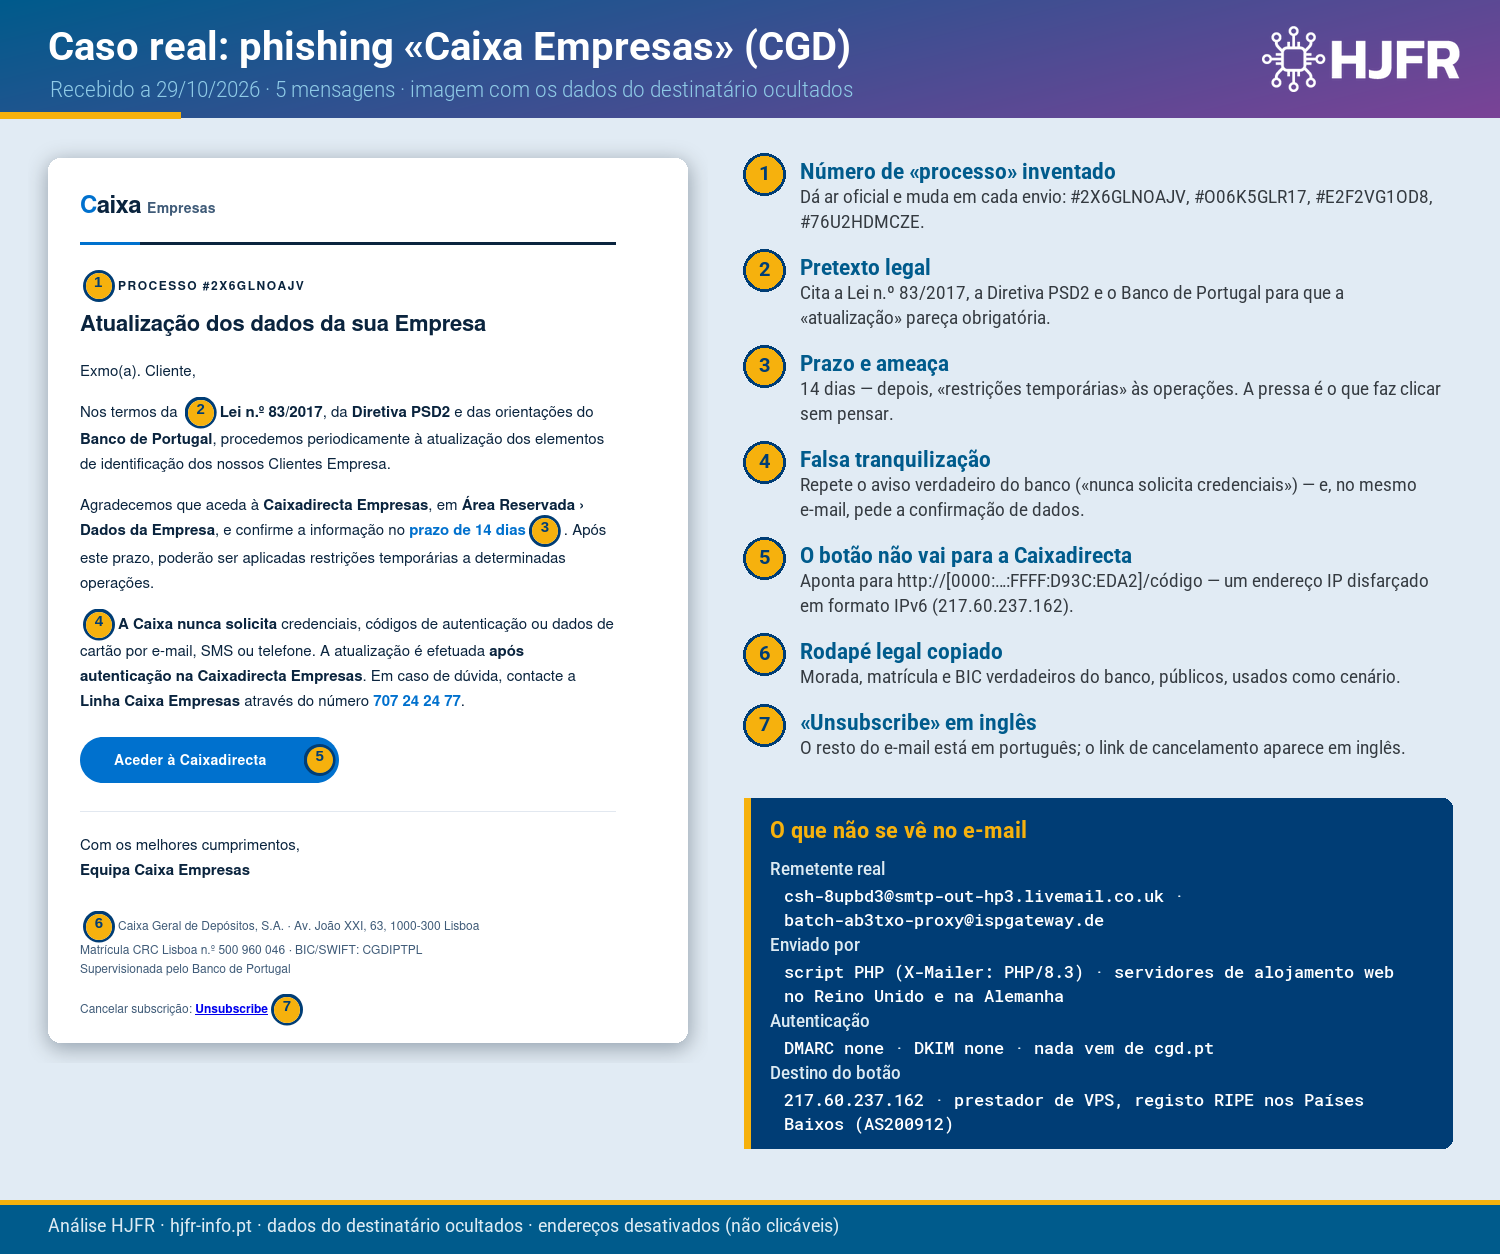
Cinco das mensagens imitavam o serviço Caixa Empresas da CGD. O aspeto é limpo: logótipo, número de «processo», linguagem formal e um botão azul. Na imagem, os números assinalam os sinais de alerta — os dados do destinatário foram ocultados e os endereços desativados.
Sete sinais de que é phishing
- Um «processo» que não existe. Cada envio traz um código diferente (#2X6GLNOAJV, #O06K5GLR17…) para parecer um caso aberto em seu nome.
- Pretexto legal. A Lei n.º 83/2017 (prevenção do branqueamento de capitais), a Diretiva PSD2 e o Banco de Portugal são reais — citá-los dá à mensagem um tom de obrigação.
- Prazo e ameaça. 14 dias, ou «restrições temporárias» às operações. A pressa é a ferramenta preferida de quem engana.
- Falsa tranquilização. O e-mail repete o aviso verdadeiro do banco — «nunca solicita credenciais por e-mail» — para baixar a guarda de quem o lê.
- O botão não leva ao banco. Passando o rato por cima, o destino é
hxxp://[0000:0000:0000:0000:0000:FFFF:D93C:EDA2]/z49-51m?lang=pt: um endereço IP disfarçado, num servidor nos Países Baixos. - Rodapé legal copiado. Morada, matrícula e código BIC verdadeiros, públicos, usados como cenário.
- «Unsubscribe» em inglês num e-mail todo em português — a mistura de línguas destoa de uma comunicação do banco.
O mesmo texto, outra marca: «Millennium Private»
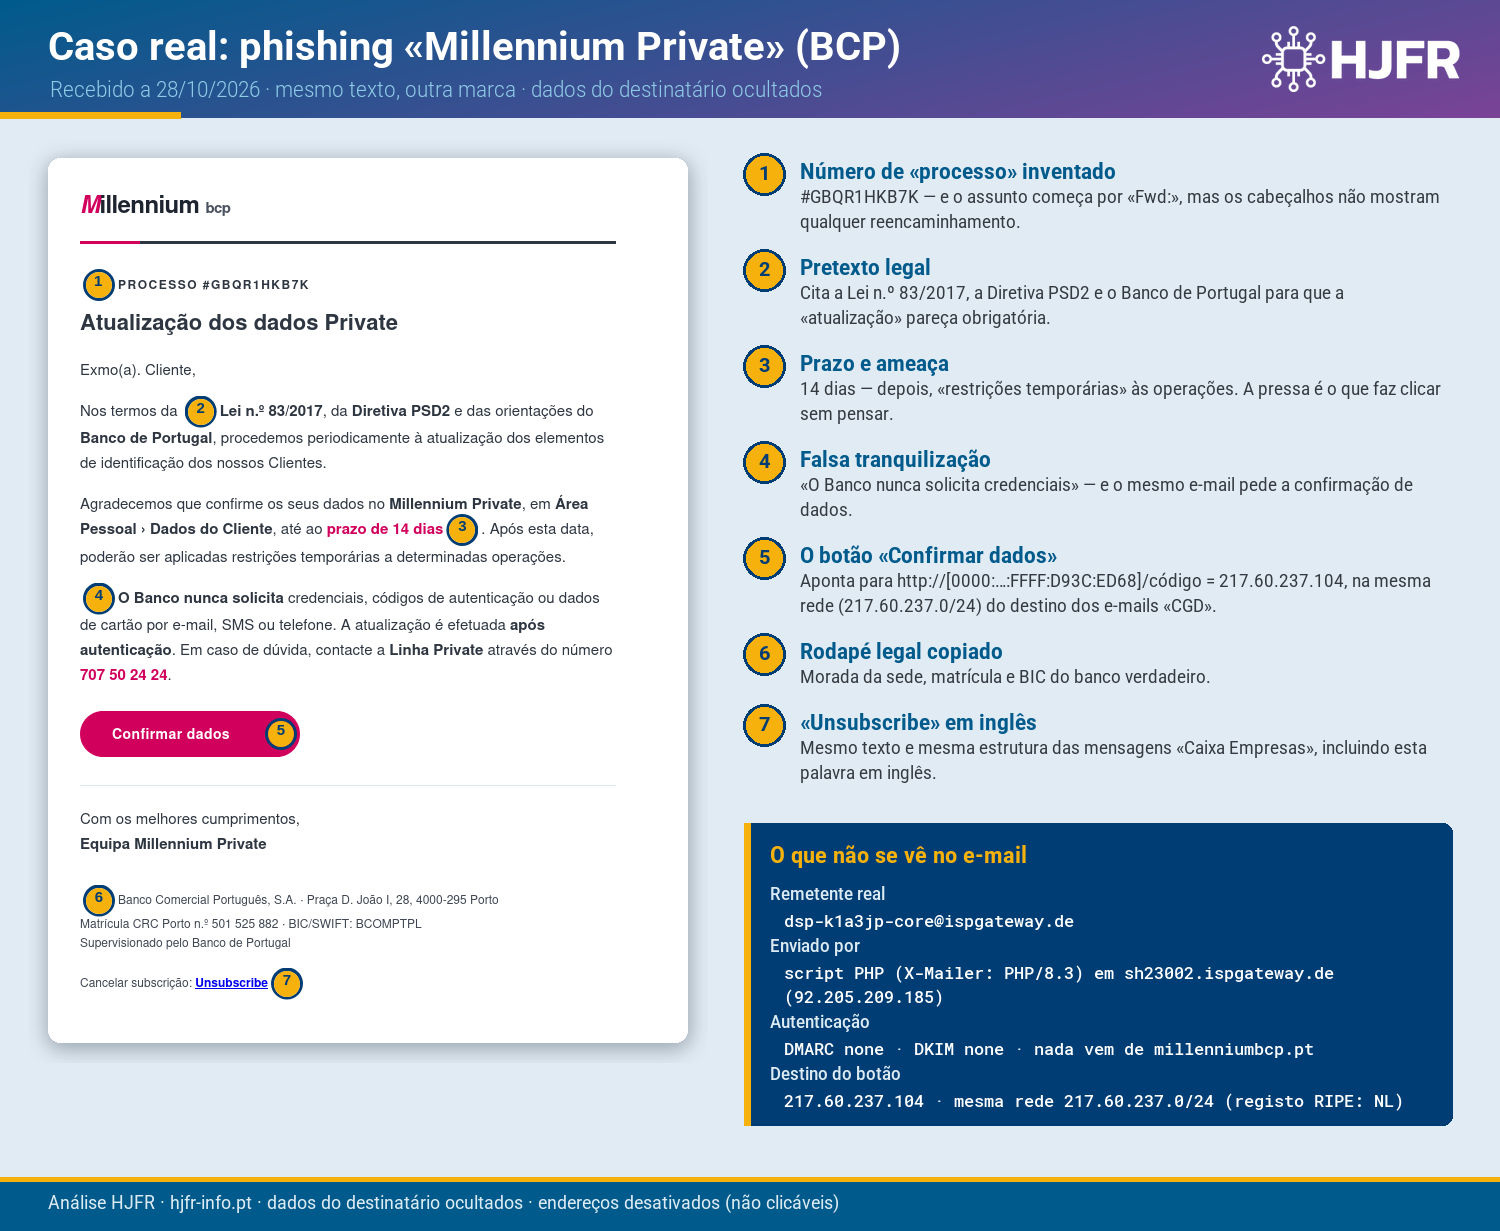
A sexta mensagem imitava o Millennium bcp. O texto é, palavra por palavra, o mesmo — só mudam a marca, a cor e o rodapé. O assunto começava por «Fwd:», como se alguém o tivesse reencaminhado; nas mensagens da CGD aparecia também «RE:». Os cabeçalhos não mostram qualquer reencaminhamento ou resposta: cada mensagem seguiu diretamente do servidor de envio para o destinatário.
O que não se vê: os cabeçalhos
O nome que aparece como remetente («Caixa Empresas», «Millennium Private») é só texto. Os cabeçalhos contam outra história:
- Remetente real: endereços em domínios de fornecedores de alojamento web —
csh-8upbd3[@]smtp-out-hp3.livemail[.]co[.]uk(Reino Unido) edsp-k1a3jp-core[@]ispgateway[.]de(Alemanha). Nada vem de cgd.pt nem de millenniumbcp.pt. - Autenticação: o SPF passa — mas só para os fornecedores de alojamento; não há assinatura DKIM e o DMARC é «none».
- Quem envia:
X-Mailer: PHP/8.3. As mensagens foram geradas por um script PHP — linguagem normalmente usada em sites — e enviadas a partir de servidores de fornecedores de alojamento web.
Este é um excerto real dos cabeçalhos da mensagem «Millennium Private». Removemos o destinatário e o servidor de correio do destinatário; as partes técnicas longas estão encurtadas com «…».
Return-Path: <dsp-k1a3jp-core@ispgateway.de>
Received: from sh23002.ispgateway.de (sh23002.ispgateway.de [92.205.209.185]) (…) by <servidor do destinatário> (Postfix) with ESMTPS for <destinatário removido>; Wed, 28 Oct 2026 20:01:18 +0000 (UTC)
Received: from sh23002.ispgateway.de (php83.df_default [IPv6:fd00:dead:beef::7]) by sh23002.ispgateway.de (Postfix) with ESMTPS id 9C53C8B5C4CC for <destinatário removido>; Wed, 28 Oct 2026 21:01:06 +0100 (CET)
Received: (from 10107@localhost) by sh23002.ispgateway.de (8.15.2/8.15.2/Submit) id 69SK167b151515; Wed, 28 Oct 2026 21:01:06 +0100
Authentication-Results: <servidor do destinatário>; spf=pass smtp.mailfrom=ispgateway.de
Authentication-Results: <servidor do destinatário>; dkim=none
Authentication-Results: <servidor do destinatário>; dmarc=none (p=none dis=none) header.from=ispgateway.de
From: Millennium Private <dsp-k1a3jp-core@ispgateway.de>
Subject: Fwd: Millennium Private · Atualização dos dados · #GBQR1HKB7K
Date: Wed, 28 Oct 2026 21:01:06 +0100
Message-ID: <20261028200106.3.4b32d731@ispgateway.de>
X-Mailer: PHP/8.3- From — o nome mostrado é «Millennium Private», mas o endereço é de
ispgateway[.]de, um domínio de um fornecedor de alojamento web. Não émillenniumbcp.pt. - Received — lê-se de baixo para cima. A linha
(from 10107@localhost)mostra que a mensagem foi entregue ao sistema de correio dentro do próprio servidorsh23002.ispgateway[.]de, por uma conta local; a seguir, esse servidor entregou-a diretamente ao servidor do destinatário. Apesar do «Fwd:» no assunto, não há qualquer reencaminhamento. - X-Mailer: PHP/8.3 — a mensagem foi gerada por um script PHP, linguagem normalmente usada em sites.
- Authentication-Results — o SPF passa para
ispgateway[.]de(o servidor pode enviar em nome desse domínio, não em nome do banco); não há assinatura DKIM e o DMARC é «none».
Na maior parte dos programas de correio vê os cabeçalhos em «Ver original» ou «Mostrar código-fonte». Vale a pena olhar sempre que um e-mail «do banco» pede alguma coisa.
O truque do endereço disfarçado
O link não usa um domínio nem um endereço IP escrito da forma habitual (217.60.237[.]162). Usa a forma IPv6 de um endereço IPv4 — prevista na norma (RFC 4291), mas quase nunca vista por quem não é técnico:
hxxp://[0000:0000:0000:0000:0000:FFFF:D93C:EDA2]/z49-51m?lang=pt

D9 = 217   3C = 60   ED = 237   A2 = 162   →   217.60.237[.]162
O browser abre-o sem problemas. Filtros de correio e listas de bloqueio que procurem apenas domínios ou IPs escritos da forma habitual podem não reconhecer esta forma. Nos nossos testes, a 31/10/2026, o servidor respondeu «403 Forbidden» a todos os pedidos, incluindo com o código real de uma das mensagens: não foi possível ver a página de destino.
Como funciona o esquema
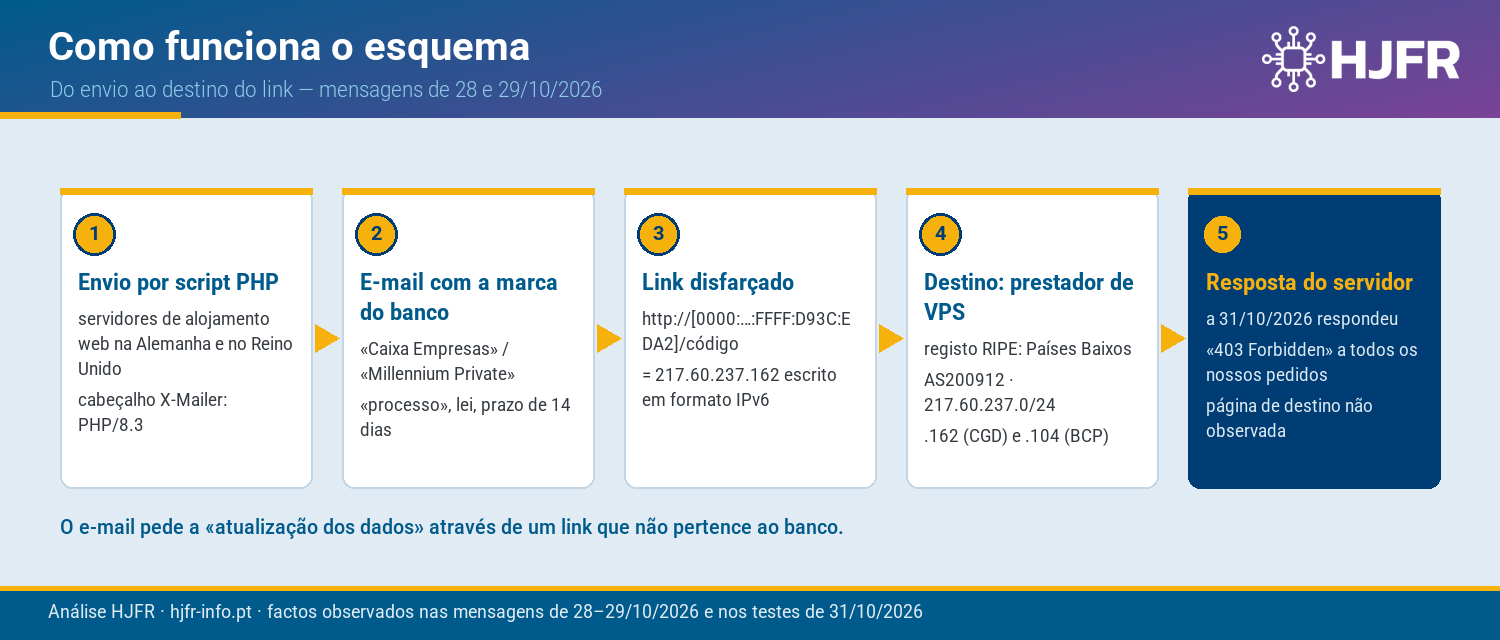
Não vimos a página de destino, por isso não afirmamos que dados pede. Um e-mail que pede a «atualização dos dados» bancários através de um link que não pertence ao banco é, por si só, motivo para não clicar.
Recebeu um e-mail destes?
- Não clique. Para confirmar, entre no site do banco escrevendo o endereço à mão, ou ligue para o número que está no cartão ou no contrato — nunca para o que vem no e-mail.
- Se clicou e introduziu dados: contacte de imediato o banco, altere as credenciais e peça o bloqueio dos acessos. Siga a nossa lista de verificação para incidentes de cibersegurança.
- Reporte ao CERT.PT (cert@cert.pt) e ao seu banco.
Para equipas de TI: o que bloquear
Os indicadores principais são os URLs completos — bloqueá-los é preciso e não afeta outros sites. Os endereços aparecem «desarmados» (hxxp, [.]) para não serem clicáveis; para os usar, troque hxxp por http.
| Indicador | Tipo | Ação |
|---|---|---|
hxxp://[0000:0000:0000:0000:0000:FFFF:D93C:EDA2]/z49-51m?lang=pt | URL — link do e-mail «Caixa Empresas» | Bloquear (proxy, filtro web, gateway de correio) |
hxxp://[0000:0000:0000:0000:0000:FFFF:D93C:EDA2]/1ri-vwi?lang=pt | URL — link do e-mail «Caixa Empresas» | Bloquear (proxy, filtro web, gateway de correio) |
hxxp://[0000:0000:0000:0000:0000:FFFF:D93C:EDA2]/5vm-20s?lang=pt | URL — link do e-mail «Caixa Empresas» | Bloquear (proxy, filtro web, gateway de correio) |
hxxp://[0000:0000:0000:0000:0000:FFFF:D93C:EDA2]/8zg-y7i?lang=pt | URL — link do e-mail «Caixa Empresas» | Bloquear (proxy, filtro web, gateway de correio) |
hxxp://[0000:0000:0000:0000:0000:FFFF:D93C:ED68]/k6w-exu?lang=pt | URL — link do e-mail «Millennium Private» | Bloquear (proxy, filtro web, gateway de correio) |
217.60.237[.]162217.60.237[.]104 | IP de destino dos links | Alertar; bloquear só depois de confirmar que o IP não aloja outros serviços |
| «Caixa Empresas · Atualização dos dados · #…» «Millennium Private · Atualização dos dados · #…» | Assunto do e-mail | Quarentena |
Cada URL tem também uma forma IPv4 equivalente (por exemplo, hxxp://217.60.237[.]162/z49-51m?lang=pt). Evite bloquear um IP inteiro sem verificar: o mesmo servidor pode alojar sites de outras entidades que não têm nada a ver com o ataque.
Reunimos a lista completa de indicadores — IPs, URLs, remetentes e hashes — numa notificação para o CERT.PT e vamos publicá-la numa página própria, em formatos prontos a usar em firewalls e gateways de correio.
Workshops de sensibilização
Casos reais como este são a melhor matéria para preparar equipas. Nos workshops da HJFR mostramos como reconhecer phishing com exemplos recentes do panorama português.
Nota. Este artigo descreve apenas o que a HJFR observou nas mensagens recebidas e nos testes feitos a 31/10/2026. A referência a fornecedores de alojamento, servidores, endereços ou contas identifica a infraestrutura técnica que aparece nos cabeçalhos e nos links; não significa que esses fornecedores, os titulares desses serviços ou as marcas imitadas tenham participado ou tido conhecimento. A CGD e o Millennium bcp foram imitados e não têm qualquer responsabilidade nestas mensagens.
Fontes
- MITRE ATT&CK — T1566.002, Phishing: Spearphishing Link
- IETF — RFC 4291, IP Version 6 Addressing Architecture (endereços IPv4 mapeados em IPv6)
- Centro Nacional de Cibersegurança — cncs.gov.pt (notificação de incidentes)
- Análise da HJFR às mensagens recebidas a 28 e 29/10/2026, em laboratório isolado.