A 6 e 7 de outubro de 2026, chegaram a caixas de correio em Portugal cinco e-mails com o assunto «Sua Fatura Eletrônica está disponível», seguido de um número diferente em cada um. Não dizem de que empresa é a fatura nem a que serviço se refere — só pedem para a «aceder» num link. Analisámos as mensagens num laboratório isolado: é phishing.
Os quatro sinais de alerta
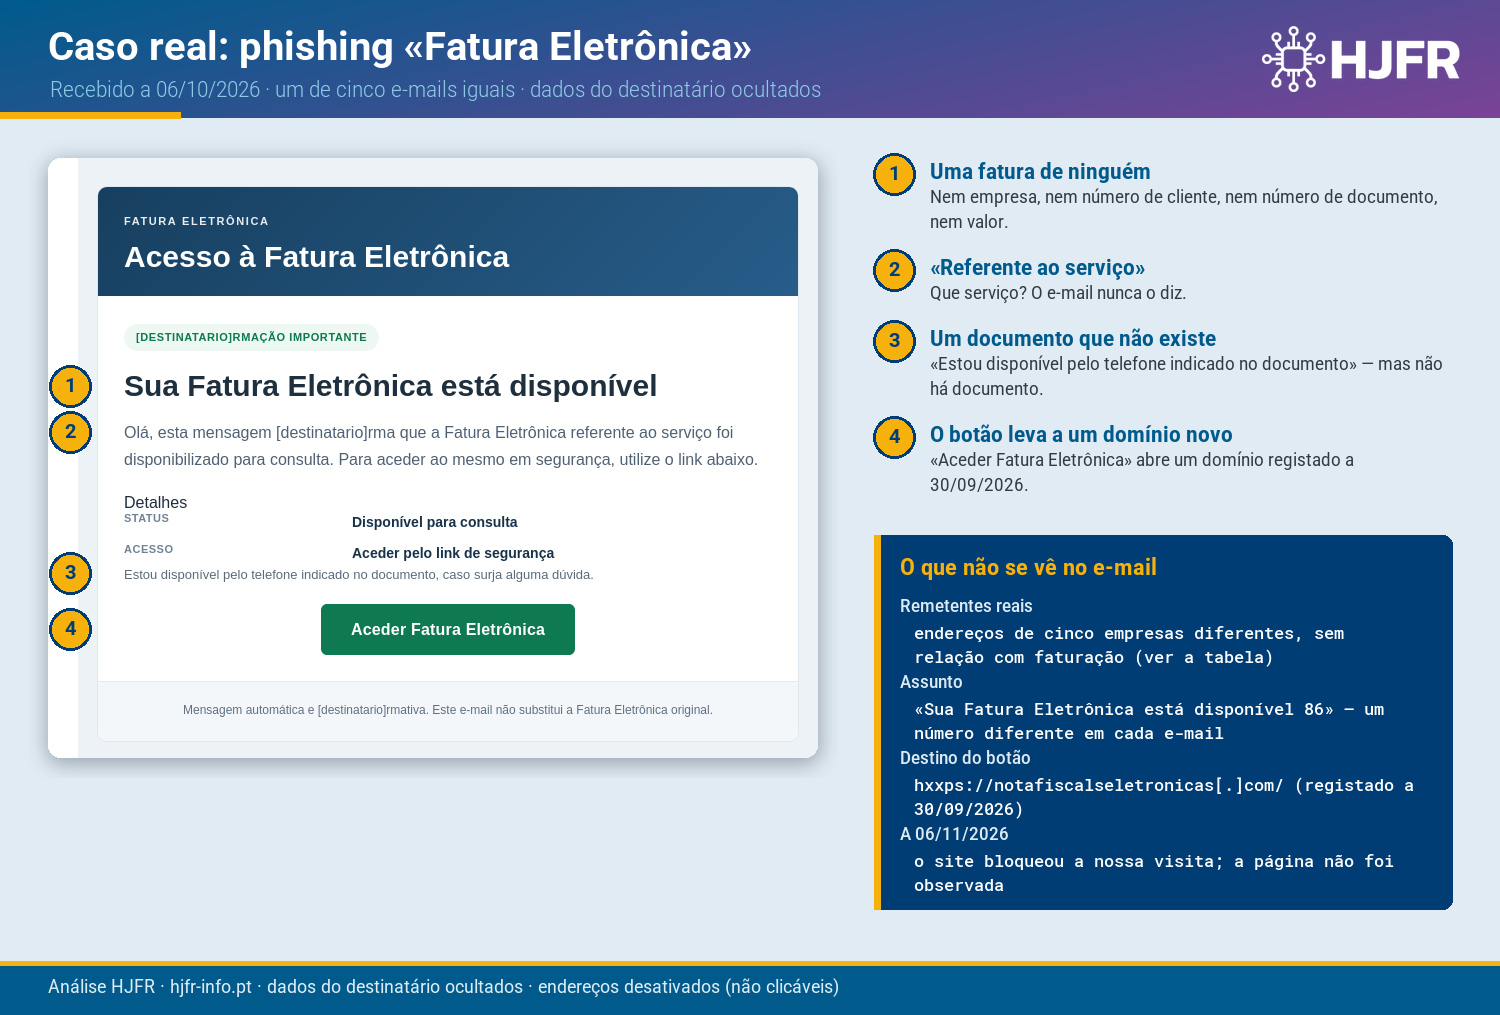
- Uma fatura de ninguém. «Sua Fatura Eletrônica está disponível» — sem empresa, sem número de cliente, sem número de documento e sem valor.
- «Referente ao serviço». Que serviço? O e-mail nunca o diz.
- Um documento que não existe. «Estou disponível pelo telefone indicado no documento, caso surja alguma dúvida» — não há documento anexado nem telefone nenhum.
- O botão leva a um domínio novo. «Aceder Fatura Eletrônica» abre
hxxps://notafiscalseletronicas[.]com/, um domínio registado a 30 de setembro de 2026 — seis dias antes do primeiro envio.
Os remetentes e o destino
Os cinco e-mails vieram de cinco endereços diferentes, de domínios de empresas sem relação com a fatura anunciada (ver a tabela). O texto está em português do Brasil («Fatura Eletrônica», «Aceder Fatura Eletrônica»).
Todos os botões levam a hxxps://notafiscalseletronicas[.]com/. Quando o visitámos, a 6 de novembro de 2026, o site bloqueou a nossa visita; por isso não observámos a página.
O mesmo domínio já tinha aparecido noutro e-mail que analisámos, com outro aspeto: a falsa «Notificação Formal» de um advogado. Na captura, «[destinatario]rmação importante» é a nossa ocultação automática, não um erro do e-mail.
Recebeu um e-mail destes?
- Não clique. Faturas verdadeiras dizem de que empresa são, a que contrato se referem e qual o valor; em caso de dúvida, contacte a empresa pelos contactos que já conhece.
- Se clicou e introduziu dados: altere de imediato a palavra-passe, contacte a entidade pelo número oficial e siga a nossa lista de verificação para incidentes de cibersegurança.
- Reporte ao CERT.PT (cert@cert.pt) e à entidade imitada.
Para equipas de TI
Juntámos os indicadores destes cinco e-mails — o destino dos links, o domínio, os remetentes e os hashes dos ficheiros dos e-mails à nossa lista de IOCs de phishing, em listas de texto com um indicador por linha, prontas a importar em firewalls, proxies, DNS, gateways de correio e ferramentas de deteção.
| Indicador | Papel | Ação |
|---|---|---|
hxxps://notafiscalseletronicas[.]com | Destino do link | Bloquear |
hxxps://notafiscalseletronicas[.]com/ | Destino do link | Bloquear |
notafiscalseletronicas[.]com | Domínio do destino | Bloquear |
marketing[@]joelmaoficial[.]com[.]br | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
compras[@]cdiagnostico[.]com[.]br | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
faturamento[@]cdiagnostico[.]com[.]br | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
priscila[.]queiroz[@]mundialdistribuidora[.]com | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
lucas[.]andrade[@]para-rol[.]com[.]br | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
24fc1ced4647078622492fcfc0454a2b51cc9f0f088435166bf988c7f6ce469d | Ficheiro do e-mail | Bloquear (SHA-256) |
eb5cb12aa7ca30f7f5eead76a7b7fba54e764e28bc75554e11d7290436774807 | Ficheiro do e-mail | Bloquear (SHA-256) |
5d72d8396fd2023bfaa3818adf18798dea3cb7a3b2ec47515c9caa7c777b602a | Ficheiro do e-mail | Bloquear (SHA-256) |
15659a0e65f79a9eb8aec5a06ec851b5802e63356095bcf9d16412e12d851f23 | Ficheiro do e-mail | Bloquear (SHA-256) |
ff0f8eefd8cf94258b1e5fd18ec4623de126a0ef554b0e93051f134e70a50892 | Ficheiro do e-mail | Bloquear (SHA-256) |
Os endereços estão desativados (hxxp, [.]) para não serem clicáveis: para os usar numa ferramenta, troque hxxp por http e [.] por um ponto.
Nota. Este artigo descreve apenas o que a HJFR observou nas mensagens recebidas e na análise feita a 6 de novembro de 2026. A referência a domínios, endereços, serviços ou servidores identifica a infraestrutura técnica que aparece nos cabeçalhos, nos links e nos ficheiros à data da análise; não significa que os titulares desses domínios ou endereços, os seus fornecedores ou a entidade imitada tenham participado ou tido conhecimento. Informação prestada de boa-fé, a confirmar pelos próprios.
Os titulares dos endereços usados como remetentes podem não ter tido conhecimento do envio.
Workshops de sensibilização
Casos reais como este são a melhor matéria para preparar equipas. Nos workshops da HJFR treinamos a deteção de phishing e de anexos maliciosos com exemplos recentes, em português.
Fontes
- MITRE ATT&CK — T1566, Phishing
- Análise da HJFR aos cinco e-mails recebidos a 06 e 07/10/2026, em laboratório isolado.