A 3 de outubro de 2026 chegaram a caixas de correio em Portugal quatro e-mails com o assunto «Atualizacao obrigatoria dos seus dados – Santander». Dizem que a atualização é «obrigatoria por lei», invocando a PSD2 e o Banco de Portugal, e ameaçam limitar o acesso à conta. Analisámos as mensagens num laboratório isolado: é phishing.
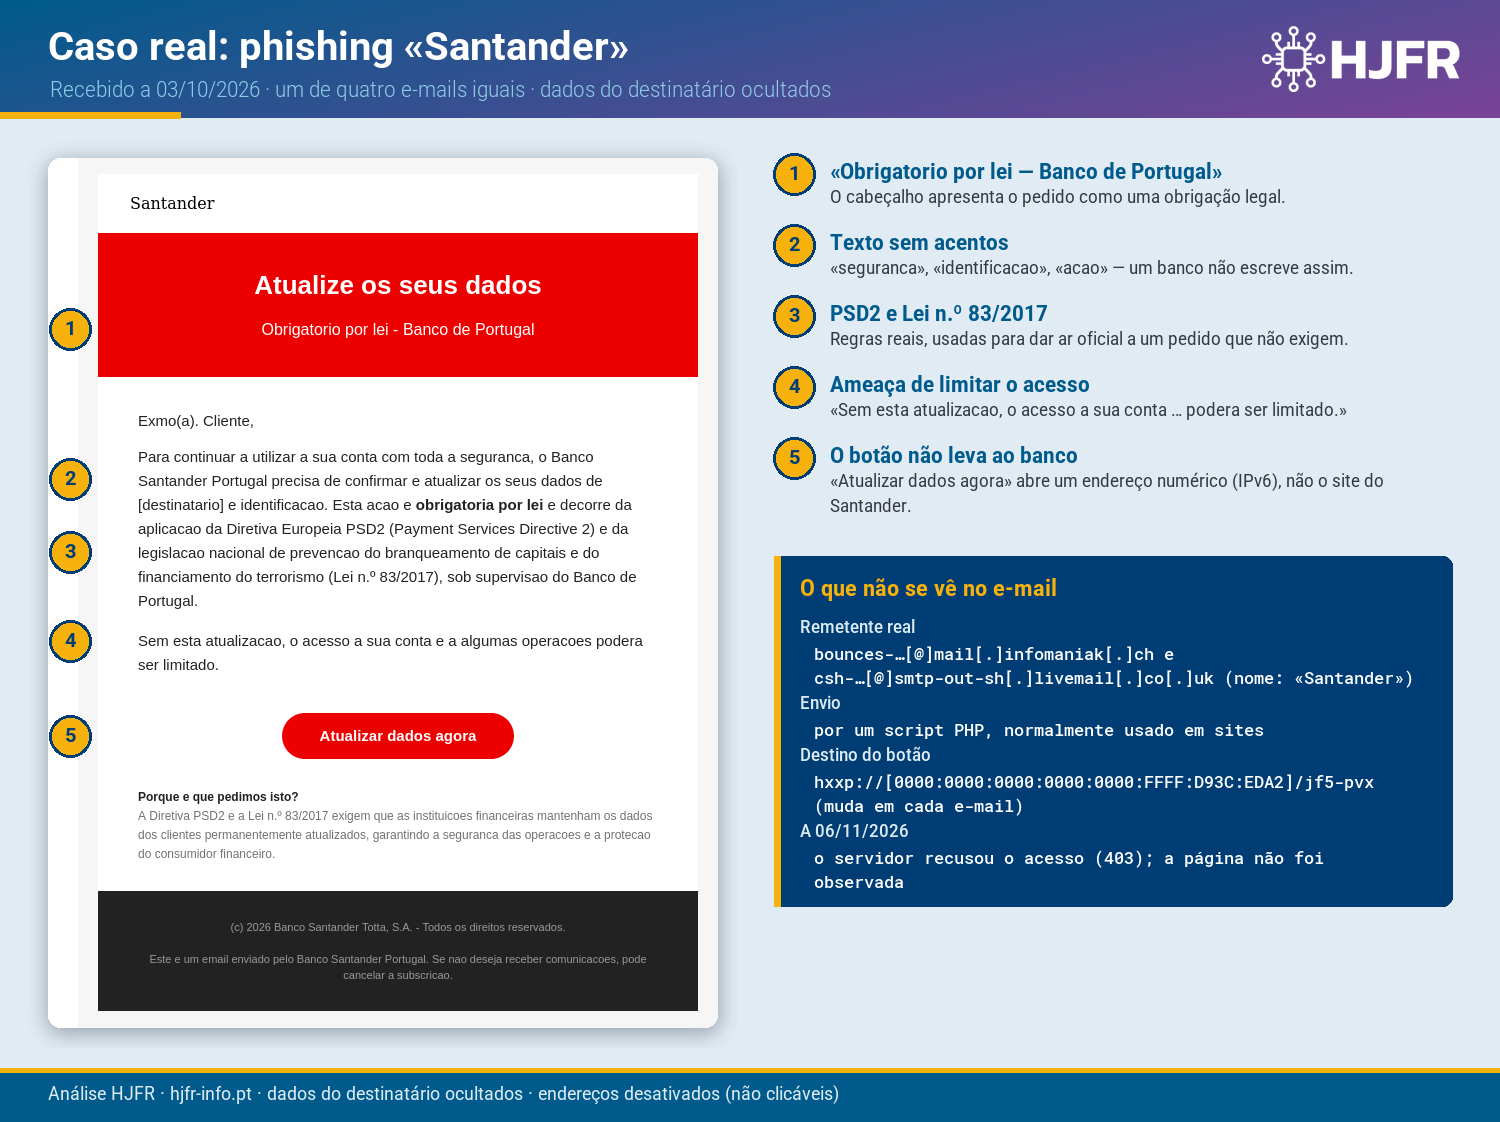
Os cinco sinais de alerta
- «Obrigatorio por lei — Banco de Portugal». O cabeçalho apresenta o pedido como uma obrigação legal.
- Texto sem acentos. O texto não tem acentos nem cedilhas («seguranca», «identificacao», «acao», «operacoes»). Um banco não escreve assim aos clientes.
- PSD2 e Lei n.º 83/2017. A diretiva PSD2 e a Lei n.º 83/2017 existem, mas nenhuma obriga a «confirmar e atualizar dados» por um link num e-mail.
- Ameaça de limitar o acesso. «Sem esta atualizacao, o acesso a sua conta … podera ser limitado.»
- O botão não leva ao banco. «Atualizar dados agora» abre um endereço numérico, sem nome de domínio — nunca o site do banco.
O remetente e o destino
O nome mostrado é «Santander», mas os endereços são de serviços de envio de correio e de alojamento web, um diferente em cada e-mail, e as mensagens foram enviadas por um script PHP, normalmente usado em sites.
O botão não tem um nome de domínio: aponta para um endereço numérico escrito em formato IPv6, com um endereço IPv4 lá dentro — por exemplo, hxxp://[0000:0000:0000:0000:0000:FFFF:D93C:EDA2]/jf5-pvx. O caminho (três letras ou números, um hífen e mais três) muda de e-mail para e-mail.
Quando seguimos os links, a 6 de novembro de 2026, o servidor recusou o acesso; por isso não observámos a página. Já vimos este formato de link — endereço numérico em IPv6 e caminho com três caracteres, um hífen e mais três — noutras campanhas que analisámos: «Caixa Empresas» e Millennium bcp, Universo+ e Crédito Agrícola.
Recebeu um e-mail destes?
- Não clique. Entre no Santander escrevendo o endereço do banco à mão ou use a aplicação oficial.
- Se clicou e introduziu dados: altere de imediato a palavra-passe, contacte a entidade pelo número oficial e siga a nossa lista de verificação para incidentes de cibersegurança.
- Reporte ao CERT.PT (cert@cert.pt) e à entidade imitada.
Para equipas de TI
Juntámos os indicadores destes quatro e-mails — os links, os remetentes e os hashes dos ficheiros dos e-mails à nossa lista de IOCs de phishing, em listas de texto com um indicador por linha, prontas a importar em firewalls, proxies, DNS, gateways de correio e ferramentas de deteção.
| Indicador | Papel | Ação |
|---|---|---|
hxxp://[0000:0000:0000:0000:0000:FFFF:D93C:EDA2]/jf5-pvx | Destino do link | Bloquear |
hxxp://[0000:0000:0000:0000:0000:FFFF:D93C:EDA2]/23p-yn7 | Destino do link | Bloquear |
hxxp://[0000:0000:0000:0000:0000:FFFF:D93C:EDA2]/ea1-ph8 | Destino do link | Bloquear |
hxxp://[0000:0000:0000:0000:0000:FFFF:D93C:EDA2]/w31-dux | Destino do link | Bloquear |
bounces-yq1n2v[@]mail[.]infomaniak[.]ch | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
csh-tqh249[@]smtp-out-sh[.]livemail[.]co[.]uk | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
csh-21lzqd[@]smtp-out-sh[.]livemail[.]co[.]uk | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
csh-128bnp[@]smtp-out-sh[.]livemail[.]co[.]uk | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
309dedd50ae00414be6894e2efcbebbe7b00a85290d393409c5a26e7a97aabfb | Ficheiro do e-mail | Bloquear (SHA-256) |
f994db38777b80dd158ac320ae5a0ada4c60abd6c6aa776e1c54d1fe45f106fb | Ficheiro do e-mail | Bloquear (SHA-256) |
ee53a1d4432e270c2f1ed75372a06d101e751914fb03cd58e88486bf8dfcb8a3 | Ficheiro do e-mail | Bloquear (SHA-256) |
95f1c5f1f821a5dfcb1c345cd6190262f96c0bd889253e7126d6c98c05c77a8e | Ficheiro do e-mail | Bloquear (SHA-256) |
Na lista, os mesmos links aparecem também escritos de outras duas formas (com o endereço IPv4 e em IPv6 abreviado), para que as ferramentas os reconheçam em qualquer formato.
Os endereços estão desativados (hxxp, [.]) para não serem clicáveis: para os usar numa ferramenta, troque hxxp por http e [.] por um ponto.
Nota. Este artigo descreve apenas o que a HJFR observou nas mensagens recebidas e na análise feita a 6 de novembro de 2026. A referência a domínios, endereços, serviços ou servidores identifica a infraestrutura técnica que aparece nos cabeçalhos, nos links e nos ficheiros à data da análise; não significa que os titulares desses domínios ou endereços, os seus fornecedores ou a entidade imitada tenham participado ou tido conhecimento. Informação prestada de boa-fé, a confirmar pelos próprios.
O Banco Santander foi imitado e não tem qualquer responsabilidade nestas mensagens.
Workshops de sensibilização
Casos reais como este são a melhor matéria para preparar equipas. Nos workshops da HJFR treinamos a deteção de phishing e de anexos maliciosos com exemplos recentes, em português.
Fontes
- MITRE ATT&CK — T1566, Phishing
- Análise da HJFR aos quatro e-mails recebidos a 03/10/2026, em laboratório isolado.