A 16 de setembro de 2026, uma caixa de correio em Portugal recebeu um e-mail com o assunto «atualização dos seus dados cadastrais», em nome do «Novo Banco». Invoca a lei de combate ao branqueamento de capitais para exigir a atualização de dados pessoais em 5 dias úteis. Analisámos a mensagem num laboratório isolado: é phishing.
Os seis sinais de alerta
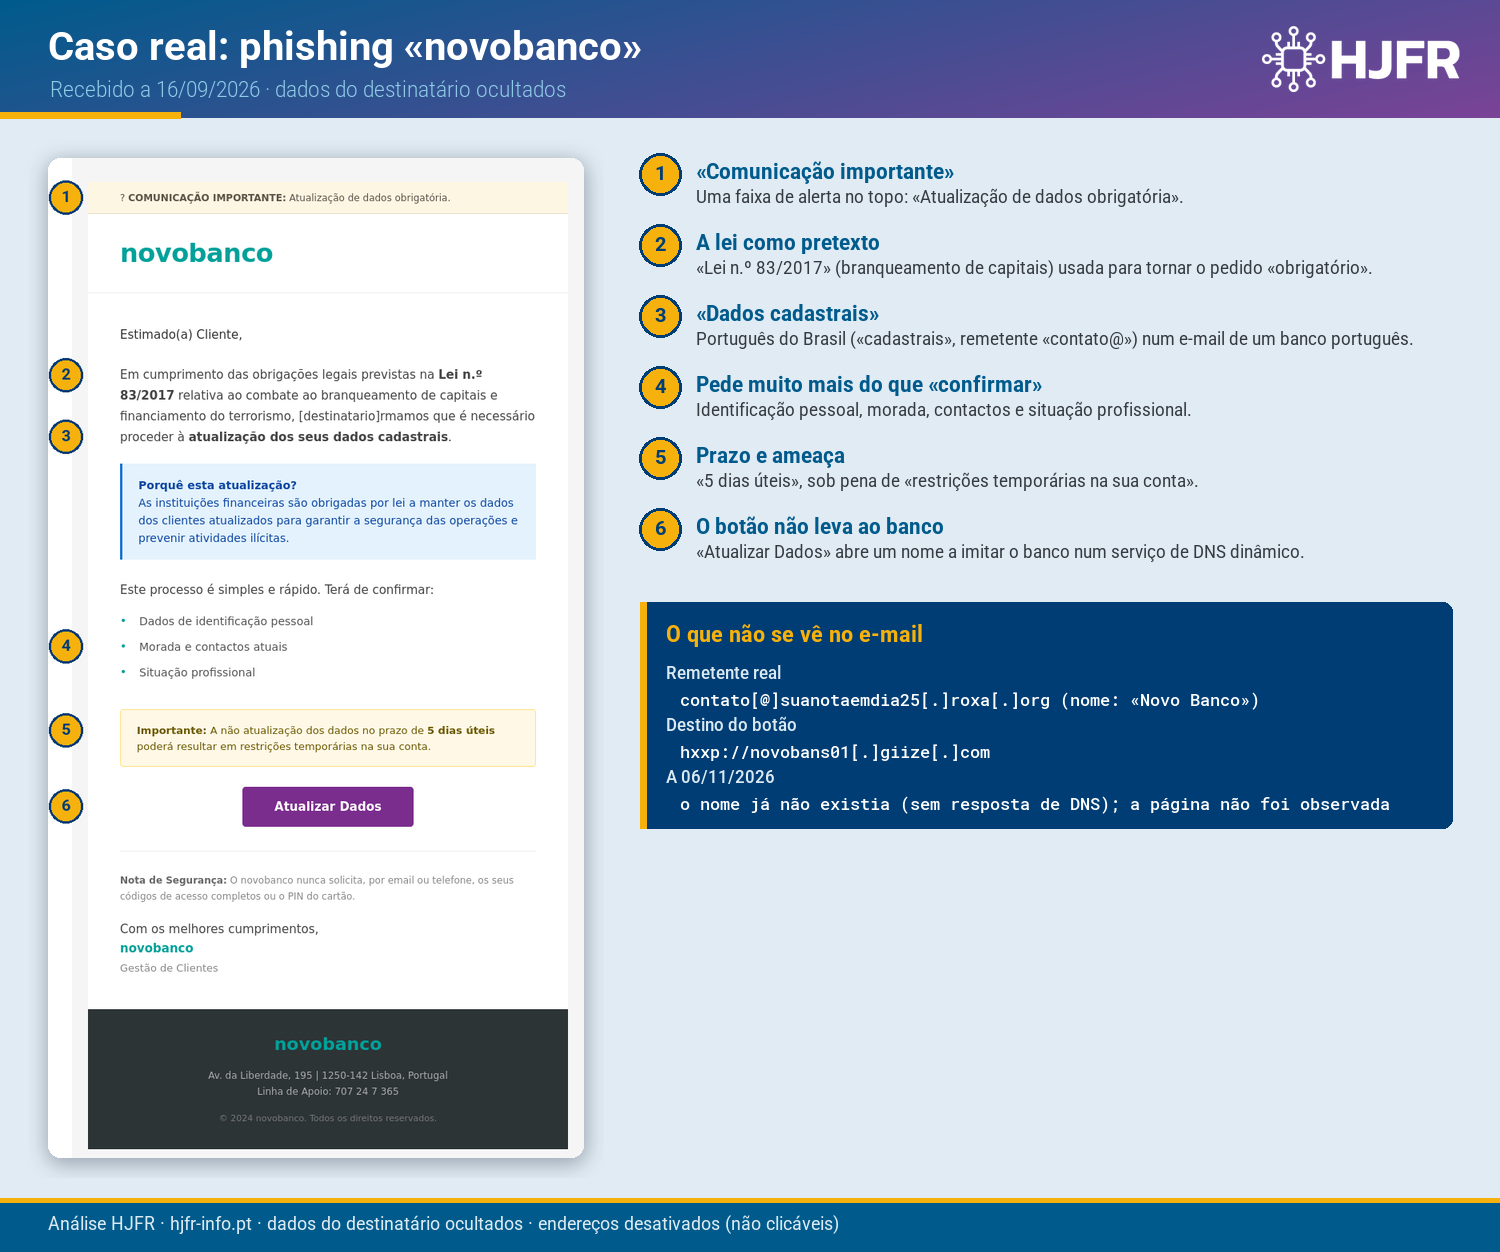
- «Comunicação importante». Uma faixa de alerta no topo: «Atualização de dados obrigatória».
- A lei como pretexto. A Lei n.º 83/2017, de combate ao branqueamento de capitais, existe — mas não obriga ninguém a atualizar dados por um link num e-mail.
- «Dados cadastrais». O vocabulário é do português do Brasil («dados cadastrais»; o remetente é «contato@…»), num e-mail que diz vir de um banco português.
- Pede muito mais do que «confirmar». A lista «Terá de confirmar» pede dados de identificação pessoal, morada, contactos e situação profissional.
- Prazo e ameaça. «5 dias úteis», sob pena de «restrições temporárias na sua conta».
- O botão não leva ao banco. «Atualizar Dados» abre
hxxp://novobans01[.]giize[.]com— um nome a imitar o do banco, criado num serviço gratuito de DNS dinâmico, não o site do novobanco.
O remetente e o destino
O nome mostrado é «Novo Banco», mas o endereço é contato[@]suanotaemdia25[.]roxa[.]org, de um domínio sem relação com o banco. Quando seguimos o link do botão, a 6 de novembro de 2026, o nome já não existia; por isso não observámos a página.
O mesmo endereço de remetente aparece, no mesmo dia, em falsas notificações de um «Tribunal Judicial» que também analisámos — outro tema, o mesmo endereço.
Como o destino é um subdomínio de um serviço de DNS dinâmico, usado também por sites legítimos, ficou fora das listas de bloqueio por agora (a rever); o remetente e o hash do ficheiro do e-mail estão nas listas.
Recebeu um e-mail destes?
- Não clique. Entre no site do banco escrevendo o endereço à mão ou use a aplicação oficial; atualizações de dados pedidas por lei tratam-se no balcão ou nos canais oficiais.
- Se clicou e introduziu dados: altere de imediato a palavra-passe, contacte a entidade pelo número oficial e siga a nossa lista de verificação para incidentes de cibersegurança.
- Reporte ao CERT.PT (cert@cert.pt) e à entidade imitada.
Para equipas de TI
Juntámos os indicadores deste e-mail — o remetente e o hash do ficheiro do e-mail à nossa lista de IOCs de phishing, em listas de texto com um indicador por linha, prontas a importar em firewalls, proxies, DNS, gateways de correio e ferramentas de deteção.
| Indicador | Papel | Ação |
|---|---|---|
contato[@]suanotaemdia25[.]roxa[.]org | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
f58af57f7db2c7fbb8825f2c60228d817472a3bbe889dc30b713335503d43b9b | Ficheiro do e-mail | Bloquear (SHA-256) |
Os endereços estão desativados (hxxp, [.]) para não serem clicáveis: para os usar numa ferramenta, troque hxxp por http e [.] por um ponto.
Nota. Este artigo descreve apenas o que a HJFR observou nas mensagens recebidas e na análise feita a 6 de novembro de 2026. A referência a domínios, endereços, serviços ou servidores identifica a infraestrutura técnica que aparece nos cabeçalhos, nos links e nos ficheiros à data da análise; não significa que os titulares desses domínios ou endereços, os seus fornecedores ou a entidade imitada tenham participado ou tido conhecimento. Informação prestada de boa-fé, a confirmar pelos próprios.
O novobanco foi imitado e não tem qualquer responsabilidade nesta mensagem.
Workshops de sensibilização
Casos reais como este são a melhor matéria para preparar equipas. Nos workshops da HJFR treinamos a deteção de phishing e de anexos maliciosos com exemplos recentes, em português.
Fontes
- MITRE ATT&CK — T1566, Phishing
- Análise da HJFR ao e-mail recebido a 16/09/2026, em laboratório isolado.