A 23 de outubro de 2026, uma caixa de correio em Portugal recebeu um e-mail com o assunto «Ação obrigatória — conta em risco de bloqueio», enviado em nome do «BANCO-CTT». A mensagem diz que os dados de identificação do cliente estão desatualizados e que a conta será bloqueada se não forem atualizados até 29 de outubro. Analisámos o e-mail num laboratório isolado: é phishing. Mostramos os sinais de alerta e o que fazer se receber uma mensagem igual.
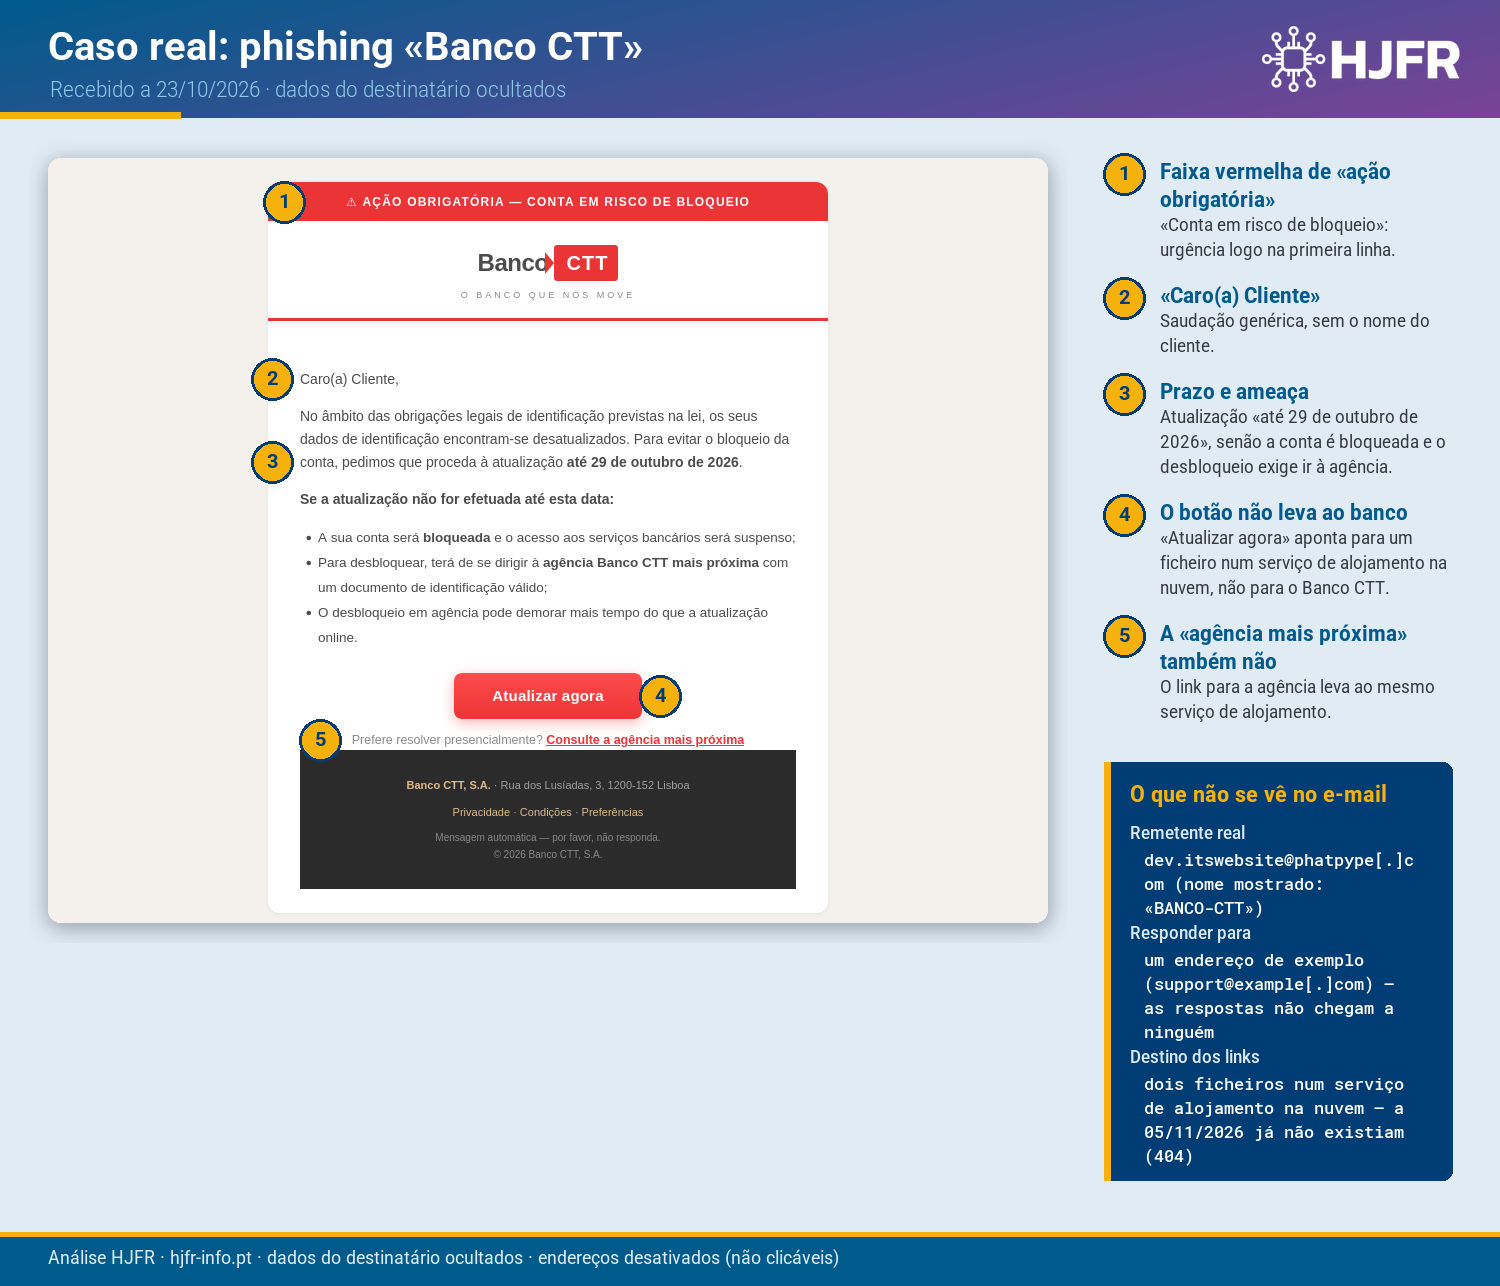
Os cinco sinais de alerta
- Faixa vermelha de «ação obrigatória». «Conta em risco de bloqueio» é a primeira coisa que se lê: urgência antes de qualquer explicação.
- «Caro(a) Cliente». Saudação genérica, sem o nome do cliente.
- Prazo e ameaça. A atualização tem de ser feita «até 29 de outubro de 2026»; caso contrário, a conta é bloqueada e o desbloqueio obriga a ir à agência — uma ameaça pensada para que a pessoa prefira clicar.
- O botão não leva ao banco. «Atualizar agora» aponta para um ficheiro guardado num serviço de alojamento na nuvem, não para um endereço do Banco CTT.
- A «agência mais próxima» também não. O link «Consulte a agência mais próxima» leva ao mesmo serviço de alojamento.
Um remetente que não é o banco
O nome mostrado é «BANCO-CTT», mas o endereço de envio é dev[.]itswebsite@phatpype[.]com, que não é um domínio do Banco CTT. O endereço para respostas é support@example[.]com — um endereço de exemplo, que não pertence a ninguém: quem responder à mensagem não chega a falar com o banco.
Como reconhecer: veja o endereço completo do remetente, não apenas o nome. Uma mensagem do Banco CTT vem de um domínio do banco.
Para onde levam os links
Os dois links do e-mail apontam para ficheiros num serviço de alojamento na nuvem — um serviço legítimo, usado por muitas empresas, que aqui serve para esconder o destino real. Quando visitámos os endereços, a 5 de novembro de 2026, os ficheiros já não existiam (HTTP 404); por isso, não observámos a página a que levavam.
Em outubro analisámos outros e-mails em nome do Banco CTT, com outro aspeto: estão nos artigos Phishing Banco CTT: falso pedido para reativar o acesso e Phishing: sete truques vistos em e-mails reais.
Recebeu um e-mail destes?
- Não clique. Para confirmar os seus dados, entre no homebanking escrevendo o endereço do banco à mão, ou use a aplicação oficial.
- Se clicou e introduziu dados: altere de imediato a palavra-passe, contacte o banco pelo número oficial e siga a nossa lista de verificação para incidentes de cibersegurança.
- Reporte ao CERT.PT (cert@cert.pt) e ao banco imitado.
Para equipas de TI
Juntámos os indicadores deste e-mail — os URLs completos, o remetente e o hash do ficheiro do e-mail — à nossa lista de IOCs de phishing, em listas de texto com um indicador por linha, prontas a importar em firewalls, proxies, DNS e gateways de correio.
| Indicador | Papel no e-mail | Ação |
|---|---|---|
hxxps://mylink[.]sfo3[.]digitaloceanspaces[.]com/epflyoljovsdxe/8wx0clf9vbx4fjb/4p9iko05ywmyq8k/at58cdag7sc4/dl7td4ovjrwe/ra66mgy7/feg3gwxxd/njh2rzjvcyxb3y/dqw85nfvuhtz0q[.]html | Destino de um link do e-mail | Bloquear |
hxxps://mylink[.]sfo3[.]digitaloceanspaces[.]com/liqo7vgy/nfwzoeca8ua05v7/dzfep6nl/1ibrfm9n/6d2yewit13ye/efkilzwchov/cy6lmkvoful/mw2xwgugo91z00/upfy17q30nlrv3jmeen[.]html | Destino de um link do e-mail | Bloquear |
dev[.]itswebsite@phatpype[.]com | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
Os endereços estão desativados (hxxp, [.]) para não serem clicáveis: para os usar numa ferramenta, troque hxxp por http e [.] por um ponto.
Nota. Este artigo descreve apenas o que a HJFR observou nas mensagens recebidas e na visita feita a 5 de novembro de 2026. A referência a domínios, endereços, serviços ou servidores identifica a infraestrutura técnica que aparece nos cabeçalhos e nos links à data da análise; não significa que os titulares desses domínios ou endereços, os seus fornecedores ou a marca imitada tenham participado ou tido conhecimento. Informação prestada de boa-fé, a confirmar pelos próprios.
O Banco CTT foi imitado e não tem qualquer responsabilidade nesta mensagem.
Workshops de sensibilização
Casos reais como este são a melhor matéria para preparar equipas. Nos workshops da HJFR treinamos a deteção de phishing com exemplos recentes, em português.
Fontes
- MITRE ATT&CK — T1566.002, Phishing: Spearphishing Link
- Centro Nacional de Cibersegurança — cncs.gov.pt
- Análise da HJFR ao e-mail recebido a 23/10/2026, em laboratório isolado.