Entre maio e outubro de 2026, uma caixa de correio pessoal em Portugal recebeu nove e-mails que imitavam um banco, serviços de pagamento, lojas, um serviço de streaming, a Autoridade Tributária e um antivírus. Analisámos cada um à parte, num laboratório isolado. Quando visitámos os links, a 2 de novembro, nenhuma das páginas falsas estava ativa — mas os truques usados para enganar quem lê ficam, e são estes que vale a pena saber reconhecer.
| Marca imitada | Língua | Truque principal |
|---|---|---|
| Banco CTT | português | encurtador de links a esconder o destino |
| PayPal | português | encurtador, remetente falsificado e letras invisíveis |
| Autoridade Tributária («Fatura Eletrónica») | português | link com «@» enganador |
| Klarna | francês | código QR dinâmico como redirecionador |
| Decathlon | francês | endereço IP escrito como um número |
| Disney+ (três e-mails) | alemão | serviços de envio em massa e página guardada na nuvem |
| Webroot | inglês | recibo falso com um número de telefone |
1. O encurtador que esconde o destino
O e-mail «Banco CTT» pede a «confirmação dos dados de acesso» ao homebanking. Os dois botões apontam para o mesmo endereço encurtado, tr.ee/cgH4Xl, que redirecionava para um subdomínio de um fornecedor de alojamento web — nada do domínio do banco. O remetente, bctt.service@undefasgoin[.]com, também não tem relação com o banco, embora a autenticação do e-mail (SPF, DKIM, DMARC) esteja correta: está correta para o domínio de quem enviou, não para o banco.
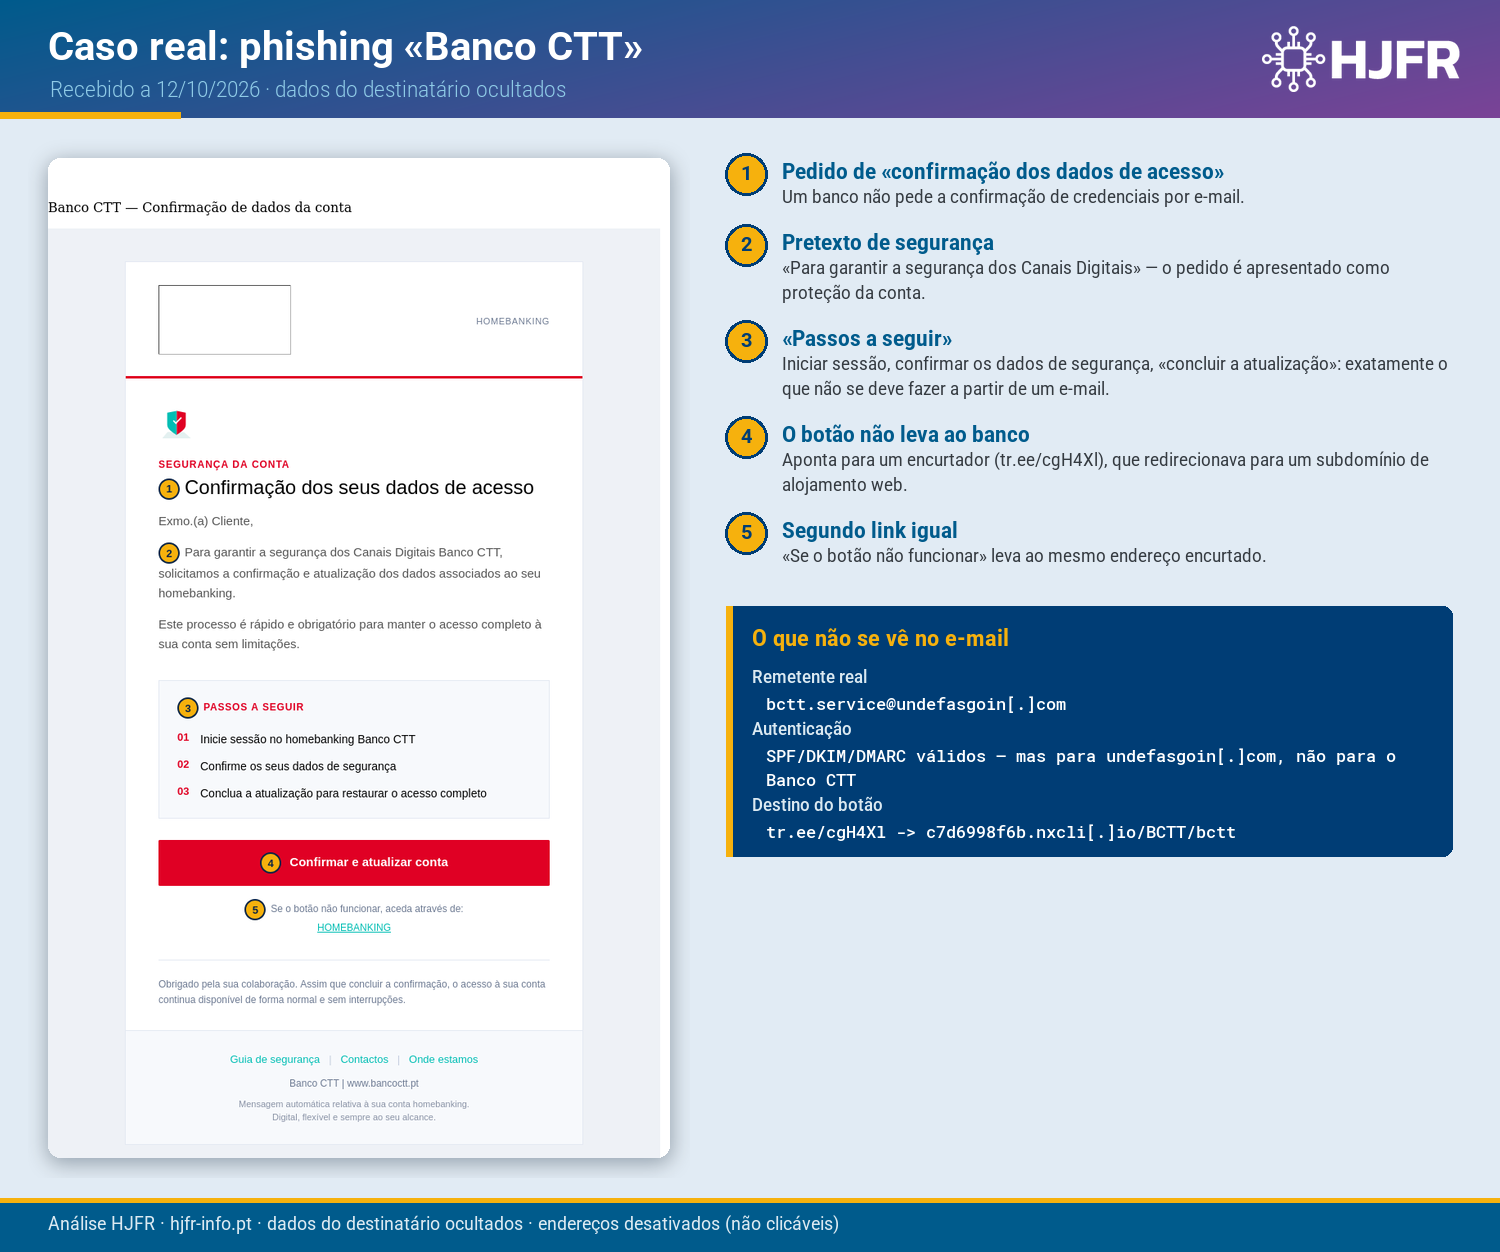
Como reconhecer: passe o rato por cima do botão antes de clicar. Um banco não usa encurtadores públicos nas suas comunicações; se o endereço que aparece não é o do banco, não clique.
2. O remetente falsificado e as letras invisíveis
O e-mail «PayPal» anuncia uma «mensagem pendente» que só se pode ler depois de iniciar sessão. O endereço do remetente, help@backup[.]com, é falso: o domínio não autorizou este envio e a verificação DMARC falhou. O texto do botão tem caracteres invisíveis entre as letras — à vista lê-se «Iniciar sessão», mas para um filtro automático a palavra é outra. Também aqui o botão usa um encurtador.
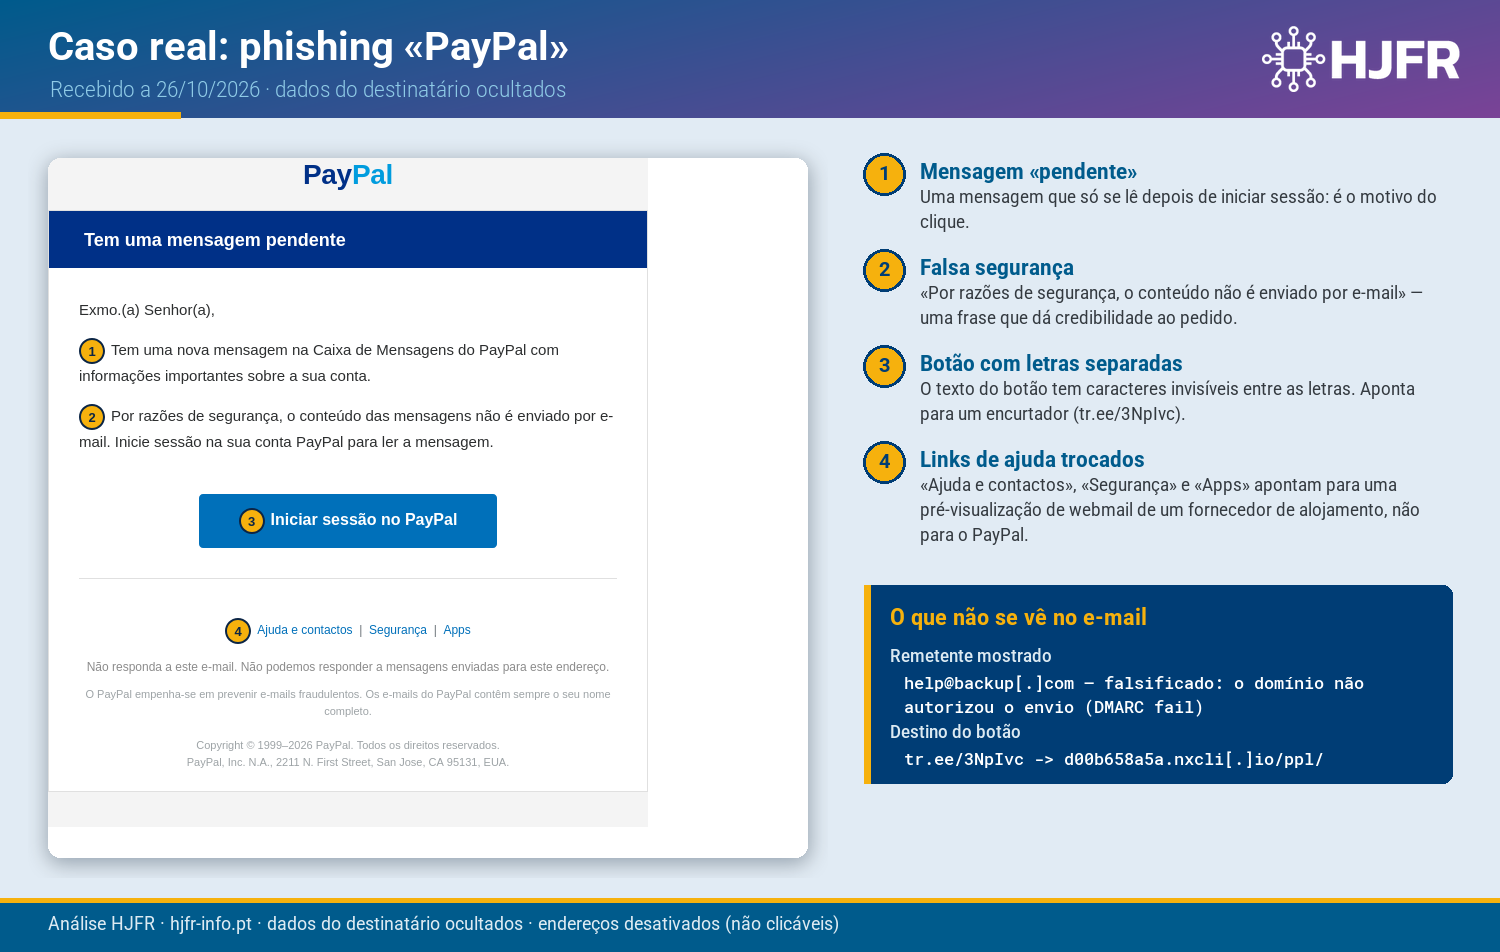
Como reconhecer: nos cabeçalhos do e-mail («Ver original» ou «Mostrar código-fonte»), procure dmarc=fail. Para ver mensagens do PayPal, entre na conta escrevendo o endereço à mão — nunca pelo botão.
3. O «@» que muda o destino
O e-mail «Fatura Eletrónica» imita a Autoridade Tributária e dá cinco dias úteis para «aceder à fatura». O link parece começar por www.hotmail.com, mas num endereço web tudo o que está antes de um «@» é um nome de utilizador e é ignorado (RFC 3986). O destino real é outro:
https://www.hotmail.com-brasilnf629305157@notaprincipalrf[.]com
        └──────── nome de utilizador ────────┘ └── destino real ──┘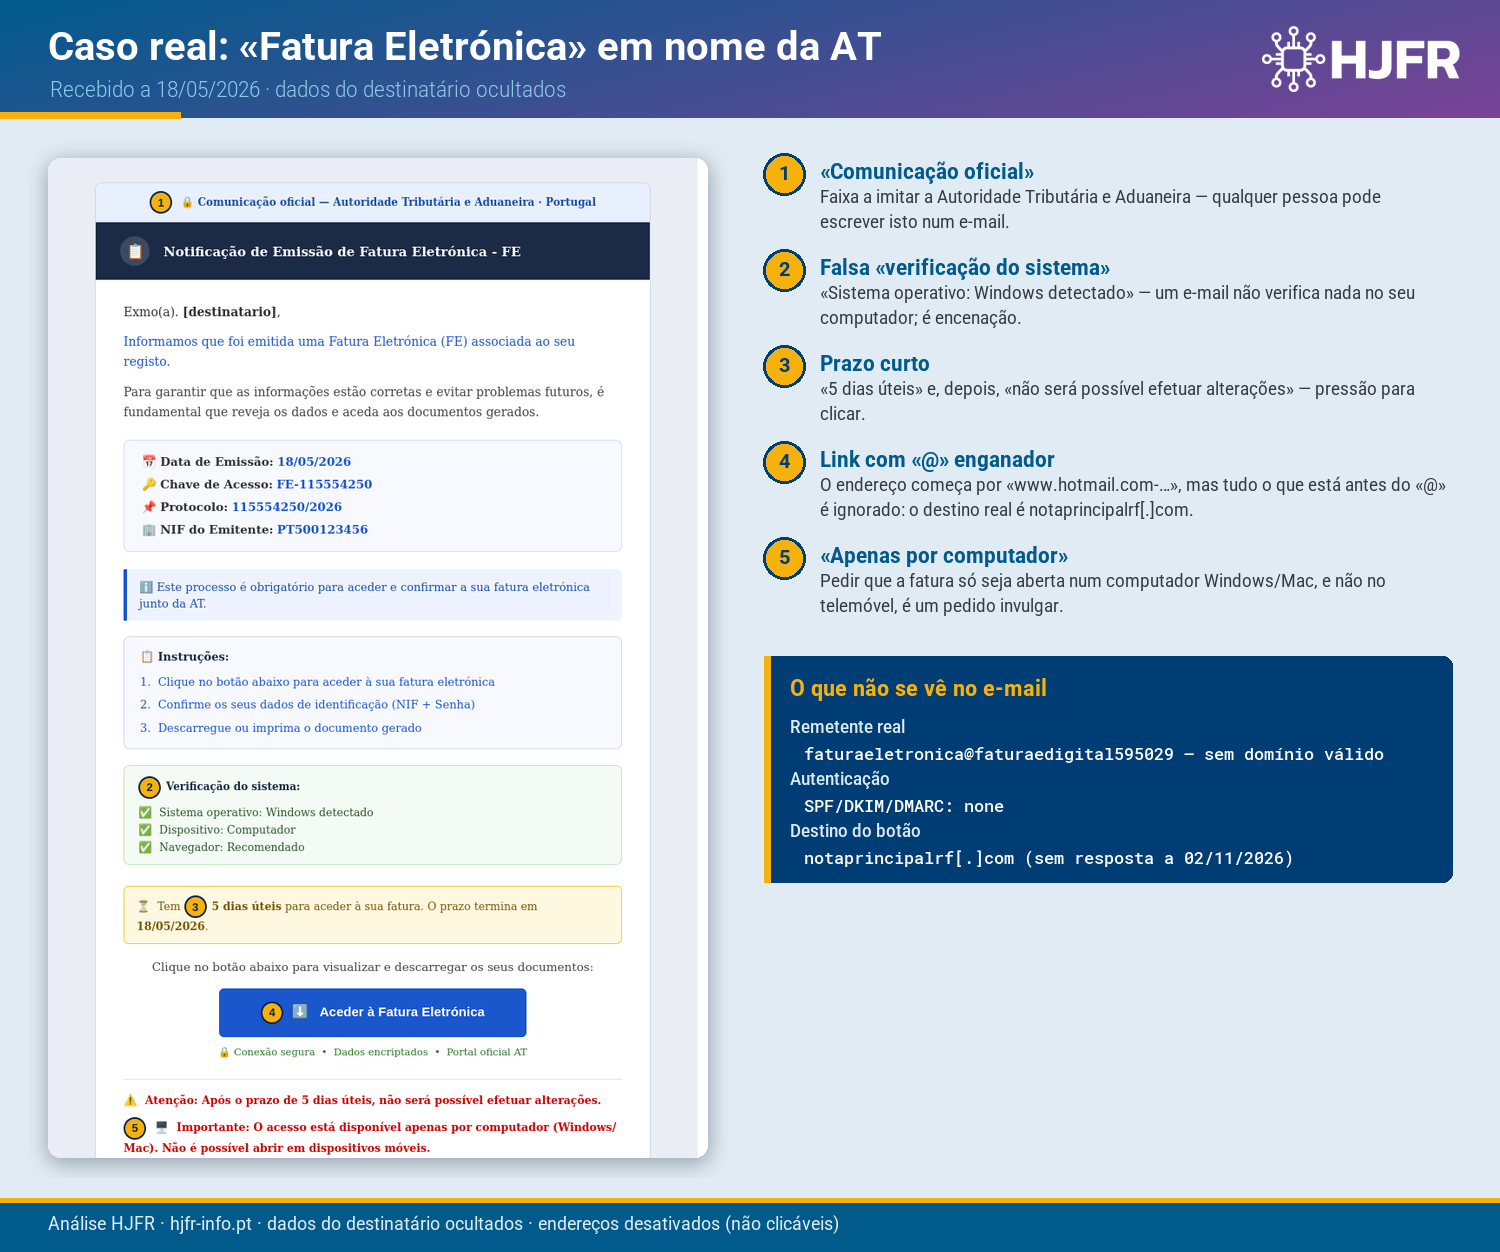
O e-mail inclui ainda uma falsa «verificação do sistema» e pede que a fatura seja aberta apenas num computador. As faturas eletrónicas verdadeiras consultam-se no Portal das Finanças, entrando pelo endereço oficial. Quando visitámos o link, o servidor não respondia.
4. O endereço IP escrito como um número
No e-mail «Decathlon», o botão aponta para http://010036057336/…. Não há domínio: o browser lê o número, que começa por zero, como um endereço IP em notação octal (norma URL do WHATWG):
010036057336 (octal) = 1081630430 (decimal) = 64.120.94[.]222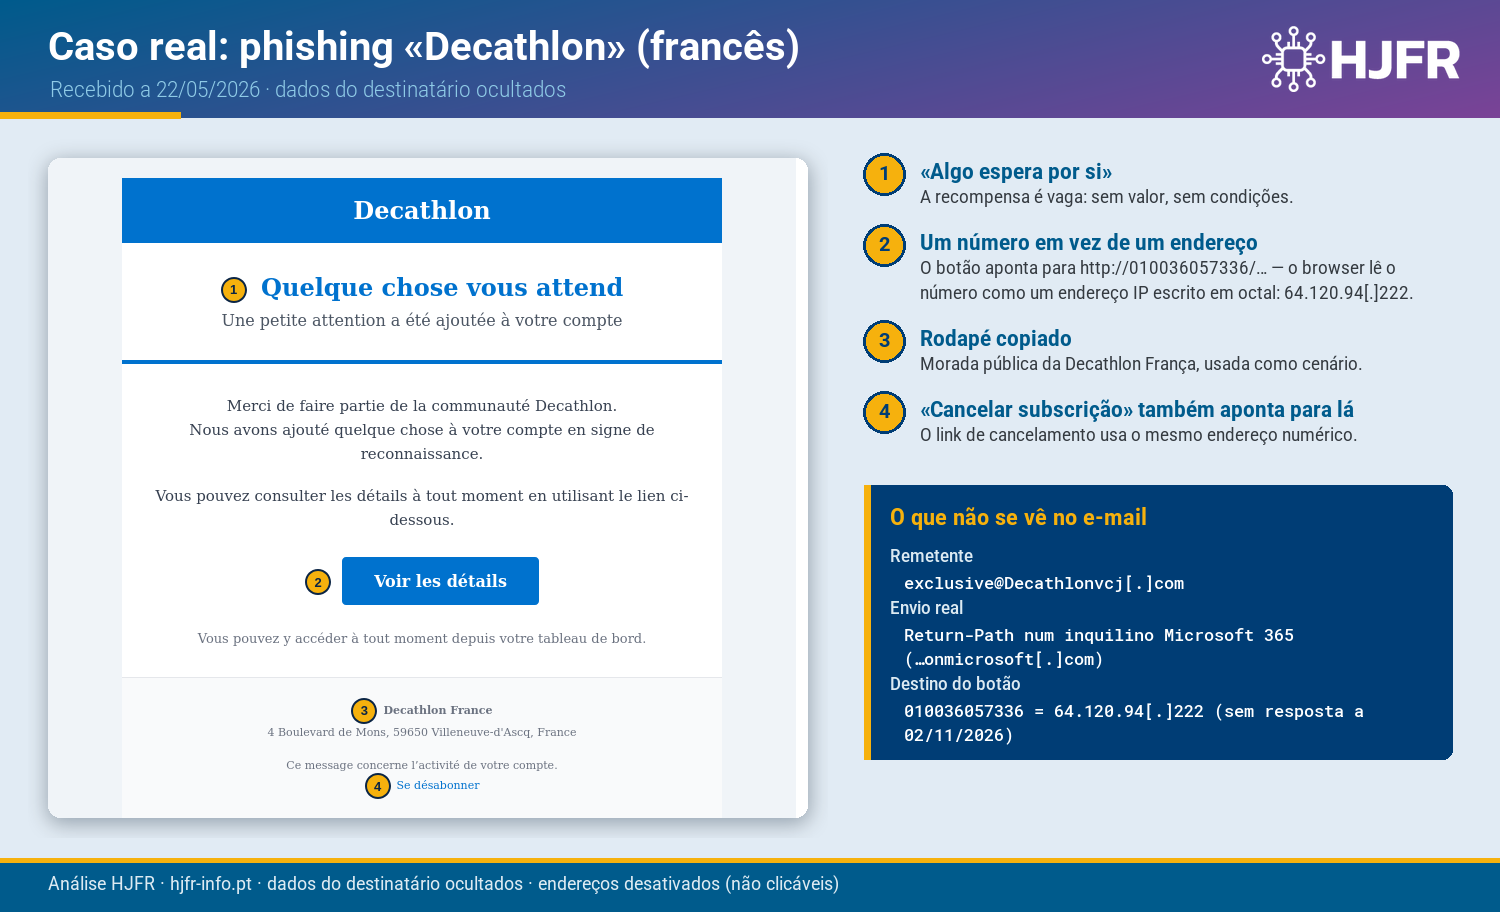
É a mesma ideia do endereço IP disfarçado em formato IPv6 que mostrámos no caso CGD e Millennium bcp: escrever o destino de uma forma que pessoas e filtros não reconhecem.
5. O código QR dinâmico
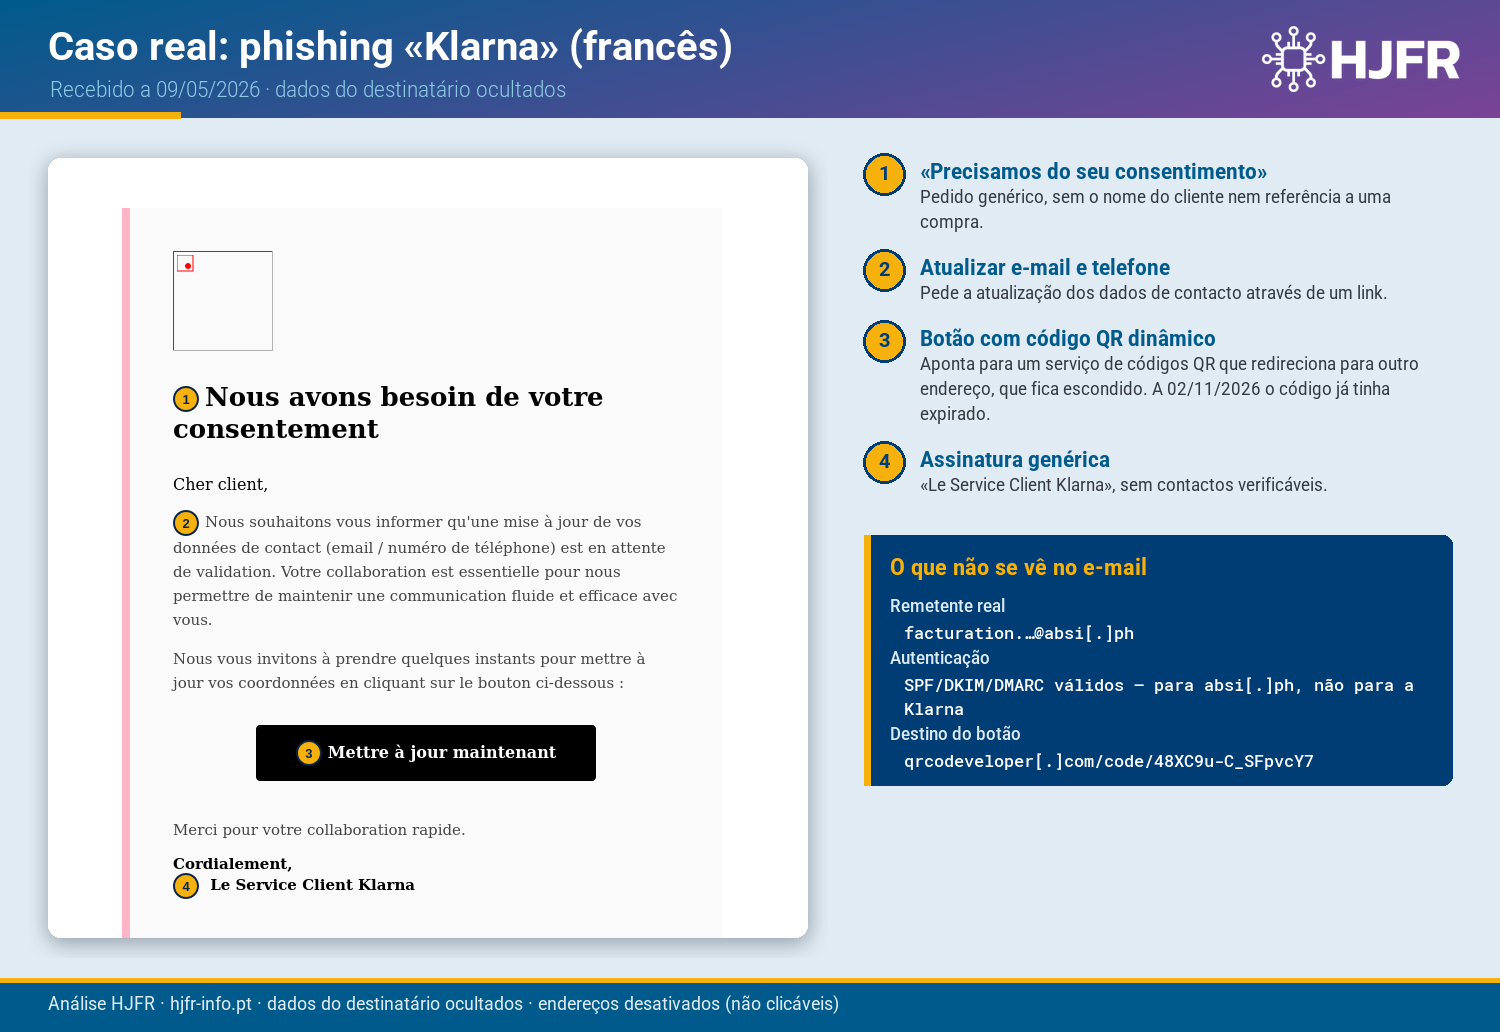
O e-mail «Klarna», em francês, pede a atualização do e-mail e do telefone. O botão aponta para um serviço legítimo de códigos QR dinâmicos, que redireciona para o endereço que o dono do código escolher — e que pode mudar a qualquer momento. Quando o visitámos, o serviço mostrava «This QR Code has expired».
6. Serviços de envio legítimos e páginas na nuvem
Três e-mails «Disney+» em alemão chegaram no mesmo dia, de três remetentes diferentes — todos de organizações sem relação com a Disney e todos com autenticação correta para os seus próprios domínios, porque foram enviados por serviços de envio em massa. Os botões passam pelo rastreio de cliques desses serviços; o destino codificado no link era uma página guardada num serviço de armazenamento na nuvem (storage.googleapis[.]com/…/index.html).
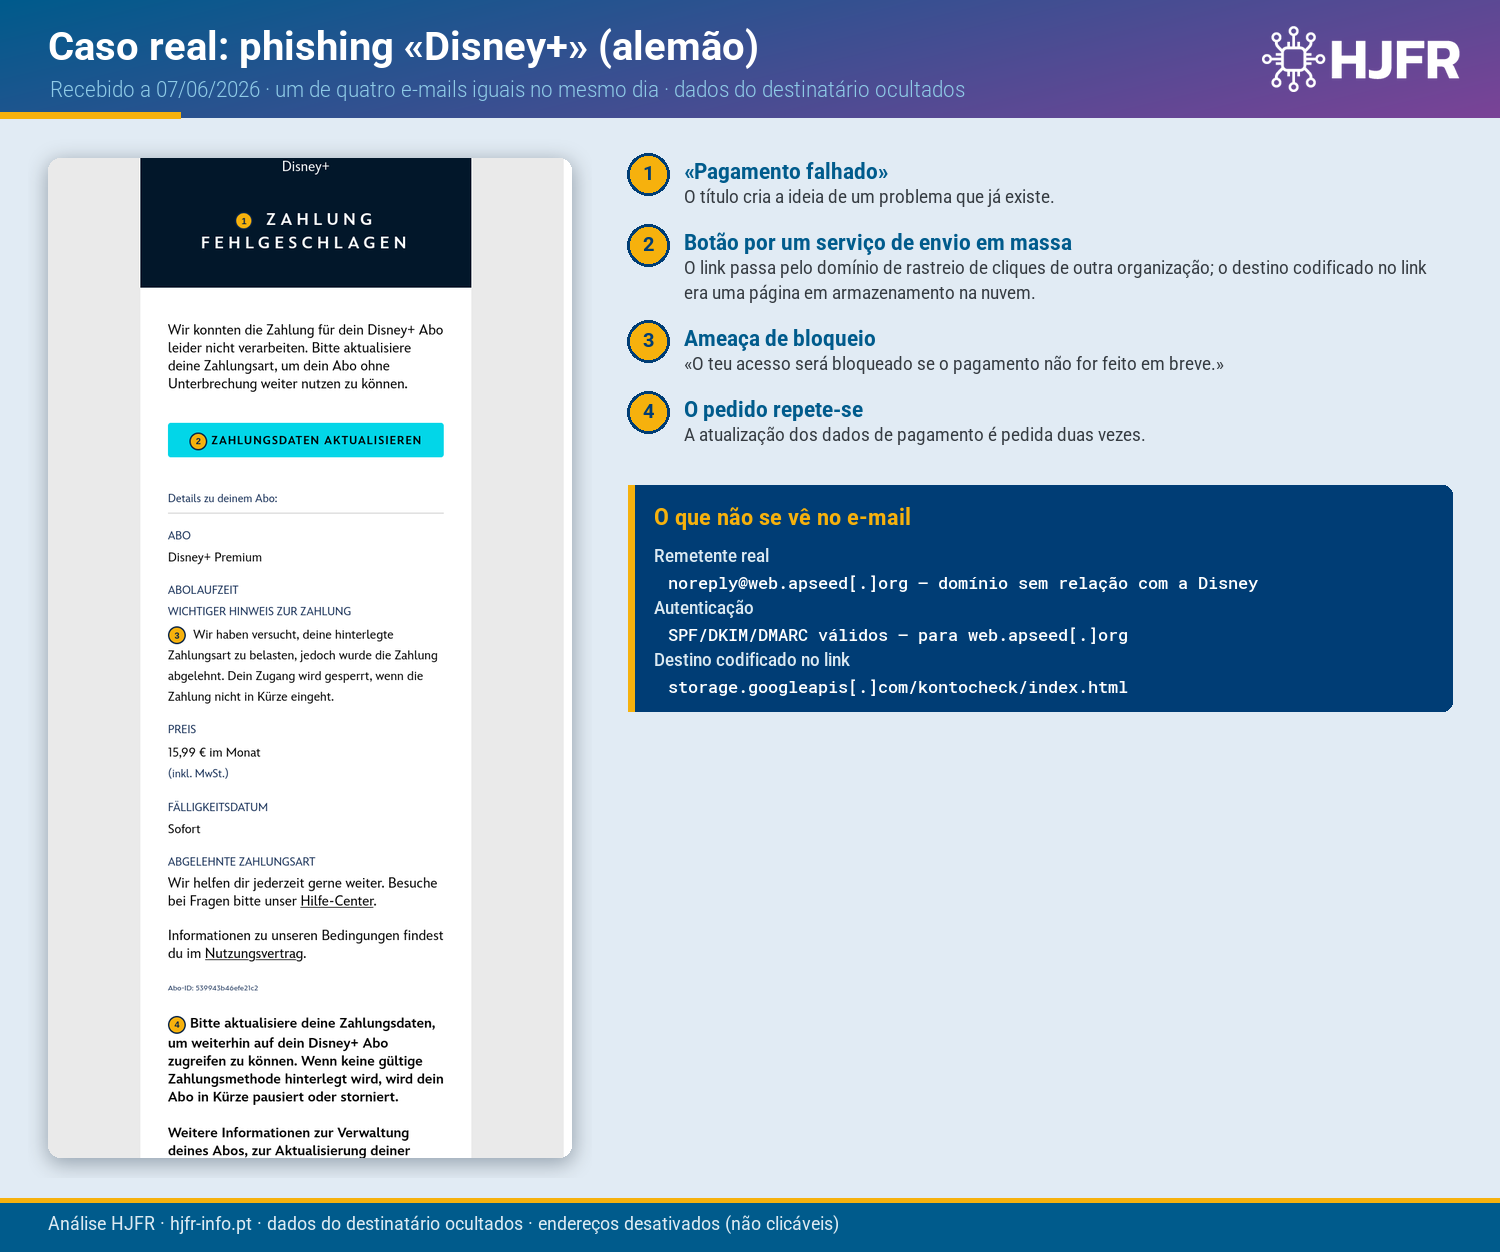
Como reconhecer: uma autenticação correta só garante que o e-mail veio do domínio que aparece no endereço — não que esse domínio pertence à marca do logótipo.
7. O recibo falso que pede uma chamada
O e-mail «Webroot» não tem links nem anexos: é um recibo de renovação de 452,22 USD com um número de «assistência». É esse o único contacto que o recibo indica. O remetente é uma conta Gmail, com o nome do próprio destinatário como nome mostrado, e o recibo tem campos por preencher («Invoice no #: {ABC_123(14)}»).
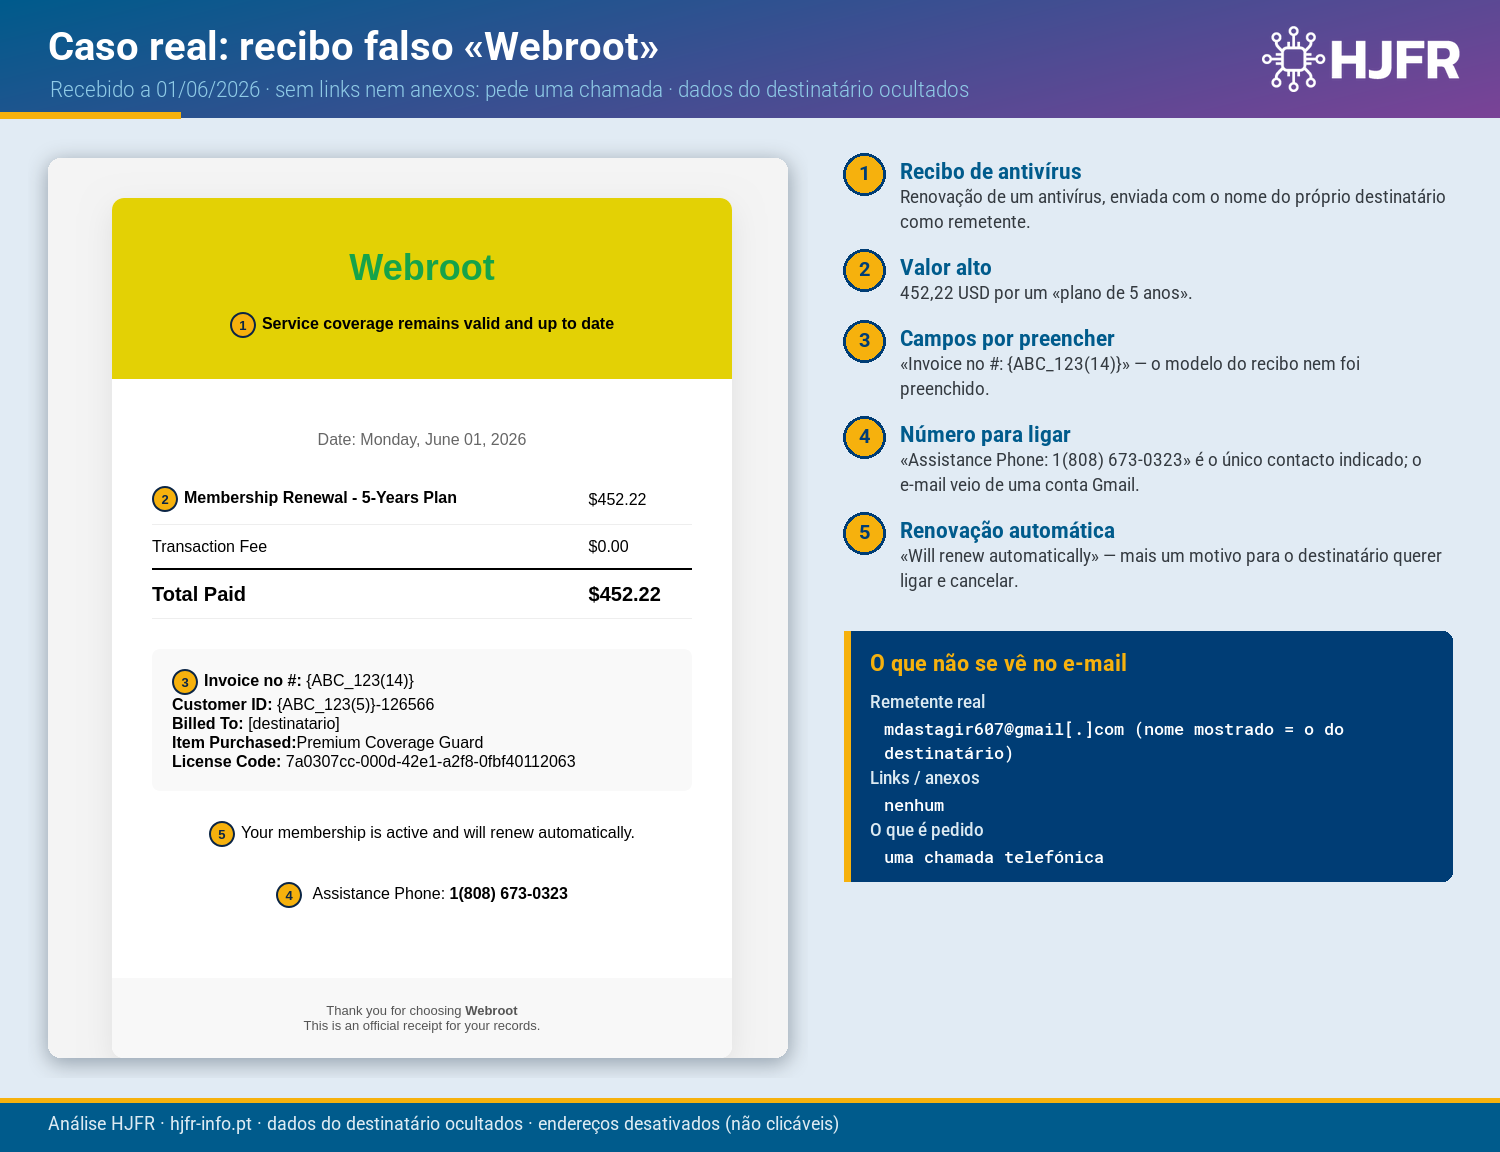
Como reconhecer: nunca ligue para um número que vem num e-mail inesperado. Se tem um produto dessa marca, confirme a subscrição na sua conta ou pelo contacto do site oficial.
Recebeu um e-mail destes?
- Não clique e não ligue. Confirme sempre pelo site ou pela aplicação oficial, escrevendo o endereço à mão.
- Se clicou e introduziu dados: altere de imediato a palavra-passe, contacte a entidade e siga a nossa lista de verificação para incidentes de cibersegurança.
- Reporte ao CERT.PT (cert@cert.pt) e à entidade imitada.
Para equipas de TI
Juntámos os indicadores destes e-mails — URLs completos, remetentes, hashes e o número de telefone — à nossa lista de IOCs de phishing, em formatos prontos para firewalls, proxies e gateways de correio (TXT, CSV e STIX 2.1). Os endereços aparecem «desarmados» ([.]) para não serem clicáveis.
| Indicador | Ação | |
|---|---|---|
c7d6998f6b.nxcli[.]io, d00b658a5a.nxcli[.]io | Banco CTT, PayPal | Bloquear estes subdomínios |
notaprincipalrf[.]com | Fatura Eletrónica | Bloquear o domínio |
64.120.94[.]222 | Decathlon | Alertar; bloquear depois de confirmar que o IP não aloja outros serviços |
storage.googleapis[.]com/kontocheck/index.htmlstorage.googleapis[.]com/disneyplus/index.html | Disney+ | Bloquear só estes URLs |
+1 808 673 0323 | Webroot | Alertar o helpdesk |
Encurtadores, serviços de códigos QR, serviços de envio em massa e armazenamento na nuvem são usados por muita gente legítima: bloqueie os URLs exatos, nunca o domínio inteiro.
Nota. Este artigo descreve apenas o que a HJFR observou nas mensagens recebidas e nas visitas feitas a 2 de novembro de 2026. A referência a fornecedores, serviços, servidores, endereços ou contas identifica a infraestrutura técnica que aparece nos cabeçalhos e nos links; não significa que esses fornecedores, os titulares dessas contas ou as marcas imitadas tenham participado ou tido conhecimento. As marcas citadas foram imitadas e não têm qualquer responsabilidade nestas mensagens.
Workshops de sensibilização
Casos reais como estes são a melhor matéria para preparar equipas. Nos workshops da HJFR treinamos a deteção de phishing com exemplos recentes, em português.
Fontes
- MITRE ATT&CK — T1566.002, Phishing: Spearphishing Link e T1566.004, Phishing: Spearphishing Voice
- IETF — RFC 3986, secção 3.2.1 (informação de utilizador num URL)
- WHATWG — URL Standard, leitura de endereços IPv4
- Centro Nacional de Cibersegurança — cncs.gov.pt
- Análise da HJFR aos e-mails recebidos entre maio e outubro de 2026, em laboratório isolado.