A 20 e 21 de outubro de 2026 chegaram a uma caixa de correio em Portugal cinco e-mails iguais, assinados «Banco de Portugal», com os assuntos «Seu pedido de Empréstimo foi Aprovado» e «Seu pedido de Empréstimo foi liberado», seguido de um número. Dizem que um empréstimo foi «liberado» e convidam a «verificar a situação» num botão. Analisámos as mensagens num laboratório isolado: é phishing. Mostramos os sinais de alerta e o que fazer se receber um e-mail destes.
Os cinco sinais de alerta
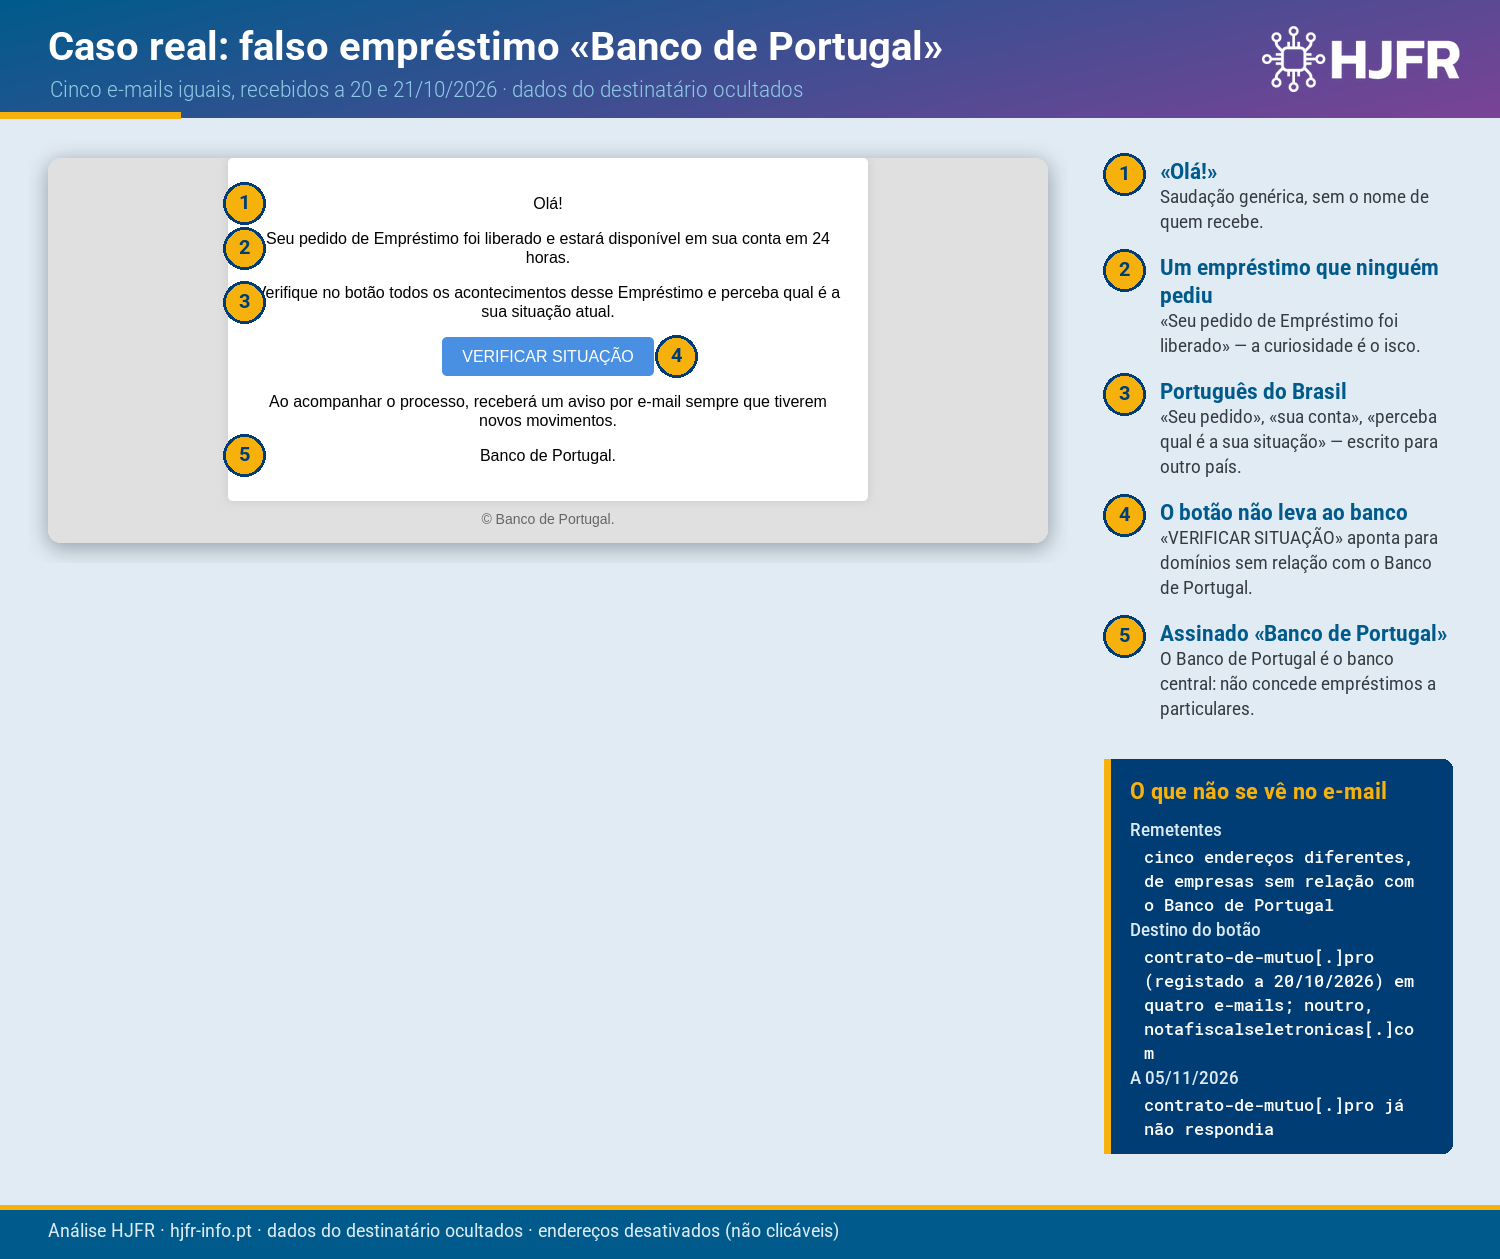
- «Olá!». Saudação genérica, sem o nome de quem recebe.
- Um empréstimo que ninguém pediu. «Seu pedido de Empréstimo foi liberado» — a curiosidade é o isco.
- Português do Brasil. «Seu pedido», «sua conta», «perceba qual é a sua situação»: o texto não foi escrito para clientes em Portugal.
- O botão não leva ao banco. «VERIFICAR SITUAÇÃO» aponta para domínios sem qualquer relação com o Banco de Portugal.
- Assinado «Banco de Portugal». O Banco de Portugal é o banco central: não concede empréstimos a particulares.
Cinco remetentes, nenhum do banco
Os cinco e-mails mostram o nome «Banco de Portugal», mas cada um foi enviado de um endereço diferente, de empresas sem relação com o banco: contato@negociapags38[.]yyuyy[.]com, latan@latan[.]com[.]br, lojaitapema@espetinhocuritiba[.]com[.]br, contato@timecorretora[.]com[.]br, sergio@manahesquadrias[.]com[.]br.
Como reconhecer: veja o endereço completo do remetente, não apenas o nome.
Para onde leva o botão
Em quatro dos e-mails, o botão aponta para hxxps://contrato-de-mutuo[.]pro/; o domínio foi registado a 20 de outubro de 2026, na véspera dos envios, e a 5 de novembro de 2026 já não respondia. No quinto e-mail, o destino é hxxps://notafiscalseletronicas[.]com/ — o mesmo destino da falsa «Notificação Formal» de um advogado; quando o visitámos, o site recusou o acesso (HTTP 403). Por isso, não observámos as páginas.
Recebeu um e-mail destes?
- Não clique e não responda. Se pediu um crédito, confirme diretamente junto da instituição a que o pediu.
- Informe-se: o Portal do Cliente Bancário do Banco de Portugal explica como reconhecer ofertas de crédito fraudulentas.
- Se clicou e introduziu dados: contacte o seu banco pelo número oficial e siga a nossa lista de verificação para incidentes de cibersegurança.
- Reporte ao CERT.PT (cert@cert.pt).
Para equipas de TI
Juntámos os indicadores destes e-mails — os URLs completos, o domínio de destino novo, os remetentes e os hashes dos ficheiros dos e-mails — à nossa lista de IOCs de phishing, em listas de texto com um indicador por linha, prontas a importar em firewalls, proxies, DNS e gateways de correio.
| Indicador | Papel no e-mail | Ação |
|---|---|---|
hxxps://contrato-de-mutuo[.]pro/ | Destino do botão (quatro e-mails) | Bloquear |
contrato-de-mutuo[.]pro | Domínio de destino (registado a 20/10/2026) | Bloquear |
hxxps://notafiscalseletronicas[.]com/ | Destino do botão (um e-mail) | Bloquear |
contato@negociapags38[.]yyuyy[.]com | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
latan@latan[.]com[.]br | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
lojaitapema@espetinhocuritiba[.]com[.]br | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
contato@timecorretora[.]com[.]br | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
sergio@manahesquadrias[.]com[.]br | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
Os endereços estão desativados (hxxp, [.]) para não serem clicáveis: para os usar numa ferramenta, troque hxxp por http e [.] por um ponto.
Nota. Este artigo descreve apenas o que a HJFR observou nas mensagens recebidas e na visita feita a 5 de novembro de 2026. A referência a domínios, endereços, serviços ou servidores identifica a infraestrutura técnica que aparece nos cabeçalhos e nos links à data da análise; não significa que os titulares desses domínios ou endereços, os seus fornecedores ou a marca imitada tenham participado ou tido conhecimento. Informação prestada de boa-fé, a confirmar pelos próprios.
O Banco de Portugal foi imitado e não tem qualquer responsabilidade nestas mensagens.
Workshops de sensibilização
Casos reais como este são a melhor matéria para preparar equipas. Nos workshops da HJFR treinamos a deteção de phishing com exemplos recentes, em português.
Fontes
- MITRE ATT&CK — T1566.002, Phishing: Spearphishing Link e T1656, Impersonation
- Banco de Portugal — Portal do Cliente Bancário
- Centro Nacional de Cibersegurança — cncs.gov.pt
- Análise da HJFR aos e-mails recebidos a 20 e 21/10/2026, em laboratório isolado.