A 3 de novembro de 2026, uma caixa de correio em Portugal recebeu um e-mail com o assunto «Atualizacao obrigatoria da aplicacao Requer acao por parte do utilizador», em nome da «Caixa Geral de depositos». Invoca as regras europeias PSD2 para exigir uma «atualização obrigatória de segurança» em 24 horas. Analisámos a mensagem num laboratório isolado: é phishing.
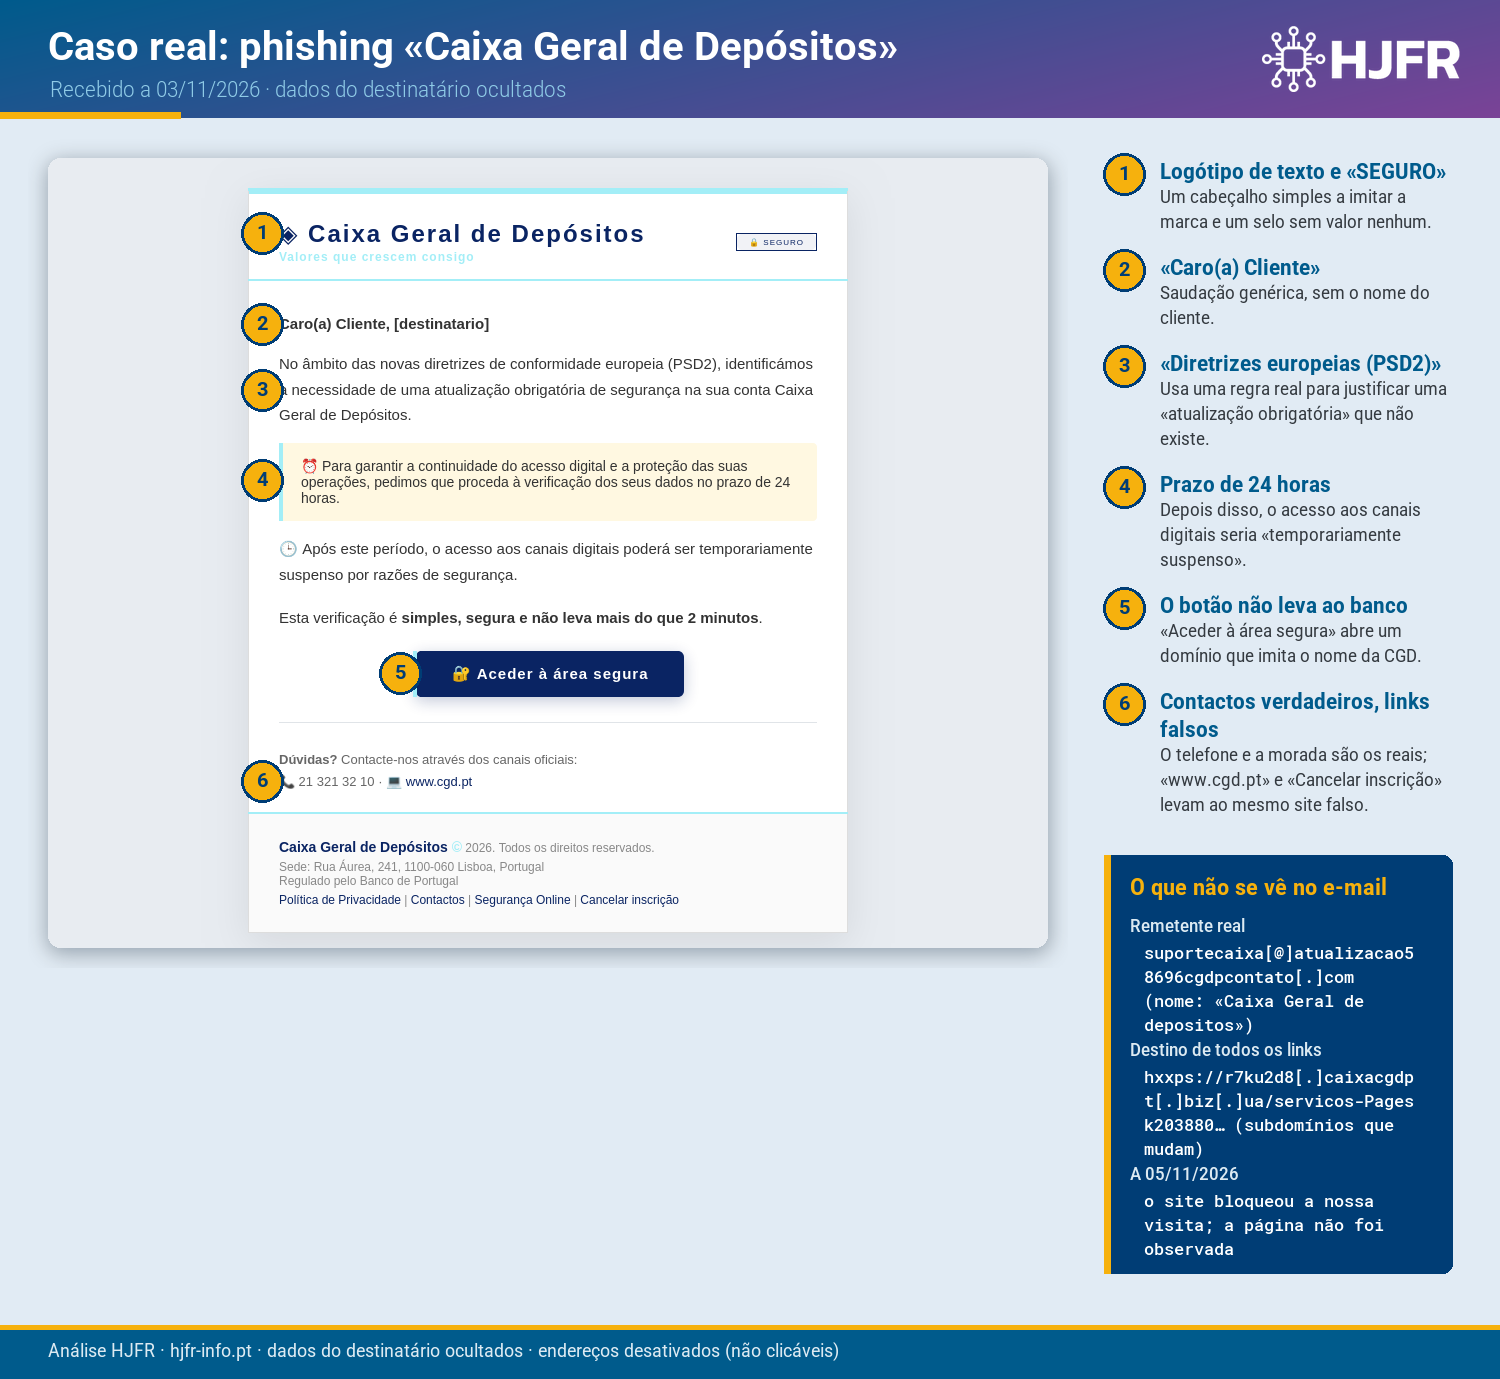
Os seis sinais de alerta
- Um cabeçalho de imitação. O nome do banco escrito em texto e um selo «SEGURO» que não garante nada.
- «Caro(a) Cliente». Saudação genérica, sem o nome do cliente.
- Uma regra real usada como pretexto. A diretiva PSD2 existe, mas não obriga a «atualizar dados» por um link num e-mail.
- Prazo de 24 horas. Depois disso, o acesso aos canais digitais seria «temporariamente suspenso».
- O botão não leva ao banco. «Aceder à área segura» abre um domínio que imita o nome da CGD.
- Contactos verdadeiros, links falsos. O telefone e a morada do rodapé são os reais; os links «www.cgd.pt», «Contactos» e «Cancelar inscrição» levam todos ao mesmo site falso.
O remetente e o destino
O nome mostrado é «Caixa Geral de depositos», mas o endereço é suportecaixa[@]atualizacao58696cgdpcontato[.]com, root[@]pass6[.]inter-iea[.]com. Todos os links apontam para hxxps://r7ku2d8[.]caixacgdpt[.]biz[.]ua/servicos-Pagesk203880ksks0284850akka013885590sk/, num domínio que muda de subdomínio de envio para envio. Quando o visitámos, a 5 de novembro de 2026, o site bloqueou o acesso; por isso não observámos a página.
Já tínhamos analisado outra campanha em nome da CGD, com outro aspeto: «Caixa Empresas» e Millennium bcp — atualização de dados.
Recebeu um e-mail destes?
- Não clique. Entre no Caixadirecta escrevendo o endereço do banco à mão ou use a aplicação oficial.
- Se clicou e introduziu dados: altere de imediato a palavra-passe, contacte a entidade pelo número oficial e siga a nossa lista de verificação para incidentes de cibersegurança.
- Reporte ao CERT.PT (cert@cert.pt) e à entidade imitada.
Para equipas de TI
Juntámos os indicadores deste e-mail — o destino dos links e os remetentes — e o hash do ficheiro do e-mail à nossa lista de IOCs de phishing, em listas de texto com um indicador por linha, prontas a importar em firewalls, proxies, DNS, gateways de correio e ferramentas de deteção.
| Indicador | Papel | Ação |
|---|---|---|
hxxps://r7ku2d8[.]caixacgdpt[.]biz[.]ua/servicos-Pagesk203880ksks0284850akka013885590sk/ | Destino de todos os links | Bloquear |
suportecaixa[@]atualizacao58696cgdpcontato[.]com | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
root[@]pass6[.]inter-iea[.]com | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
Os endereços estão desativados (hxxp, [.]) para não serem clicáveis: para os usar numa ferramenta, troque hxxp por http e [.] por um ponto.
Nota. Este artigo descreve apenas o que a HJFR observou na mensagem recebida e na análise feita a 5 de novembro de 2026. A referência a domínios, endereços, serviços ou servidores identifica a infraestrutura técnica que aparece nos cabeçalhos, nos links e nos ficheiros à data da análise; não significa que os titulares desses domínios ou endereços, os seus fornecedores ou a entidade imitada tenham participado ou tido conhecimento. Informação prestada de boa-fé, a confirmar pelos próprios.
A Caixa Geral de Depósitos foi imitada e não tem qualquer responsabilidade nesta mensagem.
Workshops de sensibilização
Casos reais como este são a melhor matéria para preparar equipas. Nos workshops da HJFR treinamos a deteção de phishing e de anexos maliciosos com exemplos recentes, em português.
Fontes
- MITRE ATT&CK — T1566, Phishing
- Centro Nacional de Cibersegurança — cncs.gov.pt
- Análise da HJFR ao e-mail recebido a 03/11/2026, em laboratório isolado.