A 4 de novembro de 2026, uma caixa de correio em Portugal recebeu um e-mail com o assunto «Documentos comprovativos referentes a Novembro de 2026», em nome de «Catarina Melo · Contabilidade». Fala de uma «adenda» a um contrato e do impacto nas faturas, e pede para a «validar». Analisámos a mensagem num laboratório isolado: o link não leva a documento nenhum — depois de várias paragens, entrega um ficheiro que instala um programa malicioso no Windows.
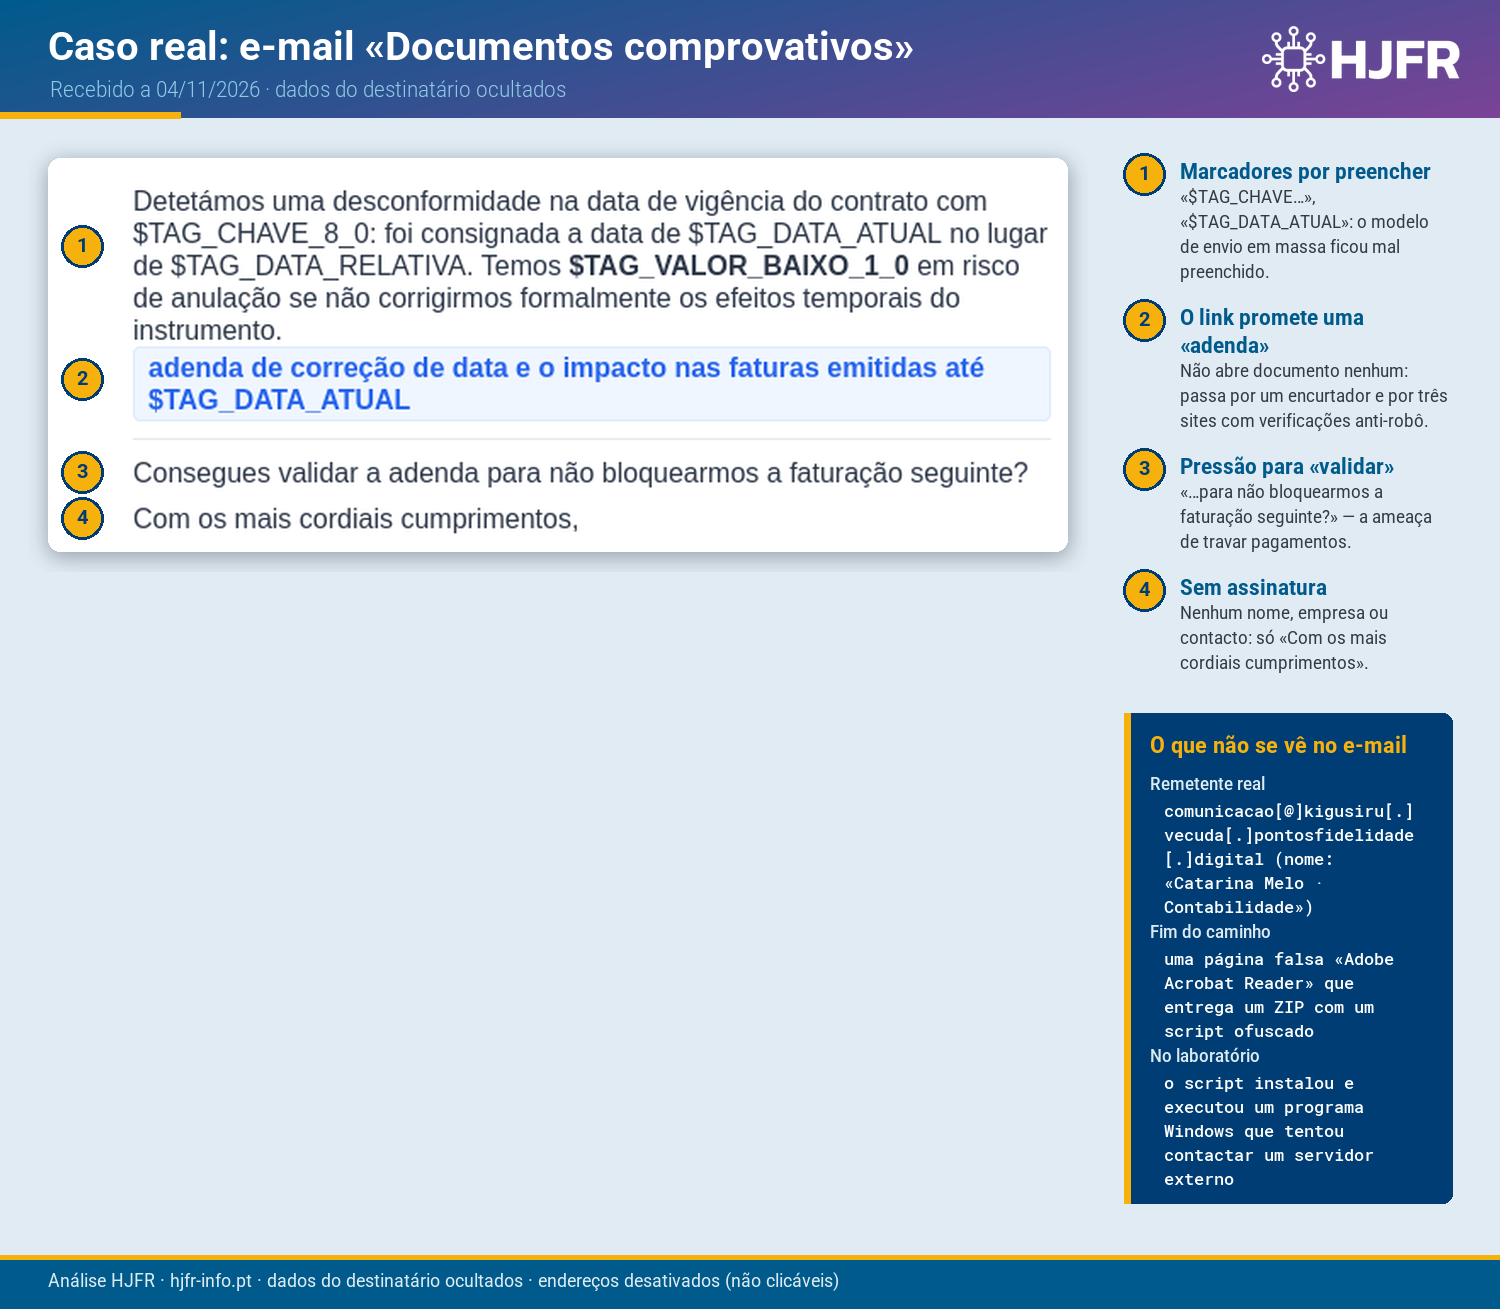
Os quatro sinais de alerta
- Marcadores por preencher. O texto tem «$TAG_CHAVE_8_0», «$TAG_DATA_ATUAL» e «$TAG_VALOR_BAIXO_1_0»: o modelo de envio em massa ficou mal preenchido.
- Uma «adenda» que é um link. «Adenda de correção de data e o impacto nas faturas…» não é um anexo: é um link para fora.
- Pressão para validar. «Consegues validar a adenda para não bloquearmos a faturação seguinte?»
- Sem assinatura. Nenhum nome completo, empresa ou contacto — só «Com os mais cordiais cumprimentos».
O que acontece depois do clique
Seguimos o link a 5 de novembro de 2026, no laboratório. O caminho tem seis passos:
- um encurtador de links;
- três sites com nomes sem sentido em
.top, cada um com verificações «não sou um robô» — incluindo escolher, numa grelha de emojis, os que são de uma categoria (desporto, animais…); - uma página falsa «Adobe Acrobat Reader» que oferece o «documento»;
- a descarga de um ficheiro ZIP guardado num serviço público de partilha de ficheiros;
- dentro do ZIP, um script VBS de 4 MB — quase tudo enchimento para esconder umas dezenas de linhas úteis;
- executado no laboratório, o script escreveu e lançou um programa Windows de quase 90 MB (tamanho inflacionado de propósito, para escapar a análises automáticas), que passou a tentar contactar um servidor externo a cada minuto.
As verificações anti-robô servem para que os sistemas de segurança que seguem links automaticamente não vejam o ficheiro: só uma pessoa chega ao fim.
Um remetente que não é uma contabilista
O nome mostrado é «Catarina Melo · Contabilidade», mas a mensagem veio de comunicacao[@]kigusiru[.]vecuda[.]pontosfidelidade[.]digital e propostas[@]kigusiru[.]vecuda[.]pontosfidelidade[.]digital, de um domínio registado em agosto de 2026.
Recebeu um e-mail destes?
- Não clique. Documentos de contabilidade não chegam por links de desconhecidos; confirme por telefone com quem trata das suas contas.
- Se já abriu o ficheiro: desligue o computador da rede, não introduza mais palavras-passe nele, avise a equipa de TI e siga a nossa lista de verificação para incidentes de cibersegurança; mude as palavras-passe a partir de outro equipamento.
- Reporte ao CERT.PT (cert@cert.pt) e à entidade imitada.
Para equipas de TI
Juntámos os indicadores deste caso — os links, os domínios, os remetentes e os hashes dos ficheiros à nossa lista de IOCs de phishing, em listas de texto com um indicador por linha, prontas a importar em firewalls, proxies, DNS, gateways de correio e ferramentas de deteção.
| Indicador | Papel | Ação |
|---|---|---|
hxxps://share[.]google/bRMoQgr2YkZw7OThP | Link e paragens até à descarga | Bloquear |
hxxps://portugaltoop[.]top/ | Link e paragens até à descarga | Bloquear |
hxxps://inglaterratoop[.]top/ | Link e paragens até à descarga | Bloquear |
hxxps://acntrsdf[.]top/ | Link e paragens até à descarga | Bloquear |
hxxps://www[.]mediafire[.]com/file/lmsdf10v5slbd91/file | Link e paragens até à descarga | Bloquear |
portugaltoop[.]top | Domínio das paragens | Bloquear |
inglaterratoop[.]top | Domínio das paragens | Bloquear |
acntrsdf[.]top | Domínio das paragens | Bloquear |
comunicacao[@]kigusiru[.]vecuda[.]pontosfidelidade[.]digital | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
propostas[@]kigusiru[.]vecuda[.]pontosfidelidade[.]digital | Remetente | Bloquear este endereço no gateway de correio (não o domínio) |
6d970d5a8d1ef9ec41f26d0e9c0a01c1805834de1aed4dd60f561b06685ff8da | ZIP descarregado | Bloquear (SHA-256) |
cb9e6b3d704786658ead3ba19d3f4272b691ca542d431d38da27c7b75d7d52cc | Script VBS | Bloquear (SHA-256) |
6c71dfb329ac6f453e93a0d1b2099293fba3afbc49d29c46d8c8c62899b38f80 | ZIP escrito pelo script | Bloquear (SHA-256) |
94f82cdacdcd992a55292dc3c27181579cb41daa6bf0e1c677a4e5d48cebfc8c | Programa Windows executado | Bloquear (SHA-256) |
f1ff68c4dd380501f1fa3e510002790ceddf352389e8b011c06df6eb0544f757 | Ficheiro do e-mail | Bloquear (SHA-256) |
Os endereços estão desativados (hxxp, [.]) para não serem clicáveis: para os usar numa ferramenta, troque hxxp por http e [.] por um ponto.
O servidor externo contactado pelo programa está na lista de endereços IP a rever antes de bloquear (alojamento na nuvem).
Nota. Este artigo descreve apenas o que a HJFR observou na mensagem recebida e na análise feita a 5 de novembro de 2026. A referência a domínios, endereços, serviços ou servidores identifica a infraestrutura técnica que aparece nos cabeçalhos, nos links e nos ficheiros à data da análise; não significa que os titulares desses domínios ou endereços, os seus fornecedores ou a entidade imitada tenham participado ou tido conhecimento. Informação prestada de boa-fé, a confirmar pelos próprios.
Workshops de sensibilização
Casos reais como este são a melhor matéria para preparar equipas. Nos workshops da HJFR treinamos a deteção de phishing e de anexos maliciosos com exemplos recentes, em português.
Fontes
- MITRE ATT&CK — T1566, Phishing
- Centro Nacional de Cibersegurança — cncs.gov.pt
- MITRE ATT&CK — T1204.002, User Execution: Malicious File
- Análise da HJFR ao e-mail recebido a 04/11/2026, em laboratório isolado.