A 4 de novembro de 2026, uma caixa de correio em Portugal recebeu um e-mail em inglês com o assunto «CHEQUE READY.»: um «pagamento» à espera, «as per attachment cheque», e um pedido para confirmar o IBAN. O remetente parecia ser o próprio destinatário. Analisámos a mensagem num laboratório isolado: o anexo instala um programa que rouba dados.
Os sinais de alerta
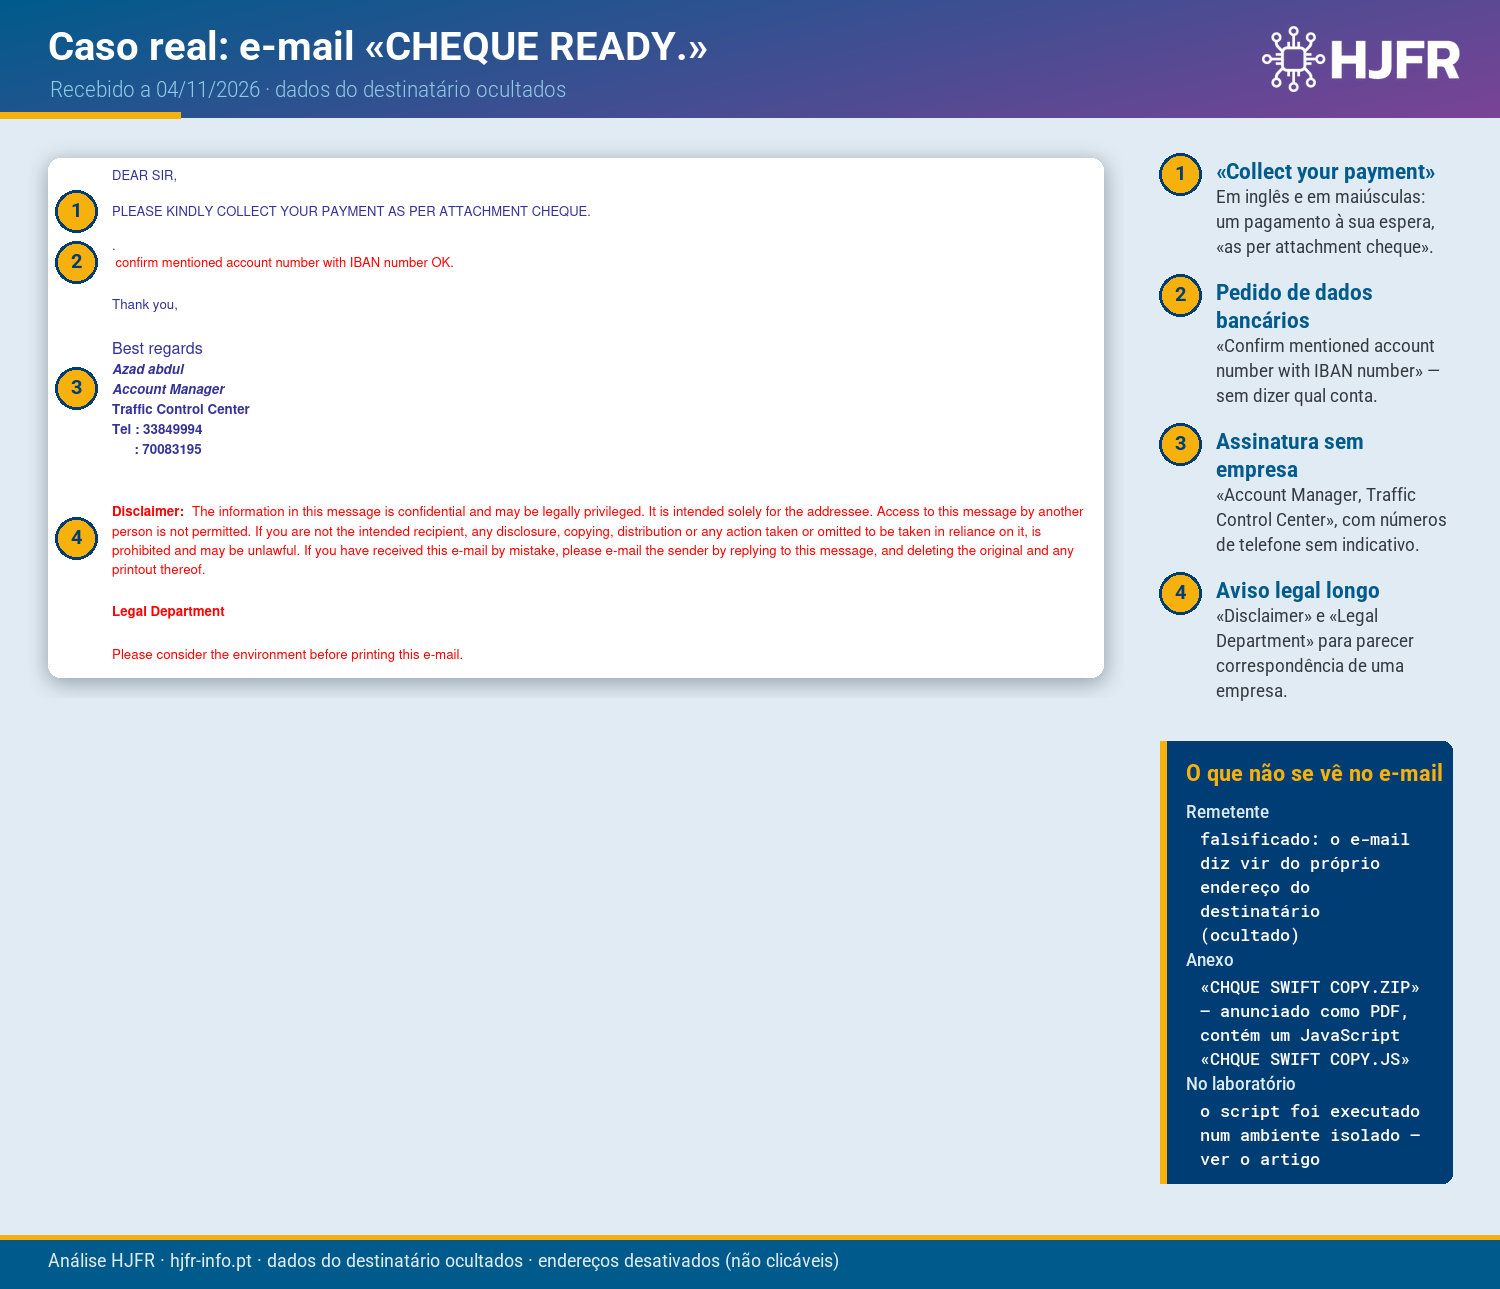
- Um pagamento inesperado. «Please kindly collect your payment as per attachment cheque» — em inglês e em maiúsculas.
- Pedido de dados bancários. «Confirm mentioned account number with IBAN number» — sem dizer que conta.
- Assinatura sem empresa. «Account Manager, Traffic Control Center», com números de telefone sem indicativo.
- Um aviso legal longo. «Disclaimer» e «Legal Department» para parecer correspondência de uma empresa.
- O remetente é… o destinatário. O e-mail diz vir do próprio endereço de quem o recebeu — um endereço falsificado, sem qualquer autenticação.
O que está no anexo
O anexo chama-se «CHQUE SWIFT COPY.ZIP» e é anunciado como PDF, mas é um ZIP com um único ficheiro: «CHQUE SWIFT COPY.JS», um JavaScript de 3,5 MB. No Windows, um ficheiro .JS abre-se com um duplo clique e corre como um programa.
Executado no laboratório, o script copiou para a pasta Documentos três ficheiros — um interpretador de scripts legítimo com outro nome, a sua biblioteca e um script cifrado — e pô-los a correr. O resultado foi carregado em memória: um programa de roubo de dados conhecido como Agent Tesla, que lê dados guardados em browsers e programas de correio. A configuração extraída indica o envio dos dados por FTP para ftp[.]hhautoinvestment[.]co[.]tz.
O endereço do remetente não aparece na nossa lista: é o endereço da própria vítima, falsificado.
Recebeu um e-mail destes?
- Não abra. Cheques e comprovativos de pagamento não chegam como ficheiros .JS dentro de ZIPs; confirme com a entidade pelos contactos habituais.
- Se já abriu o ficheiro: desligue o computador da rede, não introduza mais palavras-passe nele, avise a equipa de TI e siga a nossa lista de verificação para incidentes de cibersegurança; mude as palavras-passe a partir de outro equipamento.
- Reporte ao CERT.PT (cert@cert.pt) e à entidade imitada.
Para equipas de TI
Juntámos os indicadores deste caso — o servidor de envio dos dados e os hashes dos ficheiros à nossa lista de IOCs de phishing, em listas de texto com um indicador por linha, prontas a importar em firewalls, proxies, DNS, gateways de correio e ferramentas de deteção.
| Indicador | Papel | Ação |
|---|---|---|
ftp[.]hhautoinvestment[.]co[.]tz | Servidor de envio dos dados roubados | Bloquear |
9f6f00005703561352d98a2ab2416c94a7926f351acedcce79b91e4743829b5c | Anexo ZIP | Bloquear (SHA-256) |
dea4e9b4bf649dd2bd9edef934968212d4d434252e33e2b3b338d48edf31f18e | JavaScript no anexo | Bloquear (SHA-256) |
4e1f31f4ef3ab64848b98bde46cb0620f978b46c49d9d6d2fed62360400021f6 | Script cifrado copiado para Documentos | Bloquear (SHA-256) |
8cd0b4d0f95727f6fe31c104d5dd2de5bb81ad1f04448fe704edcb0422a2ae86 | Programa de roubo de dados (em memória) | Bloquear (SHA-256) |
15fb841fa4554b353c364e2d80238058e1033200b95c7942ff68f6933c67d32a | Ficheiro do e-mail | Bloquear (SHA-256) |
Os endereços estão desativados (hxxp, [.]) para não serem clicáveis: para os usar numa ferramenta, troque hxxp por http e [.] por um ponto.
Não incluímos os hashes do interpretador e da biblioteca copiados pelo script: são ficheiros legítimos usados de forma abusiva, e bloqueá-los afetaria instalações normais.
Nota. Este artigo descreve apenas o que a HJFR observou na mensagem recebida e na análise feita a 5 de novembro de 2026. A referência a domínios, endereços, serviços ou servidores identifica a infraestrutura técnica que aparece nos cabeçalhos, nos links e nos ficheiros à data da análise; não significa que os titulares desses domínios ou endereços, os seus fornecedores ou a entidade imitada tenham participado ou tido conhecimento. Informação prestada de boa-fé, a confirmar pelos próprios.
Workshops de sensibilização
Casos reais como este são a melhor matéria para preparar equipas. Nos workshops da HJFR treinamos a deteção de phishing e de anexos maliciosos com exemplos recentes, em português.
Fontes
- MITRE ATT&CK — T1566, Phishing
- Centro Nacional de Cibersegurança — cncs.gov.pt
- MITRE ATT&CK — T1566.001, Phishing: Spearphishing Attachment
- Análise da HJFR ao e-mail recebido a 04/11/2026, em laboratório isolado.